Retningslinjer for POS-overholdelse sikrer sikker betalingsbehandling for forhandlere og beskytter i sidste ende slutkundernes data. Hvis du modtager betalinger gennem et POS-system, er en grundlæggende forståelse af POS-overholdelse (også kaldet PCI DSS-standarden) din billet til at undgå tab af kundernes tillid og gebyrer for manglende overholdelse.
I denne guide gennemgår jeg centrale emner, herunder det grundlæggende i POS-overholdelse, PCI DSS-krav, hvordan man opnår PCI DSS-overholdelse, samt andre strategier til at opretholde overholdelsen. Ved slutningen vil du have en klar forståelse af, hvordan du effektivt navigerer i og opretholder POS-overholdelse.
Hvad er PCI DSS?
Betalingskortbranchens datasikkerhedsstandard (PCI DSS) er et sæt retningslinjer, som du skal følge, hvis du indsamler, behandler, overfører eller opbevarer data om kredit- og betalingskort.
Forestil dig, at du driver en onlinebutik. Når en kunde betaler dig med sit betalings- eller kreditkort, indsamler og behandler dit system disse følsomme oplysninger for at modtage betalingen — og her ligger problemet.
Der er altid en risiko for, at nogen — eksempelvis en medarbejder med adgangstilladelser — bruger kundernes kreditkortoplysninger til at stjæle penge eller sælge dem til cyberkriminelle. PCI-overholdelse sikrer, at kortindehaverdata er beskyttet, ved at beskytte din virksomhed mod sikkerhedsbrud.
Når en kortindehaver bliver udsat for svindel, mister vedkommende tilliden til både din virksomhed og den finansielle institution, der udstedte kortet. Det er netop derfor, at AMEX, MasterCard, Visa, JCB og Discover besluttede at oprette PCI Security Standards Council (PCI SSC), den institution, der administrerer PCI og relaterede sikkerhedsstandarder.
Skal min virksomhed overholde PCI?
Ja. Alle virksomheder, der modtager betalinger med betalings- eller kreditkort eller behandler, overfører eller opbevarer kortdata, skal overholde PCI, uanset andre faktorer.
PCI-overholdelse er nødvendig, selv hvis du kun har én betalings- eller kreditkorttransaktion. Du skal udfylde et spørgeskema til selvevaluering (SAQ) hvert år og gennemgå en revision hvert kvartal for at overholde PCI.
Det specifikke SAQ, du skal udfylde, afhænger af det overholdelsesniveau, du hører under (mere om det i næste afsnit).
Have an account? Log In
Hvordan opnår jeg PCI-overholdelse?
Der er forskellige trin, du skal følge for at sikre, at du følger de rigtige PCI-retningslinjer, når du modtager kortbetalinger via POS-terminaler eller en onlinebutik:
1. Fastslå dit PCI-niveau
PCI-retningslinjerne inddeler virksomheder i fire niveauer, primært baseret på antallet af transaktioner:
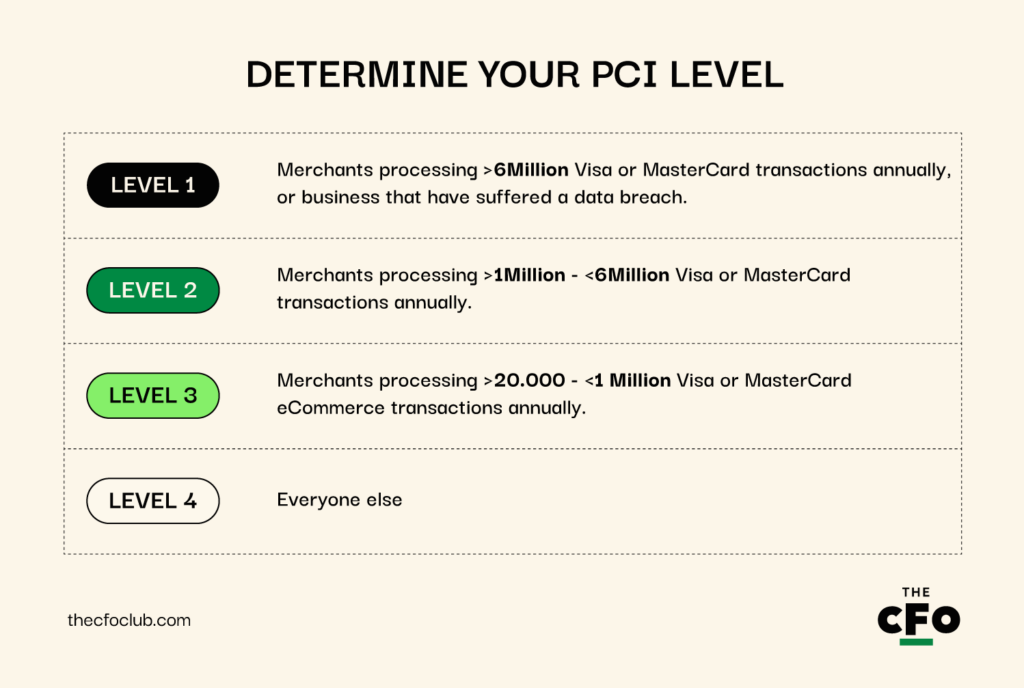
- Niveau 1: Forhandlere, der årligt behandler mere end seks millioner Visa- eller MasterCard-transaktioner, eller virksomheder, der har været udsat for et databrud.
- Niveau 2: Forhandlere, der årligt behandler mere end én million og mindre end seks millioner Visa- eller MasterCard-transaktioner.
- Niveau 3: Forhandlere, der årligt behandler mere end 20 tusind og mindre end én million Visa- eller MasterCard-e-handelstransaktioner.
- Niveau 4: Alle andre.
2. Lær om PCI DSS-kravene
Nogle PCI DSS-krav gælder for alle, mens andre afhænger af dit PCI-niveau. Her er nogle af de mest almindelige:
- Årligt SAQ: Virksomheder på niveau 2, 3 og 4 skal indsende et SAQ hvert år. Det specifikke SAQ, du skal indsende, afhænger af dit konkrete niveau og din forretningsmodel.
- Erklæring om overholdelse (AOC): AOC er en formel erklæring om, at du har opfyldt alle kravene til PCI-overholdelse. Virksomheder på alle niveauer skal indsende AOC hvert år for at forblive i overensstemmelse med kravene.
- Netværksscanning hvert kvartal: Virksomheder på niveau 1, 2 og 3 skal have deres netværk scannet hvert kvartal af en godkendt scanningsleverandør (ASV). Hvis en forhandler på niveau 4 har eksternt tilgængelige IP-adresser (fordi systemerne er forbundet til internettet, og virksomheden opbevarer, behandler eller overfører kortindehaverdata), kræves der også scanning hvert kvartal.
Her er nogle eksempler på niveauspecifikke krav:
- Vurderingskrav: Vurderinger på niveau 1 er mere omfattende og indebærer en revision på stedet udført af en kvalificeret sikkerhedsvurderer (QSA). Under revisionen kan QSA'en vurdere og gennemgå de kontroller, politikker og procedurer, der er indført for at sikre sikkerheden. Niveau 2, 3 og 4 har mulighed for at gennemføre selvvurderinger ved hjælp af de relevante SAQ'er.
- Krav til penetrationstest: Forhandlere på niveau 1 skal gennemføre årlige interne og eksterne penetrationstests. Andre niveauer er ikke forpligtede til at gennemføre dem, men det anbefales på det kraftigste, at de gør det for at forbedre sikkerheden.
- Dokumentation og indsamling af beviser: Virksomheder på niveau 1 skal udarbejde omfattende dokumentation, indsamle beviser og få dem valideret af en QSA. Andre niveauer kræver stadig dokumentation og beviser, men processen er langt mindre omfattende og håndteres generelt internt.
3. Opfyld PCI DSS-kravene
Der er forskellige trin, du muligvis skal gennemføre for at overholde PCI-retningslinjerne, afhængigt af din nuværende infrastruktur og dit PCI-niveau. Her er en kort oversigt:
- Udfyld et spørgeskema til selvvurdering (SAQ): Det første trin er at udfylde et PCI DSS SAQ, afhængigt af dit niveau og de kvalifikationskriterier, der er angivet i SAQ'et. PCI SSC anbefaler, at du kontrollerer dette med betalingsudbyderen for at sikre, at du har valgt det rigtige SAQ. Når du udfylder dette spørgeskema, kan du validere, at du overholder PCI-standarderne. Hvis du behandler en stor mængde transaktioner, kan det være nødvendigt at gennemføre en revision af en tredjepart i stedet for et SAQ.
- Gennemfør dine første sårbarhedsscanninger: Forhandlere skal samarbejde med en ASV om at gennemføre kvartalsvise sårbarhedsscanninger (interne og eksterne). Hvis ASV'en finder sårbarheder, skal du udbedre dem.
- Gennemfør din første årlige penetrationstest: Hvert år skal du gennemføre en manuel penetrationstest for at finde ud af, hvordan en angriber kan trænge ind i dine systemer og få adgang til oplysninger. Testen hjælper også med at bekræfte, at de kontroller, der kræves af PCI DSS, såsom afgrænsning, sårbarhedshåndtering, metodologi og segmentering, er på plads.
- Håndter sårbarheder: Sårbarheder, der opdages under test, kræver øjeblikkelig opmærksomhed. Hvis du allerede har opnået PCI-overholdelse, før du accepterer kortbetalinger, og der sker et databrud, kan du ende med at skulle betale en bøde. Det kan være en god idé at søge hjælp hos en fagperson og PCI DSS til at håndtere sårbarheder.
- Bliv revideret: Store forhandlere skal revideres af en tredjepart i stedet for at indsende et SAQ. Påbegynd først revisionen, når du har foretaget en intern vurdering og er sikker på, at du overholder kravene.
Husk: Du skal gennemføre forskellige foranstaltninger for at opfylde disse krav. For eksempel skal du installere firewalls og antivirussoftware for at oprette et sikkert netværk, kryptere kortindehaverdata og implementere adgangskontroller for at bestå sårbarhedsscanningen og penetrationstestene.
Se PCI DSS-referencevejledningen for at få mere at vide om, hvordan du kan opfylde PCI DSS-kravene.
4. Indsend de nødvendige dokumenter
Hele processen og de trin, du har gennemført indtil nu, skal dokumenteres grundigt. De dokumenter, der skal indsendes, omfatter:
- Relevant SAQ
- AOC
- Overensstemmelsesrapport (ROC)
- Rapporter om netværksscanninger
- Rapporter om penetrationstests
- Dokumentation for sikkerhedskontroller
- En plan for hændelsesrapportering
Den smarte måde at overholde PCI-kravene på
Det er vigtigt at vide, hvad der foregår bag kulisserne, men der er en mere effektiv måde at opnå overholdelse af kravene på end at gøre det manuelt. Med ét ord? Delegering.
Der findes forskellige platforme, som tilbyder POS-udstyr, POS-applikationer, betalingsgateways og andre betalingssystemer, der er nødvendige for at modtage betalinger sikkert og forblive i overensstemmelse med kravene.
Platforme som Revel Systems, ACID POS, Lightspeed og Square tilbyder infrastruktur, der er klar til brug, og som eliminerer besværet med manuelle procedurer for overholdelse. Disse løsninger, der fungerer direkte fra start, er en god måde at minimere omkostningerne ved overholdelse og give dig mulighed for at komme i gang med at bruge et POS-system med det samme.
Vores team analyserer konstant POS-software, og dette er de bedste systemer, de har fundet. Hvis du vil vælge den nemme (overholdelse) vej, er dette et godt sted at begynde at lede:
Omkostninger ved PCI-overholdelse
De præcise omkostninger ved PCI-overholdelse afhænger af faktorer som din virksomheds størrelse og placering, den årlige transaktionsmængde, og om du modtager og behandler kortbaserede betalinger fysisk eller online.
Der kan dog også være virksomhedsspecifikke omkostninger. Du kan for eksempel vælge at bruge penge på uddannelse af dine medarbejdere eller opgradere til et EMV-kompatibelt POS-system.
Selvom der ikke findes ét enkelt omkostningsestimat for PCI-overholdelse, er der nogle generelle omkostninger, vi kan estimere. Lad os bruge et andet eksempel. Generelt ligger omkostningerne ved at opretholde PCI-overholdelse for små virksomheder på mellem $300 og $600.
Omkostningerne til uddannelse, udvikling af politikker samt opdatering af din software og hardware er dog ikke inkluderet her og kan beløbe sig til flere tusinde dollars afhængigt af din nuværende status. For store virksomheder kan omkostningerne ved at forblive i overensstemmelse være betydeligt højere og ligge på mellem $60,000 og $100,000 om året.
More Articles
Omkostninger ved manglende PCI-overholdelse
Omkostningerne ved manglende PCI-overholdelse bør bekymre dig mere end omkostningerne ved overholdelse. Bøder for manglende overholdelse offentliggøres eller rapporteres ikke, men det rapporteres, at de koster mellem $5,000 og $10,000 om måneden i sanktioner, indtil du løser problemet.
Det inkluderer ikke engang de omkostninger, du skal afholde i tilfælde af svindel eller et databrud. Håndtering af svindel eller et databrud kan omfatte dækning af økonomiske tab og omkostningerne ved dyr retssagsførelse, ud over tab af omdømme. Tag for eksempel Target — virksomheden sagde, at den måtte betale over $200 million, da den blev ramt af et databrud med kreditkortoplysninger, herunder $18.5 million i omkostninger til retsforlig.
POS-overholdelse er afgørende for omdømmestyring
I stedet for at betragte POS-overholdelse som en byrde bør du se det som en investering i at beskytte kundedata mod hackere og databrud, der kan skade dit omdømme.
PCI-overholdelse kan virke kompleks, men processen bliver meget enklere, hvis du samarbejder med den rigtige partner. Den nemmeste måde at forblive i overensstemmelse på er naturligvis at bruge klar-til-brug-løsninger, der tilbyder kompatibel POS-software og hardware.
Vil du vide mere om at drive en teknologisk effektiv økonomifunktion? Tilmeld dig vores gratis nyhedsbrev.