

Perusteellinen maksupäätteiden vaatimustenmukaisuusopas (+ PCI DSS -standardit)

POS-vaatimustenmukaisuutta koskevat ohjeet varmistavat maksujen turvallisen käsittelyn kauppiaille ja suojaavat näin loppuasiakkaiden tietoja. Jos hyväksyt maksuja POS-järjestelmän kautta, POS-vaatimustenmukaisuuden (eli PCI DSS -standardin) perustuntemus auttaa välttämään asiakkaiden luottamuksen menettämisen ja vaatimustenvastaisuudesta aiheutuvat maksut.
Tässä oppaassa käsittelen keskeisiä aiheita, kuten POS-vaatimustenmukaisuuden perusteita, PCI DSS -vaatimuksia, PCI DSS -vaatimustenmukaisuuden saavuttamista sekä muita strategioita vaatimustenmukaisuuden ylläpitämiseksi. Oppaan lopussa ymmärrät selkeästi, kuinka POS-vaatimustenmukaisuutta voidaan hallita ja ylläpitää tehokkaasti.
Mikä PCI DSS on?
Payment Card Industry Data Security Standard (PCI DSS) on joukko ohjeita, joita on noudatettava, jos keräät, käsittelet, siirrät tai tallennat luotto- ja pankkikorttitietoja.

Oletetaan, että sinulla on verkkokauppa. Kun asiakas maksaa sinulle pankki- tai luottokortillaan, järjestelmäsi kerää ja käsittelee näitä arkaluonteisia tietoja maksun vastaanottamiseksi — juuri tässä piilee ongelma.
Aina on olemassa riski, että joku — esimerkiksi työntekijä, jolla on käyttöoikeudet — käyttää asiakkaiden luottokorttitietoja varastaakseen rahaa tai myydäkseen niitä verkkorikollisille. PCI-vaatimustenmukaisuus varmistaa kortinhaltijoiden tietojen turvallisuuden suojaamalla yritystäsi tietoturvaloukkauksilta.
Kun kortinhaltija joutuu petoksen uhriksi, hän menettää luottamuksensa yritykseesi ja kortin myöntäneeseen rahoituslaitokseen. Juuri siksi AMEX, MasterCard, Visa, JCB ja Discover päättivät perustaa PCI Security Standards Councilin (PCI SSC), PCI- ja siihen liittyviä turvallisuusstandardeja hallinnoivan organisaation.
Pitääkö yritykseni noudattaa PCI-vaatimuksia?
Kyllä. Jokaisen yrityksen, joka hyväksyy pankki- tai luottokorttimaksuja tai käsittelee, siirtää tai tallentaa korttitietoja, on noudatettava PCI-vaatimuksia muista tekijöistä riippumatta.
PCI-vaatimustenmukaisuus on tarpeen, vaikka sinulla olisi vain yksi pankki- tai luottokorttitapahtuma. Sinun on täytettävä itsearviointikysely (SAQ) vuosittain ja käytävä neljännesvuosittaisessa auditoinnissa täyttääksesi PCI-vaatimukset.
Täytettävä SAQ riippuu siitä vaatimustenmukaisuustasosta, johon kuulut (tästä lisää seuraavassa osiossa).
Kuinka voin täyttää PCI-vaatimukset?
Sinun on noudatettava useita vaiheita varmistaaksesi, että toimit oikeiden PCI-ohjeiden mukaisesti hyväksyessäsi korttimaksuja POS-päätteillä tai verkkokauppasivustolla:
1. Määritä PCI-tasosi
PCI-ohjeissa yritykset jaetaan neljään tasoon ensisijaisesti tapahtumien määrän perusteella:
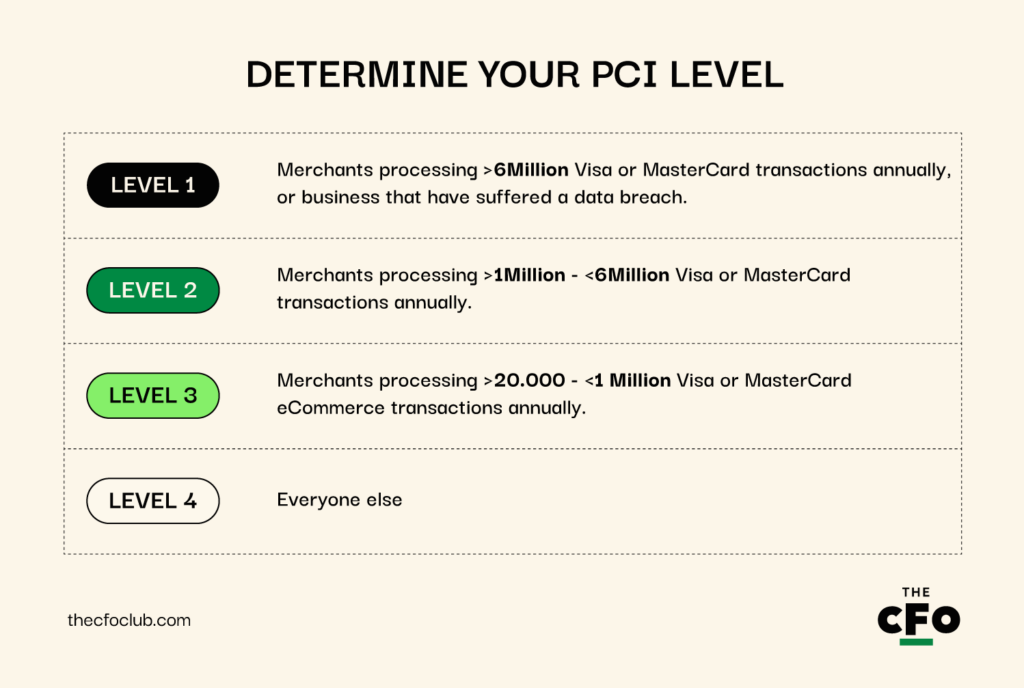
- Taso 1: Kauppiaat, jotka käsittelevät vuosittain yli kuusi miljoonaa Visa- tai MasterCard-tapahtumaa, tai yritykset, jotka ovat joutuneet tietoturvaloukkauksen kohteeksi.
- Taso 2: Kauppiaat, jotka käsittelevät vuosittain yli miljoona mutta alle kuusi miljoonaa Visa- tai MasterCard-tapahtumaa.
- Taso 3: Kauppiaat, jotka käsittelevät vuosittain yli 20 tuhatta mutta alle miljoona Visa- tai MasterCard-verkkokauppatapahtumaa.
- Taso 4: Kaikki muut.
2. Tutustu PCI DSS -vaatimuksiin
Jotkin PCI DSS -vaatimukset koskevat kaikkia, kun taas jotkin riippuvat PCI-tasostasi. Tässä on joitakin yleisimpiä vaatimuksia:
- Vuosittainen SAQ: Tason 2, 3 ja 4 yritysten on toimitettava SAQ vuosittain. Toimitettava SAQ riippuu yrityksesi tasosta ja liiketoimintamallista.
- Vaatimustenmukaisuuden vahvistus (AOC): AOC on virallinen ilmoitus siitä, että olet täyttänyt onnistuneesti kaikki PCI-vaatimukset. Kaikkien tasojen yritysten on toimitettava AOC vuosittain säilyttääkseen vaatimustenmukaisuuden.
- Neljännesvuosittainen verkkotarkistus: Hyväksytyn tarkistuspalveluntarjoajan (ASV) neljännesvuosittaiset tarkistukset ovat pakollisia tason 1, 2 ja 3 yrityksille. Jos tason 4 kauppiaalla on ulkoapäin tavoitettavia IP-osoitteita (koska sen järjestelmät ovat yhteydessä internetiin ja se tallentaa, käsittelee tai siirtää kortinhaltijoiden tietoja), myös sille vaaditaan neljännesvuosittaiset tarkistukset.
Tässä on esimerkkejä tasokohtaisista vaatimuksista:
- Arviointivaatimukset: Tason 1 arvioinnit ovat perusteellisempia, ja niihin kuuluu pätevän tietoturva-arvioijan (QSA:n) suorittama paikan päällä tehtävä auditointi. Auditoinnin aikana QSA voi arvioida ja tarkistaa käyttöön otetut kontrollit, käytännöt ja menettelyt turvallisuuden varmistamiseksi. Tasoilla 2, 3 ja 4 voidaan tehdä itsearviointeja asiaankuuluvien SAQ-kyselylomakkeiden avulla.
- Penetraatiotestauksen vaatimukset: Tason 1 kauppiaiden on suoritettava vuosittain sisäiset ja ulkoiset penetraatiotestit. Muiden tasojen ei ole pakollista suorittaa niitä, mutta niiden tekemistä suositellaan vahvasti turvallisuuden parantamiseksi.
- Dokumentointi ja todisteiden kerääminen: Tason 1 yrityksiltä edellytetään laajaa dokumentointia, todisteiden keräämistä ja QSA:n suorittamaa validointia. Myös muilla tasoilla vaaditaan dokumentointia ja todisteita, mutta prosessi on huomattavasti vähemmän tiukka ja hoidetaan yleensä sisäisesti.
3. Täytä PCI DSS -vaatimukset
PCI-ohjeiden noudattaminen voi nykyisestä infrastruktuuristasi ja PCI-tasostasi riippuen edellyttää erilaisia toimenpiteitä. Tässä on lyhyt yleiskatsaus:
- Täytä itsearviointikysely (SAQ): Ensimmäinen vaihe on täyttää PCI DSS -itsearviointikysely (SAQ) oman tasosi ja SAQ:ssa mainittujen kelpoisuusehtojen mukaisesti. PCI SSC suosittelee tarkistamaan maksunkäsittelijältä, että olet valinnut oikean SAQ-kyselylomakkeen. Kyselyn täyttäminen auttaa varmistamaan PCI-standardien noudattamisen. Jos käsittelet suurta määrää tapahtumia, saatat joutua teettämään kolmannen osapuolen auditoinnin SAQ-kyselyn sijaan.
- Suorita ensimmäiset haavoittuvuusskannaukset: Kauppiaiden on tehtävä yhteistyötä ASV:n kanssa neljännesvuosittaisten (sisäisten ja ulkoisten) haavoittuvuusskannausten suorittamiseksi. Jos ASV löytää haavoittuvuuksia, sinun on korjattava ne.
- Suorita ensimmäinen vuosittainen penetraatiotesti: Joka vuosi sinun on suoritettava manuaalinen penetraatiotesti selvittääksesi, millä tavoin hyökkääjä voisi tunkeutua järjestelmiisi ja päästä käsiksi tietoihin. Testi auttaa myös varmistamaan, että PCI DSS:n edellyttämät kontrollit, kuten soveltamisala, haavoittuvuuksien hallinta, menetelmät ja segmentointi, ovat käytössä.
- Korjaa haavoittuvuudet: Testauksen aikana löydetyt haavoittuvuudet vaativat välitöntä huomiota. Jos olet saavuttanut PCI-vaatimustenmukaisuuden jo ennen korttimaksujen vastaanottamista ja tapahtuu tietomurto, saatat joutua maksamaan seuraamuksen. Ammattilaisen ja PCI DSS:n apuun turvautuminen haavoittuvuuksien korjaamisessa voi olla järkevä ratkaisu.
- Teetä auditointi: Suurten kauppiaiden on teetettävä auditointi kolmannella osapuolella SAQ-kyselyn toimittamisen sijaan. Aloita auditointi vasta, kun olet arvioinut tilanteen sisäisesti ja olet varma vaatimustenmukaisuudestasi.
Muista: Näiden vaatimusten täyttäminen edellyttää erilaisia toimenpiteitä. Jotta esimerkiksi läpäisisit haavoittuvuusskannauksen ja penetraatiotestit, sinun on asennettava palomuurit ja virustorjuntaohjelmisto suojatun verkon luomiseksi, salattava kortinhaltijoiden tiedot ja otettava käyttöön pääsynhallintatoimenpiteet.
Tutustu PCI DSS -viiteoppaaseen saadaksesi lisätietoja PCI DSS -vaatimusten täyttämisestä.
4. Toimita vaaditut asiakirjat
Koko tähänastinen prosessi ja kaikki toteuttamasi vaiheet on dokumentoitava huolellisesti. Toimitettaviin asiakirjoihin kuuluvat:
- Soveltuva SAQ
- AOC
- Vaatimustenmukaisuusraportti (ROC)
- Verkkoskannausten raportit
- Penetraatiotestausraportit
- Todisteet tietoturvakontrolleista
- Poikkeamatilanteita koskeva toimintasuunnitelma
Älykäs tapa saavuttaa PCI-vaatimustenmukaisuus
Taustalla tapahtuvan toiminnan tunteminen on tärkeää, mutta vaatimustenmukaisuuden voi saavuttaa tehokkaammin kuin manuaalisella tavalla. Yhdellä sanalla? Delegointi.
Markkinoilla on useita alustoja, jotka tarjoavat POS-laitteistoja, POS-sovelluksia, maksuyhdyskäytäviä ja muita maksujärjestelmiä, joita tarvitaan maksujen turvalliseen vastaanottamiseen ja vaatimustenmukaisuuden ylläpitämiseen.
Revel Systemsin, ACID POS:n, Lightspeedin ja Squaren kaltaiset alustat tarjoavat käyttövalmista infrastruktuuria, joka poistaa manuaalisten vaatimustenmukaisuusmenettelyjen aiheuttaman vaivan. Nämä käyttövalmiit ratkaisut ovat erinomainen tapa minimoida vaatimustenmukaisuuden kustannukset ja mahdollistaa POS-järjestelmän käytön aloittaminen heti.
Tiimimme analysoi POS-ohjelmistoja jatkuvasti, ja nämä ovat heidän löytämänsä parhaat järjestelmät. Jos haluat valita helpon (vaatimustenmukaisen) reitin, tästä on hyvä aloittaa etsintä:
Clicks on the links below may earn a commission, which supports our independent testing and review of software and services. Learn more about how we stay transparent.


PCI-vaatimustenmukaisuuden kustannukset
PCI-vaatimustenmukaisuuden tarkat kustannukset riippuvat esimerkiksi yrityksesi koosta ja sijainnista, vuotuisesta maksutapahtumien määrästä sekä siitä, käsitteletkö korttimaksuja paikan päällä vai verkossa.
Yrityskohtaisia kustannuksia voi kuitenkin syntyä myös. Voit esimerkiksi päättää käyttää rahaa työntekijöidesi kouluttamiseen tai EMV-yhteensopivaan kassajärjestelmään siirtymiseen.
Vaikka PCI-vaatimustenmukaisuudelle ei ole yhtä ainoaa kustannusarviota, joitakin yleisiä kustannuksia voidaan arvioida. Käytetään jälleen esimerkkiä. Yleisesti ottaen PCI-vaatimustenmukaisuuden ylläpitämisen kustannukset pienyrityksille vaihtelevat 300 ja 600 dollarin välillä.
Koulutuksen, käytäntöjen laatimisen sekä ohjelmistojen ja laitteistojen päivittämisen kustannukset eivät kuitenkaan sisälly tähän, ja ne voivat maksaa useita tuhansia dollareita nykyisestä tilanteestasi riippuen. Suurille yrityksille hyvässä asemassa pysymisen kustannukset voivat olla huomattavasti suuremmat, 60 000–100 000 dollaria vuodessa.
PCI-vaatimustenvastaisuuden kustannukset
PCI-vaatimustenvastaisuuden kustannusten pitäisi huolestuttaa sinua enemmän kuin vaatimustenmukaisuuden kustannusten. Vaatimustenvastaisuudesta määrättäviä sakkoja ei julkaista tai raportoida, mutta niiden kerrotaan maksavan 5 000–10 000 dollaria kuukaudessa rangaistuksina siihen asti, kunnes ongelma korjataan.
Tähän eivät edes sisälly kustannukset, jotka sinun on kannettava petoksen tai tietomurron tapauksessa. Petoksen tai tietomurron käsittely voi tarkoittaa taloudellisten tappioiden ja kalliin oikeudenkäynnin kustannusten kattamista, maineen menettämisen lisäksi. Esimerkkinä Target — yritys kertoi joutuneensa maksamaan yli 200 miljoonaa dollaria joutuessaan luottokorttitietojen tietomurron kohteeksi. Summaan sisältyi 18,5 miljoonaa dollaria oikeudellisiin sovittelukustannuksiin.
POS-vaatimustenmukaisuus on ratkaisevan tärkeää maineenhallinnan kannalta
Sen sijaan, että pitäisit POS-vaatimustenmukaisuutta taakkana, ajattele sitä sijoituksena asiakkaiden tietojen suojaamiseen hakkereilta ja tietomurroilta, jotka voivat vahingoittaa mainettasi.
PCI-vaatimustenmukaisuus voi vaikuttaa monimutkaiselta, mutta yhteistyö oikean kumppanin kanssa tekee prosessista paljon yksinkertaisemman. Helpoin tapa pysyä vaatimustenmukaisena on tietenkin käyttää käyttövalmiita ratkaisuja, jotka tarjoavat vaatimustenmukaiset POS-ohjelmistot ja laitteistot.
Haluatko oppia lisää teknisesti älykkään taloushallinnon pyörittämisestä? Tilaa ilmainen uutiskirjeemme.


