Retningslinjer for POS-samsvar sikrer trygg betalingsbehandling for forhandlere og beskytter til syvende og sist sluttkundenes data. Hvis du tar imot betalinger gjennom et POS-system, er en grunnleggende forståelse av POS-samsvar (også kjent som PCI DSS-standarden) nøkkelen til å unngå tap av kundetillit og gebyrer for manglende samsvar.
I denne veiledningen skal jeg utforske viktige emner, blant annet det grunnleggende om POS-samsvar, PCI DSS-krav, hvordan du oppnår PCI DSS-samsvar og andre strategier for å opprettholde samsvar. Når du er ferdig, vil du ha en tydelig forståelse av hvordan du effektivt kan navigere i og opprettholde POS-samsvar.
Hva er PCI DSS?
Standarden for datasikkerhet i betalingskortbransjen (PCI DSS) er et sett med retningslinjer du må følge hvis du samler inn, behandler, overfører eller lagrer data fra kreditt- og debetkort.
La oss si at du driver en nettbutikk. Når en kunde betaler deg med debet- eller kredittkortet sitt, samler systemet ditt inn og behandler denne sensitive informasjonen for å motta betalingen — det er her problemet ligger.
Det er alltid en risiko for at noen — for eksempel en ansatt med tilgangstillatelser — bruker kundenes kredittkortinformasjon til å stjele penger eller selge den til nettkriminelle. PCI-samsvar sikrer at kortholderdata er trygge ved å beskytte virksomheten din mot sikkerhetsbrudd.
Når en kortholder blir utsatt for svindel, mister vedkommende tilliten til virksomheten din og finansinstitusjonen som utstedte kortet. Det er nettopp derfor AMEX, MasterCard, Visa, JCB og Discover besluttet å opprette PCI Security Standards Council (PCI SSC), institusjonen som administrerer PCI og relaterte sikkerhetsstandarder.
Må virksomheten min være i samsvar med PCI?
Ja. Alle virksomheter som tar imot debet- eller kredittkortbetalinger, eller behandler, overfører eller lagrer kortdata, må være i samsvar med PCI, uavhengig av andre faktorer.
PCI-samsvar er nødvendig selv om du bare har én debet- eller kredittkorttransaksjon. Du må fylle ut et egenevalueringsskjema (SAQ) hvert år og gjennomgå en kvartalsvis revisjon for å være i samsvar med PCI.
Hvilket SAQ du må fylle ut, avhenger av hvilket samsvarsnivå du tilhører (mer om dette i neste avsnitt).
Have an account? Log In
Hvordan kan jeg oppnå PCI-samsvar?
Det er flere trinn du må følge for å sikre at du følger de riktige PCI-retningslinjene når du tar imot kortbetalinger via POS-terminaler eller et nettsted for netthandel:
1. Fastslå PCI-nivået ditt
PCI-retningslinjene klassifiserer virksomheter i fire nivåer, hovedsakelig basert på antall transaksjoner:
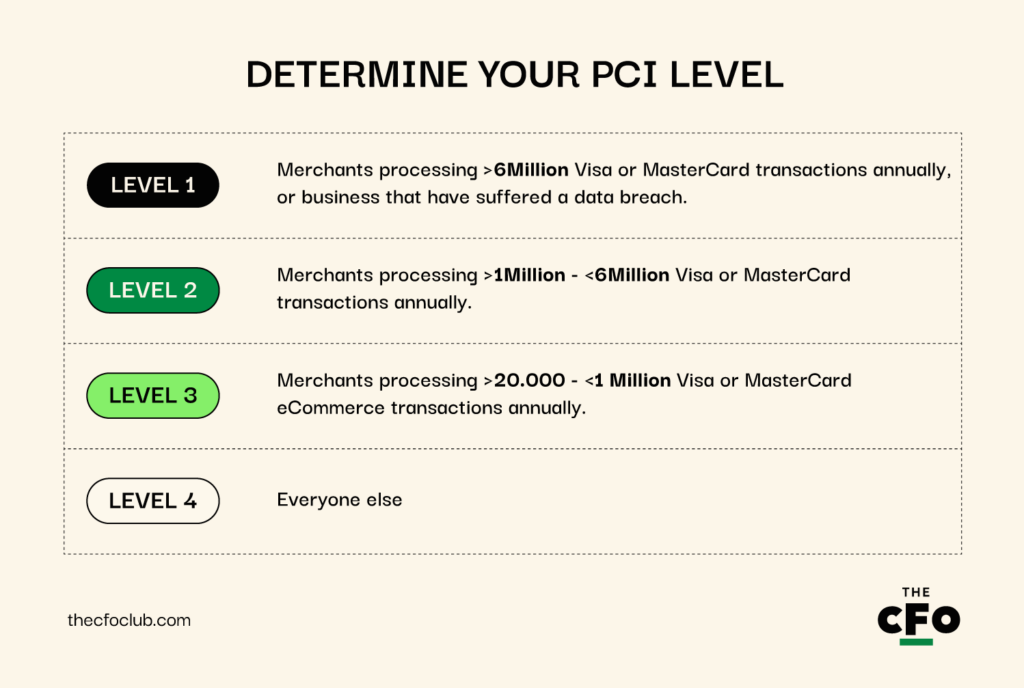
- Nivå 1: Forhandlere som behandler mer enn seks millioner Visa- eller MasterCard-transaksjoner årlig, eller virksomheter som har vært utsatt for et datainnbrudd.
- Nivå 2: Forhandlere som behandler mer enn én million og mindre enn seks millioner Visa- eller MasterCard-transaksjoner årlig.
- Nivå 3: Forhandlere som behandler mer enn 20 tusen og mindre enn én million Visa- eller MasterCard-netthandelstransaksjoner årlig.
- Nivå 4: Alle andre.
2. Lær om PCI DSS-kravene
Noen PCI DSS-krav gjelder for alle, mens andre avhenger av PCI-nivået ditt. Her er noen av de vanligste:
- Årlig SAQ: Virksomheter på nivå 2, 3 og 4 må sende inn SAQ årlig. Hvilket SAQ du må sende inn, avhenger av det spesifikke nivået og forretningsmodellen din.
- Samsvarserklæring (AOC): AOC er en formell erklæring som bekrefter at du har oppfylt alle kravene til PCI-samsvar. Virksomheter på alle nivåer må sende inn AOC årlig for å opprettholde samsvar.
- Kvartalsvis nettverksskanning: Kvartalsvise skanninger utført av en godkjent skanningsleverandør (ASV) kreves for virksomheter på nivå 1, 2 og 3. Hvis en forhandler på nivå 4 har IP-adresser som er eksponert mot internett (fordi systemene er koblet til internett og lagrer, behandler eller overfører kortholderdata), kreves det også kvartalsvise skanninger.
Her er noen eksempler på nivåspesifikke krav:
- Vurderingskrav: Nivå 1-vurderinger er mer omfattende og innebærer en revisjon på stedet utført av en kvalifisert sikkerhetsrevisor (QSA). Under revisjonen kan QSA-en vurdere og gjennomgå kontrollene, retningslinjene og prosedyrene som er innført for å ivareta sikkerheten. Nivå 2, 3 og 4 står fritt til å gjennomføre egenevalueringer ved hjelp av de relevante SAQ-ene.
- Krav til penetrasjonstesting: Nivå 1-forhandlere må gjennomføre årlige interne og eksterne penetrasjonstester. Andre nivåer er ikke pålagt å gjennomføre dem, men det anbefales sterkt at de gjør det for å forbedre sikkerheten.
- Dokumentasjon og innsamling av bevis: Virksomheter på nivå 1 må ha omfattende dokumentasjon, samle inn bevis og få validering utført av en QSA. Andre nivåer krever også dokumentasjon og bevis, men prosessen er langt mindre omfattende og håndteres vanligvis internt.
3. Oppfyll PCI DSS-kravene
Det finnes flere trinn du kan måtte ta for å overholde PCI-retningslinjene, basert på den nåværende infrastrukturen og PCI-nivået ditt. Her er en kort oversikt:
- Fyll ut et egenevalueringsskjema (SAQ): Det første trinnet er å fylle ut et PCI DSS SAQ, avhengig av nivået ditt og kvalifikasjonskriteriene som er angitt i SAQ-et. PCI SSC anbefaler at du sjekker med betalingsformidleren for å sikre at du har valgt riktig SAQ. Utfylling av dette skjemaet hjelper deg med å validere samsvar med PCI-standardene. Hvis du behandler et stort transaksjonsvolum, kan det hende du må gjennomføre en revisjon utført av en tredjepart i stedet for et SAQ.
- Gjennomfør de første sårbarhetsskanningene: Forhandlere må samarbeide med en ASV for å gjennomføre kvartalsvise (interne og eksterne) sårbarhetsskanninger. Hvis ASV-en finner sårbarheter, må du utbedre dem.
- Gjennomfør den første årlige penetrasjonstesten: Hvert år må du gjennomføre en manuell penetrasjonstest for å finne ut hvordan en angriper kan bryte seg inn i systemene dine og få tilgang til informasjon. Testen bidrar også til å bekrefte at kontrollene som kreves av PCI DSS, som omfang, sårbarhetshåndtering, metodikk og segmentering, er på plass.
- Håndter sårbarheter: Sårbarheter som oppdages under testing, krever umiddelbar oppmerksomhet. Hvis du allerede har oppnådd PCI-samsvar før du begynte å ta imot kortbetalinger, og det oppstår et datainnbrudd, kan du ende opp med å måtte betale en bot. Det kan være et smart valg å få hjelp fra en fagperson og PCI DSS med å håndtere sårbarheter.
- Få gjennomført en revisjon: Store forhandlere må få utført en revisjon av en tredjepart i stedet for å sende inn et SAQ. Start revisjonen først når du har gjennomført en intern vurdering og er sikker på at du overholder kravene.
Husk: Du må iverksette ulike tiltak for å oppfylle disse kravene. For å bestå sårbarhetsskanningen og penetrasjonstestene må du for eksempel installere brannmurer og antivirusprogramvare for å opprette et sikkert nettverk, kryptere kortholderdata og innføre tilgangskontroller.
Se PCI DSS-referanseguiden for å lære mer om hvordan du kan oppfylle PCI DSS-kravene.
4. Send inn nødvendige dokumenter
Hele prosessen og trinnene du har gjennomført frem til dette punktet, må dokumenteres grundig. Dokumentene som skal sendes inn, omfatter:
- Gjeldende SAQ
- AOC
- Samsvarsrapport (ROC)
- Rapporter fra nettverksskanninger
- Rapporter fra penetrasjonstesting
- Bevis på sikkerhetskontroller
- En plan for hendelsesrapportering
Den smarte måten å oppnå PCI-samsvar på
Det er viktig å vite hva som foregår i bakgrunnen, men det finnes en mer effektiv måte å oppnå samsvar på enn å gjøre alt manuelt. Med ett ord? Delegering.
Det finnes ulike plattformer som tilbyr POS-maskinvare, POS-apper, betalingsportaler og andre betalingssystemer som kreves for å ta imot betalinger på en sikker måte og opprettholde samsvar.
Plattformer som Revel Systems, ACID POS, Lightspeed og Square tilbyr ferdig infrastruktur som eliminerer bryderiet med manuelle samsvarsprosedyrer. Disse løsningene som fungerer rett ut av boksen, er en flott måte å minimere kostnadene knyttet til samsvar på og gir deg muligheten til å begynne å bruke en POS med en gang.
Teamet vårt analyserer POS-programvare kontinuerlig, og dette er de beste systemene de har funnet. Hvis du ønsker å velge den enkle veien når det gjelder samsvar, er dette et godt sted å begynne å lete:
Kostnad for PCI-samsvar
Den nøyaktige kostnaden for PCI-samsvar avhenger av faktorer som størrelsen på og beliggenheten til virksomheten din, årlig transaksjonsvolum og om du registrerer og behandler kortbetalinger fysisk eller på nett.
Det kan imidlertid også være virksomhetsspesifikke kostnader. Du kan for eksempel velge å bruke penger på opplæring av de ansatte eller oppgradere til et EMV-kompatibelt POS-system.
Selv om det ikke finnes noe enkelt kostnadsestimat for PCI-samsvar, finnes det noen generelle kostnader vi kan anslå. La oss bruke et annet eksempel. Generelt varierer kostnaden for å opprettholde PCI-samsvar for små bedrifter fra $300 til $600.
Kostnadene for opplæring, utvikling av retningslinjer og oppdatering av programvare og maskinvare er imidlertid ikke inkludert her, og kan koste noen tusen dollar avhengig av den nåværende situasjonen. For store virksomheter kan kostnaden for å opprettholde god status være betydelig høyere, fra $60,000 til $100,000 per år.
More Articles
Kostnad ved manglende PCI-samsvar
Kostnaden ved manglende PCI-samsvar bør bekymre deg mer enn kostnadene ved samsvar. Bøter for manglende samsvar publiseres eller rapporteres ikke, men skal koste mellom $5,000 og $10,000 per måned i gebyrer frem til du løser problemet.
Dette inkluderer ikke engang kostnadene du må bære i tilfelle svindel eller datainnbrudd. Håndtering av svindel eller et datainnbrudd kan innebære å dekke økonomiske tap og kostnadene ved kostbare rettstvister, i tillegg til tap av omdømme. Ta Target som eksempel — selskapet sa at de måtte betale over $200 million da de ble utsatt for et datainnbrudd med kredittkortopplysninger, inkludert $18.5 million i kostnader til rettsforlik.
POS-samsvar er avgjørende for omdømmehåndtering
I stedet for å se på POS-samsvar som en byrde, bør du tenke på det som en investering i å beskytte kundedata mot hackere og datainnbrudd som kan svekke omdømmet ditt.
PCI-samsvar kan virke komplisert, men prosessen blir mye enklere når du samarbeider med riktig partner. Den enkleste måten å opprettholde samsvar på er selvfølgelig å bruke ferdige løsninger som tilbyr samsvarende POS-programvare og maskinvare.
Vil du lære mer om hvordan du driver en teknologisk smart økonomifunksjon? Abonner på vårt gratis nyhetsbrev.