Wytyczne dotyczące zgodności systemów POS zapewniają bezpieczne przetwarzanie płatności przez sprzedawców, ostatecznie chroniąc dane klientów końcowych. Jeśli akceptujesz płatności za pośrednictwem systemu POS, podstawowa znajomość zgodności systemów POS (czyli standardu PCI DSS) jest przepustką do uniknięcia utraty zaufania klientów i opłat za niezgodność.
W tym przewodniku omówię najważniejsze zagadnienia, w tym podstawy zgodności systemów POS, wymagania PCI DSS, sposób uzyskania zgodności z PCI DSS oraz inne strategie utrzymywania zgodności. Po lekturze będziesz dokładnie rozumieć, jak skutecznie poruszać się w obszarze zgodności systemów POS i ją utrzymywać.
Czym jest PCI DSS?
Standard bezpieczeństwa danych branży kart płatniczych (PCI DSS) to zbiór wytycznych, których należy przestrzegać, jeśli gromadzisz, przetwarzasz, przesyłasz lub przechowujesz dane kart kredytowych i debetowych.
Załóżmy, że prowadzisz sklep internetowy. Gdy klient płaci za pomocą karty debetowej lub kredytowej, Twój system gromadzi i przetwarza te poufne informacje, aby otrzymać płatność — i właśnie tu pojawia się problem.
Zawsze istnieje ryzyko, że ktoś — na przykład pracownik z uprawnieniami dostępu — wykorzysta dane kart kredytowych klientów, aby ukraść pieniądze lub sprzedać je cyberprzestępcom. Zgodność z PCI gwarantuje bezpieczeństwo danych posiadaczy kart, chroniąc Twoją firmę przed naruszeniami bezpieczeństwa.
Gdy posiadacz karty padnie ofiarą oszustwa, traci zaufanie zarówno do Twojej firmy, jak i instytucji finansowej, która wydała kartę. Właśnie dlatego firmy AMEX, MasterCard, Visa, JCB i Discover zdecydowały się utworzyć Radę ds. Standardów Bezpieczeństwa PCI (PCI SSC), instytucję zarządzającą standardami PCI i powiązanymi standardami bezpieczeństwa.
Czy moja firma musi być zgodna z PCI?
Tak. Każda firma, która akceptuje płatności kartami debetowymi lub kredytowymi albo przetwarza, przesyła lub przechowuje dane kart, musi być zgodna z PCI, niezależnie od innych czynników.
Zgodność z PCI jest konieczna nawet wtedy, gdy masz tylko jedną transakcję kartą debetową lub kredytową. Aby zachować zgodność z PCI, musisz co roku wypełniać kwestionariusz samooceny (SAQ) i przechodzić audyt co kwartał.
To, który konkretnie SAQ musisz wypełnić, zależy od poziomu zgodności, do którego należysz (więcej informacji na ten temat znajdziesz w następnej sekcji).
Have an account? Log In
Jak mogę uzyskać zgodność z PCI?
Aby mieć pewność, że przestrzegasz właściwych wytycznych PCI podczas akceptowania płatności kartami za pośrednictwem terminali POS lub witryny e-commerce, musisz wykonać kilka kroków:
1. Określ swój poziom PCI
Wytyczne PCI dzielą firmy na cztery poziomy, przede wszystkim na podstawie liczby transakcji:
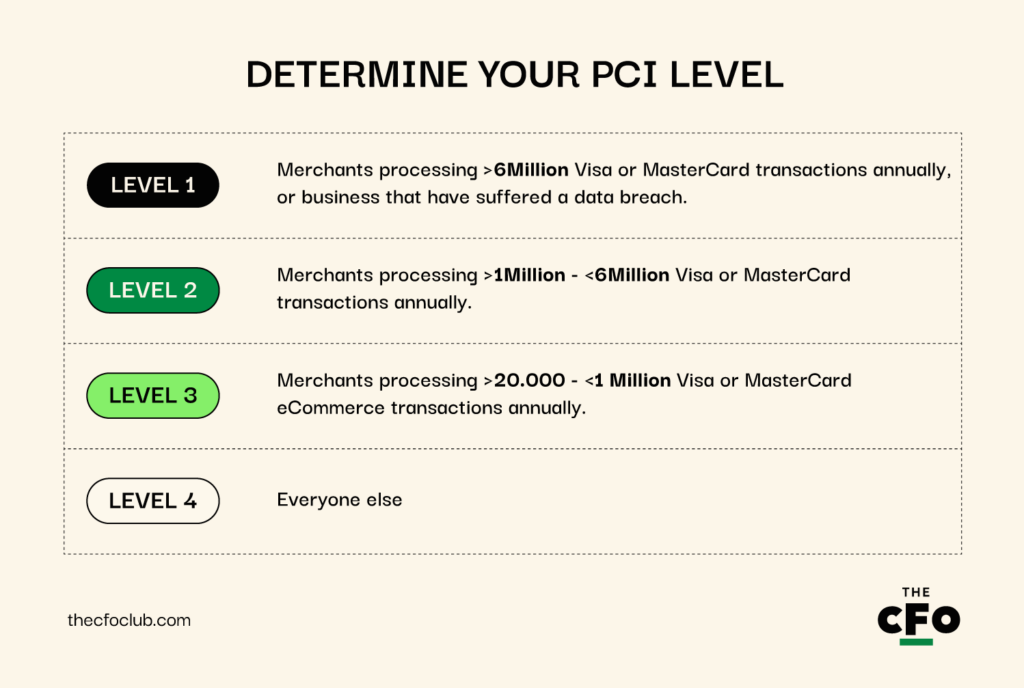
- Poziom 1: Sprzedawcy przetwarzający ponad sześć milionów transakcji Visa lub MasterCard rocznie albo firmy, w których doszło do naruszenia danych.
- Poziom 2: Sprzedawcy przetwarzający rocznie ponad milion i mniej niż sześć milionów transakcji Visa lub MasterCard.
- Poziom 3: Sprzedawcy przetwarzający rocznie ponad 20 tysięcy i mniej niż milion transakcji e-commerce Visa lub MasterCard.
- Poziom 4: Wszyscy pozostali.
2. Poznaj wymagania PCI DSS
Niektóre wymagania PCI DSS dotyczą wszystkich, a inne zależą od poziomu PCI. Oto kilka najczęściej spotykanych wymagań:
- Coroczny SAQ: Firmy na poziomach 2, 3 i 4 muszą co roku składać SAQ. Konkretny SAQ, który należy złożyć, zależy od danego poziomu i modelu biznesowego.
- Oświadczenie o zgodności (AOC): AOC to formalna deklaracja stwierdzająca, że udało Ci się spełnić wszystkie wymagania dotyczące zgodności z PCI. Firmy na wszystkich poziomach muszą co roku składać AOC, aby zachować zgodność.
- Kwartalne skanowanie sieci: Kwartalne skanowanie przeprowadzane przez zatwierdzonego dostawcę skanowania (ASV) jest wymagane w przypadku firm na poziomach 1, 2 i 3. Jeśli sprzedawca na poziomie 4 ma adresy IP dostępne z zewnątrz (ponieważ jego systemy są połączone z internetem i przechowują, przetwarzają lub przesyłają dane posiadaczy kart), również musi przeprowadzać skanowanie co kwartał.
Oto przykłady wymagań specyficznych dla poszczególnych poziomów:
- Wymagania dotyczące oceny: Oceny poziomu 1 są bardziej intensywne i obejmują audyt na miejscu przeprowadzany przez wykwalifikowanego audytora bezpieczeństwa (QSA). Podczas audytu QSA może oceniać i weryfikować mechanizmy kontroli, zasady oraz procedury wdrożone w celu zapewnienia bezpieczeństwa. Poziomy 2, 3 i 4 mogą przeprowadzać samooceny, korzystając z odpowiednich SAQ.
- Wymagania dotyczące testów penetracyjnych: Sprzedawcy poziomu 1 muszą co roku przeprowadzać wewnętrzne i zewnętrzne testy penetracyjne. Pozostałe poziomy nie mają takiego obowiązku, ale zdecydowanie zaleca się ich przeprowadzanie w celu zwiększenia bezpieczeństwa.
- Dokumentacja i gromadzenie dowodów: Firmy poziomu 1 muszą przygotować obszerną dokumentację i zgromadzić dowody, a także uzyskać ich zatwierdzenie przez QSA. Pozostałe poziomy również wymagają dokumentacji i dowodów, ale proces ten jest znacznie mniej rygorystyczny i zazwyczaj przeprowadzany wewnętrznie.
3. Spełnij wymagania PCI DSS
W zależności od obecnej infrastruktury i poziomu PCI konieczne może być podjęcie różnych kroków w celu przestrzegania wytycznych PCI. Oto krótkie podsumowanie:
- Wypełnij kwestionariusz samooceny (SAQ): Pierwszym krokiem jest wypełnienie kwestionariusza SAQ PCI DSS, zależnie od poziomu oraz kryteriów kwalifikacji określonych w SAQ. PCI SSC zaleca skonsultowanie się z operatorem płatności w celu upewnienia się, że wybrano właściwy SAQ. Wypełnienie tego kwestionariusza pomaga potwierdzić zgodność ze standardami PCI. Jeśli przetwarzasz dużą liczbę transakcji, zamiast SAQ może być konieczne przeprowadzenie audytu przez zewnętrzną firmę.
- Przeprowadź pierwsze skanowanie pod kątem podatności: Sprzedawcy muszą współpracować z ASV w celu przeprowadzania kwartalnych skanów podatności (wewnętrznych i zewnętrznych). Jeśli ASV wykryje podatności, trzeba je usunąć.
- Przeprowadź pierwszy coroczny test penetracyjny: Każdego roku należy przeprowadzić ręczny test penetracyjny, aby poznać sposoby, dzięki którym przeciwnik mógłby włamać się do systemów i uzyskać dostęp do informacji. Test pomaga również potwierdzić, że wdrożono mechanizmy kontroli wymagane przez PCI DSS, takie jak określenie zakresu, zarządzanie podatnościami, metodologia i segmentacja.
- Usuń podatności: Podatności wykryte podczas testów wymagają natychmiastowej uwagi. Jeśli uzyskałeś zgodność z PCI jeszcze przed rozpoczęciem przyjmowania płatności kartą, a następnie dojdzie do naruszenia danych, możesz zostać obciążony karą. Skorzystanie z pomocy specjalisty ds. PCI DSS w celu usunięcia podatności może być rozsądnym rozwiązaniem.
- Poddaj się audytowi: Duzi sprzedawcy muszą poddać się audytowi przeprowadzonemu przez zewnętrzną firmę zamiast przesyłać SAQ. Rozpocznij audyt dopiero po przeprowadzeniu wewnętrznej oceny i upewnieniu się, że spełniasz wymagania.
Pamiętaj: Aby spełnić te wymagania, musisz podjąć różne działania. Na przykład, aby pomyślnie przejść skanowanie podatności i testy penetracyjne, należy zainstalować zapory sieciowe i oprogramowanie antywirusowe w celu utworzenia bezpiecznej sieci, zaszyfrować dane posiadaczy kart oraz wdrożyć mechanizmy kontroli dostępu.
Zapoznaj się z przewodnikiem referencyjnym PCI DSS, aby dowiedzieć się więcej o spełnianiu wymagań PCI DSS.
4. Prześlij wymagane dokumenty
Cały proces i wszystkie kroki podjęte do tej pory muszą być dokładnie udokumentowane. Dokumenty, które należy przesłać, obejmują:
- Właściwy SAQ
- AOC
- Raport zgodności (ROC)
- Raporty ze skanowania sieci
- Raporty z testów penetracyjnych
- Dowody stosowania mechanizmów kontroli bezpieczeństwa
- Plan raportowania incydentów
Inteligentny sposób na zgodność z PCI
Znajomość tego, co dzieje się za kulisami, ma kluczowe znaczenie, ale istnieje bardziej efektywny sposób na osiągnięcie zgodności niż wykonywanie wszystkiego ręcznie. Jednym słowem? Delegowanie.
Istnieją różne platformy oferujące sprzęt POS, aplikacje POS, bramki płatnicze i inne systemy płatności wymagane do bezpiecznego przyjmowania płatności i zachowania zgodności.
Platformy takie jak Revel Systems, ACID POS, Lightspeed i Square oferują gotową infrastrukturę, która eliminuje uciążliwość ręcznych procedur zapewniania zgodności. Te rozwiązania niewymagające skomplikowanej konfiguracji to świetny sposób na ograniczenie kosztów zapewniania zgodności i rozpoczęcie korzystania z systemu POS od razu.
Nasz zespół nieustannie analizuje oprogramowanie POS, a poniżej znajdują się najlepsze znalezione przez niego systemy. Jeśli chcesz wybrać łatwiejszą drogę (zgodność z przepisami), to dobre miejsce, aby rozpocząć poszukiwania:
Koszt zgodności z PCI
Dokładny koszt zapewnienia zgodności z PCI zależy od takich czynników jak wielkość i lokalizacja firmy, roczna liczba transakcji oraz to, czy płatności kartą są przyjmowane i przetwarzane osobiście, czy online.
Mogą jednak wystąpić również koszty specyficzne dla danej firmy. Możesz na przykład zdecydować się na wydanie pieniędzy na szkolenie pracowników lub przejście na system POS obsługujący standard EMV.
Chociaż nie ma jednej szacunkowej kwoty kosztu zgodności z PCI, możemy oszacować kilka ogólnych kosztów. Posłużmy się innym przykładem. Ogólnie rzecz biorąc, koszt utrzymania zgodności z PCI w małych firmach wynosi od $300 do $600.
Nie uwzględnia to jednak kosztów szkoleń, opracowywania zasad oraz aktualizacji oprogramowania i sprzętu, które w zależności od obecnego stanu mogą wynieść kilka tysięcy dolarów. W przypadku dużych przedsiębiorstw koszt utrzymania zgodności może być znacznie wyższy i wynosić od $60,000 do $100,000 rocznie.
More Articles
Koszt braku zgodności z PCI
Koszt braku zgodności z PCI powinien martwić Cię bardziej niż koszty zapewnienia zgodności. Grzywny za brak zgodności nie są publikowane ani zgłaszane, ale szacuje się, że wynoszą od $5,000 do $10,000 miesięcznie do czasu usunięcia problemu.
Nie obejmuje to nawet kosztów, które trzeba będzie ponieść w przypadku oszustwa lub naruszenia bezpieczeństwa danych. Radzenie sobie z oszustwem lub naruszeniem bezpieczeństwa danych może obejmować pokrycie strat finansowych i kosztów drogiego postępowania sądowego, oprócz utraty reputacji. Weźmy na przykład firmę Target — firma poinformowała, że musiała zapłacić ponad $200 million, gdy doszło do naruszenia bezpieczeństwa danych kart kredytowych, w tym $18.5 million kosztów ugody prawnej.
Zgodność systemu POS ma kluczowe znaczenie dla zarządzania reputacją
Zamiast postrzegać zgodność systemu POS jako obciążenie, potraktuj ją jako inwestycję w ochronę danych klientów przed hakerami i naruszeniami bezpieczeństwa danych, które mogą nadszarpnąć Twoją reputację.
Zgodność z PCI może wydawać się skomplikowana, ale współpraca z odpowiednim partnerem znacznie upraszcza ten proces. Oczywiście najłatwiejszym sposobem na utrzymanie zgodności jest korzystanie z gotowych rozwiązań, które oferują zgodne z przepisami oprogramowanie POS i sprzęt.
Chcesz dowiedzieć się więcej o prowadzeniu inteligentnej technologicznie funkcji finansowej? Zapisz się do naszego bezpłatnego newslettera.