

Den ultimata guiden till efterlevnad för kassasystem (+ PCI DSS-standarder)

Riktlinjer för POS-efterlevnad säkerställer säker betalningshantering för handlare och skyddar i slutändan slutkundernas data. Om du tar emot betalningar via ett POS-system är en grundläggande förståelse av POS-efterlevnad (även kallad PCI DSS-standarden) din biljett till att undvika förlorat kundförtroende och avgifter för bristande efterlevnad.
I den här guiden går jag igenom viktiga ämnen, bland annat grunderna i POS-efterlevnad, PCI DSS-kraven, hur man uppnår PCI DSS-efterlevnad och andra strategier för att upprätthålla efterlevnaden. När du har läst klart kommer du att ha en tydlig förståelse för hur du effektivt kan navigera i och upprätthålla POS-efterlevnad.
Vad är PCI DSS?
Betalkortsbranschens datasäkerhetsstandard (PCI DSS) är en uppsättning riktlinjer som du måste följa om du samlar in, behandlar, överför eller lagrar kredit- och betalkortsdata.

Anta att du driver en e-handelsbutik. När en kund betalar dig med sitt betal- eller kreditkort samlar ditt system in och behandlar denna känsliga information för att ta emot betalningen — där ligger problemet.
Det finns alltid en risk att någon — exempelvis en anställd med åtkomstbehörighet — använder kundernas kreditkortsinformation för att stjäla pengar eller sälja den till cyberbrottslingar. PCI-efterlevnad säkerställer att kortinnehavarens data är säker genom att skydda ditt företag mot säkerhetsintrång.
När en kortinnehavare utsätts för bedrägeri förlorar de förtroendet för ditt företag och det finansiella institut som utfärdade kortet. Det är precis därför AMEX, MasterCard, Visa, JCB och Discover beslutade att inrätta Rådet för PCI-säkerhetsstandarder (PCI SSC), den institution som administrerar PCI och relaterade säkerhetsstandarder.
Måste mitt företag följa PCI-kraven?
Ja. Alla företag som tar emot betalningar med betal- eller kreditkort eller behandlar, överför eller lagrar kortdata måste följa PCI-kraven, oavsett andra faktorer.
PCI-efterlevnad är nödvändig även om du bara har en betal- eller kreditkortstransaktion. Du måste fylla i ett självskattningsformulär (SAQ) varje år och genomgå en kvartalsvis granskning för att följa PCI-kraven.
Vilket SAQ du behöver fylla i beror på vilken efterlevnadsnivå du tillhör (mer om detta i nästa avsnitt).
Hur kan jag uppfylla PCI-kraven?
Det finns flera steg du behöver följa för att säkerställa att du följer rätt PCI-riktlinjer när du tar emot kortbetalningar via POS-terminaler eller en e-handelswebbplats:
1. Fastställ din PCI-nivå
PCI-riktlinjerna delar in företag i fyra nivåer, främst baserat på antalet transaktioner:
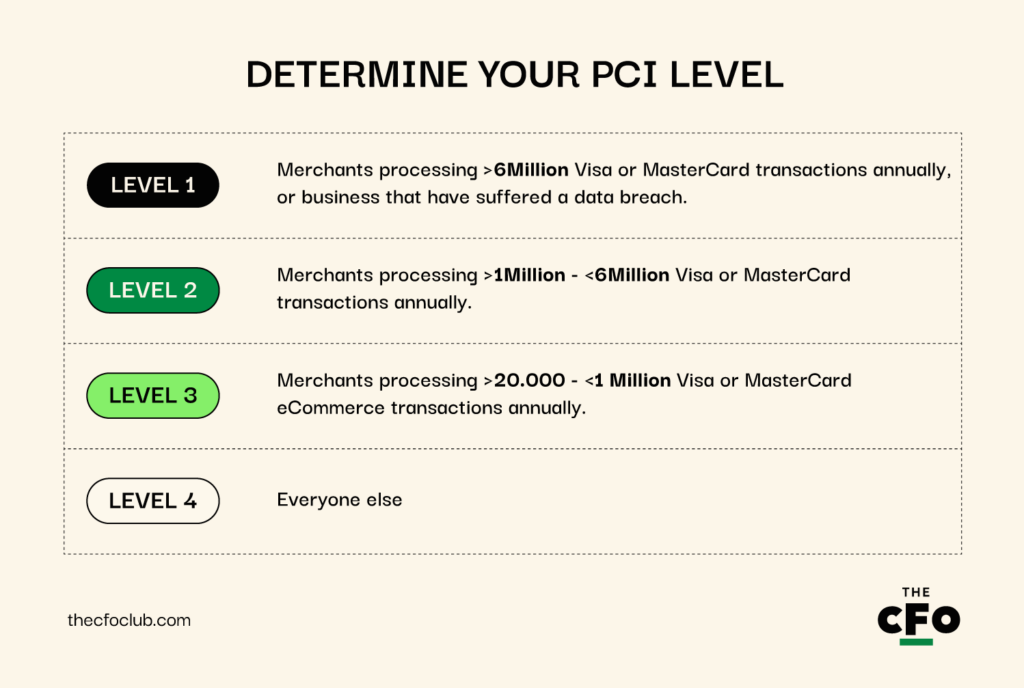
- Nivå 1: Handlare som behandlar fler än sex miljoner Visa- eller MasterCard-transaktioner årligen, eller företag som har drabbats av ett dataintrång.
- Nivå 2: Handlare som behandlar fler än en miljon och färre än sex miljoner Visa- eller MasterCard-transaktioner årligen.
- Nivå 3: Handlare som behandlar fler än 20 tusen och färre än en miljon Visa- eller MasterCard-e-handelstransaktioner årligen.
- Nivå 4: Alla andra.
2. Läs om PCI DSS-kraven
Vissa PCI DSS-krav gäller för alla, medan andra beror på din PCI-nivå. Här är några av de vanligaste:
- Årligt SAQ: Företag på nivå 2, 3 och 4 måste lämna in ett SAQ varje år. Vilket SAQ du behöver lämna in beror på din specifika nivå och affärsmodell.
- Intyg om efterlevnad (AOC): AOC är en formell deklaration som anger att du framgångsrikt har uppfyllt alla PCI-krav. Företag på alla nivåer måste lämna in AOC varje år för att fortsätta följa kraven.
- Kvartalsvis nätverksskanning: Kvartalsvisa skanningar av en godkänd skanningsleverantör (ASV) krävs för företag på nivå 1, 2 och 3. Om en handlare på nivå 4 har externt riktade IP-adresser (eftersom deras system är anslutna till internet och lagrar, behandlar eller överför kortinnehavaruppgifter), krävs även för dem kvartalsvisa skanningar.
Här är några exempel på nivåspecifika krav:
- Bedömningskrav: Bedömningar på nivå 1 är mer omfattande och innefattar en revision på plats av en kvalificerad säkerhetsbedömare (QSA). Under revisionen kan QSA:n bedöma och granska de kontroller, policyer och rutiner som har införts för att säkerställa säkerheten. Nivåerna 2, 3 och 4 har möjlighet att genomföra självbedömningar med hjälp av relevanta SAQ:er.
- Krav på penetrationstester: Handlare på nivå 1 måste genomföra årliga interna och externa penetrationstester. Övriga nivåer behöver inte genomföra sådana tester, men det rekommenderas starkt att de gör det för att förbättra säkerheten.
- Dokumentation och insamling av bevis: Företag på nivå 1 måste tillhandahålla omfattande dokumentation och bevis samt få dessa validerade av en QSA. Övriga nivåer kräver fortfarande dokumentation och bevis, men processen är betydligt mindre rigorös och hanteras vanligtvis internt.
3. Uppfyll PCI DSS-kraven
Det finns flera åtgärder du kan behöva vidta för att följa PCI-riktlinjerna, beroende på din nuvarande infrastruktur och PCI-nivå. Här är en snabb översikt:
- Fyll i ett frågeformulär för självbedömning (SAQ): Det första steget är att fylla i ett PCI DSS SAQ, beroende på din nivå och behörighetskriterierna som anges i SAQ:et. PCI SSC rekommenderar att du kontrollerar med betalningsförmedlaren att du har valt rätt SAQ. Genom att fylla i detta frågeformulär kan du validera att du följer PCI-standarderna. Om du behandlar en stor mängd transaktioner kan du behöva genomföra en tredjepartsrevision i stället för att fylla i ett SAQ.
- Genomför dina första sårbarhetsskanningar: Handlare måste samarbeta med en ASV för att genomföra kvartalsvisa sårbarhetsskanningar (interna och externa). Om ASV:n upptäcker sårbarheter måste du åtgärda dem.
- Genomför ditt första årliga penetrationstest: Varje år behöver du genomföra ett manuellt penetrationstest för att upptäcka hur en angripare skulle kunna ta sig in i dina system och komma åt information. Testet hjälper också till att bekräfta att de kontroller som krävs enligt PCI DSS, såsom omfattning, sårbarhetshantering, metodik och segmentering, finns på plats.
- Åtgärda sårbarheter: Sårbarheter som upptäcks under tester kräver omedelbar uppmärksamhet. Om du redan har uppnått PCI-efterlevnad innan du började ta emot kortbetalningar och ett dataintrång inträffar, kan du behöva betala en straffavgift. Att ta hjälp av en expert och PCI DSS för att åtgärda sårbarheter kan vara ett klokt val.
- Genomgå en revision: Stora handlare behöver granskas av en tredje part i stället för att lämna in ett SAQ. Påbörja revisionen först när du har genomfört en intern bedömning och är säker på att du följer kraven.
Kom ihåg: Du behöver vidta flera åtgärder för att uppfylla dessa krav. För att klara sårbarhetsskanningen och penetrationstesterna behöver du till exempel installera brandväggar och antivirusprogram för att skapa ett säkert nätverk, kryptera kortinnehavaruppgifter och införa åtgärder för åtkomstkontroll.
Läs referensguiden för PCI DSS för att lära dig mer om hur du kan uppfylla PCI DSS-kraven.
4. Lämna in de dokument som krävs
Hela processen och alla steg du har tagit fram till denna punkt måste dokumenteras noggrant. Dokumenten som ska lämnas in omfattar:
- Tillämpligt SAQ
- AOC
- Efterlevnadsrapport (ROC)
- Rapporter från nätverksskanningar
- Rapporter från penetrationstester
- Bevis på säkerhetskontroller
- En plan för incidentrapportering
Det smarta sättet att följa PCI-kraven
Det är viktigt att känna till vad som händer bakom kulisserna, men det finns ett effektivare sätt att uppnå efterlevnad än att göra allt manuellt. Med ett ord? Delegering.
Det finns flera plattformar som erbjuder POS-maskinvara, POS-appar, betalningsgateway-lösningar och andra betalningssystem som krävs för att ta emot betalningar på ett säkert sätt och fortsätta följa kraven.
Plattformar som Revel Systems, ACID POS, Lightspeed och Square erbjuder färdig infrastruktur som eliminerar besväret med manuella efterlevnadsrutiner. Dessa färdiga lösningar är ett utmärkt sätt att minimera kostnaderna för efterlevnad och ger dig möjligheten att börja använda ett POS-system direkt.
Vårt team analyserar POS-programvara kontinuerligt, och detta är de bästa systemen de har hittat. Om du vill välja den enkla vägen när det gäller efterlevnad är detta en bra plats att börja leta på:
Clicks on the links below may earn a commission, which supports our independent testing and review of software and services. Learn more about how we stay transparent.


Kostnad för PCI-efterlevnad
Den exakta kostnaden för PCI-efterlevnad beror på faktorer som företagets storlek och plats, den årliga transaktionsvolymen samt om ni registrerar och behandlar kortbaserade betalningar på plats eller online.
Det kan dock även finnas företagsspecifika kostnader. Ni kan till exempel välja att lägga pengar på utbildning av era anställda eller uppgradera till ett EMV-kompatibelt kassasystem.
Även om det inte finns någon enskild kostnadsberäkning för PCI-efterlevnad finns det några generella kostnader som vi kan uppskatta. Låt oss använda ett annat exempel. Generellt varierar kostnaden för att upprätthålla PCI-efterlevnad för småföretag mellan $300 och $600.
Kostnaden för utbildning, utveckling av policyer samt uppdatering av programvara och maskinvara ingår dock inte här och kan uppgå till några tusen dollar beroende på er nuvarande status. För stora företag kan kostnaden för att behålla god status vara betydligt högre och uppgå till mellan $60,000 och $100,000 per år.
More Articles
Kostnad för bristande PCI-efterlevnad
Kostnaden för bristande PCI-efterlevnad bör bekymra er mer än kostnaderna för efterlevnad. Böter för bristande efterlevnad publiceras eller rapporteras inte, men uppges kosta mellan $5,000 och $10,000 per månad i straffavgifter tills ni åtgärdar problemet.
Det inkluderar inte ens kostnaden som ni måste bära vid bedrägeri eller dataintrång. Att hantera bedrägeri eller ett dataintrång kan innebära att täcka ekonomiska förluster och kostnaden för dyrbara rättsprocesser, utöver förlusten av anseende. Ta Target som exempel — företaget uppgav att de var tvungna att betala över $200 million när de drabbades av ett dataintrång med kreditkortsuppgifter, inklusive $18.5 million i kostnader för en rättslig uppgörelse.
POS-efterlevnad är avgörande för anseendehantering
I stället för att se POS-efterlevnad som en börda bör ni betrakta den som en investering i att skydda kunduppgifter mot hackare och dataintrång som kan försämra ert anseende.
PCI-efterlevnad kan verka komplicerad, men processen blir mycket enklare om ni samarbetar med rätt partner. Det enklaste sättet att förbli efterlevande är naturligtvis att använda färdiga lösningar som erbjuder kompatibel kassasystemprogramvara och maskinvaruresurser.
Vill ni lära er mer om hur ni driver en tekniskt smart ekonomifunktion? Prenumerera på vårt kostnadsfria nyhetsbrev.

