

As diretrizes de conformidade dos POS garantem um processamento seguro dos pagamentos para os comerciantes, protegendo, em última análise, os dados dos clientes finais. Se aceitar pagamentos através de um sistema POS, ter conhecimentos básicos sobre a conformidade dos POS (também conhecida como norma PCI DSS) é essencial para evitar a perda da confiança dos clientes e taxas por incumprimento.
Neste guia, explorarei temas fundamentais, incluindo os conceitos básicos da conformidade dos POS, os requisitos da PCI DSS, como obter a conformidade com a PCI DSS e outras estratégias para manter a conformidade. No final, terá uma compreensão clara de como navegar eficazmente pela conformidade dos POS e mantê-la.
O que é a PCI DSS?
A Norma de Segurança de Dados da Indústria de Cartões de Pagamento (PCI DSS) é um conjunto de diretrizes que deve seguir se recolher, processar, transmitir ou armazenar dados de cartões de crédito e débito.
Suponha que tem uma loja de comércio eletrónico. Quando um cliente lhe paga através do cartão de débito ou crédito, o seu sistema recolhe e processa estas informações sensíveis para receber o pagamento — é aí que reside o problema.
Existe sempre o risco de alguém — por exemplo, um funcionário com permissões de acesso — utilizar as informações dos cartões de crédito dos clientes para roubar dinheiro ou vendê-las a cibercriminosos. A conformidade com a PCI garante que os dados dos titulares dos cartões estão seguros, protegendo a sua empresa contra violações de segurança.
Quando um titular de cartão é vítima de fraude, perde a confiança na sua empresa e na instituição financeira que emitiu o cartão. É precisamente por isso que a AMEX, a MasterCard, a Visa, a JCB e a Discover decidiram criar o Conselho de Normas de Segurança da PCI (PCI SSC), a instituição que administra a PCI e as normas de segurança relacionadas.
A minha empresa precisa de estar em conformidade com a PCI?
Sim. Todas as empresas que aceitem pagamentos com cartões de débito ou crédito, ou que processem, transmitam ou armazenem dados de cartões, têm de estar em conformidade com a PCI, independentemente de outros fatores.
A conformidade com a PCI é necessária mesmo que tenha apenas uma transação com cartão de débito ou crédito. Terá de preencher anualmente um Questionário de Autoavaliação (SAQ) e ser auditado trimestralmente para estar em conformidade com a PCI.
O SAQ específico que terá de preencher depende do nível de conformidade em que se enquadra (mais informações na secção seguinte).
Have an account? Log In
Como posso obter a conformidade com a PCI?
Existem vários passos que deve seguir para garantir que cumpre as diretrizes corretas da PCI ao aceitar pagamentos com cartão através de terminais POS ou de um website de comércio eletrónico:
1. Determine o seu nível PCI
As diretrizes da PCI classificam as empresas em quatro níveis, principalmente com base no número de transações:
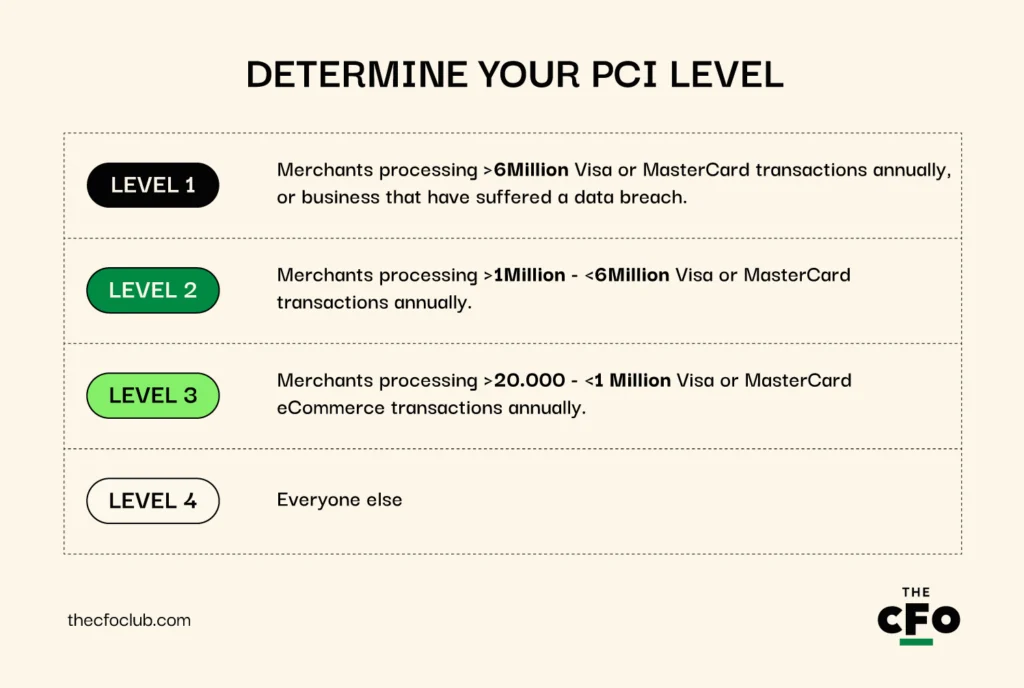
- Nível 1: Comerciantes que processam mais de seis milhões de transações Visa ou MasterCard anualmente, ou empresas que tenham sofrido uma violação de dados.
- Nível 2: Comerciantes que processam mais de um milhão e menos de seis milhões de transações Visa ou MasterCard anualmente.
- Nível 3: Comerciantes que processam mais de 20 mil e menos de um milhão de transações de comércio eletrónico Visa ou MasterCard anualmente.
- Nível 4: Todos os restantes.
2. Conheça os requisitos da PCI DSS
Alguns requisitos da PCI DSS são aplicáveis a todos, enquanto outros dependem do seu nível PCI. Eis alguns dos mais comuns:
- SAQ anual: As empresas dos níveis 2, 3 e 4 têm de enviar anualmente o SAQ. O SAQ específico que deve enviar depende do seu nível e modelo de negócio.
- Atestado de Conformidade (AOC): O AOC é uma declaração formal que confirma que cumpriu com êxito todos os requisitos de conformidade da PCI. As empresas de todos os níveis têm de enviar o AOC anualmente para se manterem em conformidade.
- Análise trimestral da rede: As análises trimestrais realizadas por um Fornecedor de Análises Aprovado (ASV) são obrigatórias para as empresas dos níveis 1, 2 e 3. Se um comerciante de nível 4 tiver endereços IP acessíveis externamente (porque os seus sistemas estão ligados à Internet e armazenam, processam ou transmitem dados de titulares de cartões), também terá de realizar análises trimestrais.
Eis alguns exemplos de requisitos específicos de cada nível:
- Requisitos de avaliação: As avaliações de nível 1 são mais rigorosas e envolvem uma auditoria no local realizada por um Avaliador de Segurança Qualificado (QSA). Durante a auditoria, o QSA pode avaliar e analisar os controlos, as políticas e os procedimentos implementados para garantir a segurança. Os níveis 2, 3 e 4 têm liberdade para realizar autoavaliações utilizando os SAQ relevantes.
- Requisitos de testes de penetração: Os comerciantes de nível 1 têm de realizar testes de penetração internos e externos anuais. Os outros níveis não são obrigados a realizá-los, mas é vivamente recomendado que o façam para melhorar a segurança.
- Documentação e recolha de provas: As empresas de nível 1 necessitam de documentação extensa, recolha de provas e validação por um QSA. Os outros níveis também exigem documentação e provas, mas o processo é muito menos rigoroso e é geralmente tratado internamente.
3. Cumprir os requisitos do PCI DSS
Consoante a sua infraestrutura atual e o seu nível PCI, poderá ter de realizar várias etapas para cumprir as orientações PCI. Eis uma breve visão geral:
- Preencher um questionário de autoavaliação (SAQ): O primeiro passo consiste em preencher um SAQ do PCI DSS, consoante o seu nível e os critérios de elegibilidade indicados no SAQ. O PCI SSC recomenda que verifique junto do processador de pagamentos se escolheu o SAQ correto. O preenchimento deste questionário ajuda a validar a conformidade com as normas PCI. Se processar um grande volume de transações, poderá ter de realizar uma auditoria por terceiros em vez de preencher um SAQ.
- Realizar as primeiras análises de vulnerabilidades: Os comerciantes têm de estabelecer uma parceria com um ASV para realizar análises trimestrais de vulnerabilidades (internas e externas). Se o ASV detetar vulnerabilidades, terá de as corrigir.
- Realizar o primeiro teste de penetração anual: Todos os anos, tem de realizar um teste de penetração manual para saber de que formas um atacante poderia entrar nos seus sistemas e aceder a informações. O teste também ajuda a confirmar que os controlos exigidos pelo PCI DSS, como o âmbito, a gestão de vulnerabilidades, a metodologia e a segmentação, estão implementados.
- Resolver as vulnerabilidades: As vulnerabilidades detetadas durante os testes exigem atenção imediata. Se já tiver alcançado a conformidade PCI antes de aceitar pagamentos com cartão e ocorrer uma violação de dados, poderá acabar por pagar uma penalização. Procurar a ajuda de um profissional e do PCI DSS para resolver as vulnerabilidades poderá ser uma decisão inteligente.
- Ser auditado: Os grandes comerciantes têm de ser auditados por terceiros em vez de apresentarem um SAQ. Inicie a auditoria apenas depois de ter realizado uma avaliação interna e estar confiante de que cumpre os requisitos.
Lembre-se: Terá de adotar várias medidas para cumprir estes requisitos. Por exemplo, para passar a análise de vulnerabilidades e os testes de penetração, terá de instalar firewalls e software antivírus para criar uma rede segura, encriptar os dados dos titulares dos cartões e implementar medidas de controlo de acesso.
Consulte o Guia de referência do PCI DSS para saber mais sobre como pode cumprir os requisitos do PCI DSS.
4. Apresentar os documentos necessários
Todo o processo e todas as etapas realizadas até este ponto têm de estar devidamente documentados. Os documentos a apresentar incluem:
- SAQ aplicável
- AOC
- Relatório de conformidade (ROC)
- Relatórios de análise da rede
- Relatórios de testes de penetração
- Provas dos controlos de segurança
- Plano de comunicação de incidentes
A forma inteligente de estar em conformidade com o PCI
Saber o que acontece nos bastidores é essencial, mas existe uma forma mais eficiente de alcançar a conformidade do que seguir o percurso manual. Numa palavra? Delegação.
Existem várias plataformas que disponibilizam hardware de POS, aplicações de POS, sistemas de encaminhamento de pagamentos e outros sistemas de pagamento necessários para aceitar pagamentos de forma segura e manter a conformidade.
Plataformas como a Revel Systems, a ACID POS, a Lightspeed e a Square oferecem uma infraestrutura pronta a utilizar que elimina o incómodo dos procedimentos manuais de conformidade. Estas soluções prontas a utilizar são uma excelente forma de minimizar os custos de conformidade e proporcionar-lhe a comodidade de começar a utilizar um POS imediatamente.
A nossa equipa analisa constantemente software de POS, e estes são os melhores sistemas que encontrou. Se quiser seguir o caminho mais fácil (em termos de conformidade), este é um bom ponto de partida:
Clicks on the links below may earn a commission, which supports our independent testing and review of software and services. Learn more about how we stay transparent.
Custo da conformidade com PCI
O custo exato da conformidade com PCI depende de fatores como a dimensão e a localização da sua empresa, o volume anual de transações e o facto de aceitar e processar pagamentos com cartão presencialmente ou online.
No entanto, também podem existir custos específicos da empresa. Por exemplo, pode optar por gastar dinheiro na formação dos seus funcionários ou na atualização para um POS compatível com EMV.
Embora não exista uma estimativa de custo única para a conformidade com PCI, há alguns custos genéricos que podemos estimar. Vejamos outro exemplo. De um modo geral, o custo de manter a conformidade com PCI para pequenas empresas varia entre $300 e $600.
No entanto, o custo da formação, do desenvolvimento de políticas e da atualização do seu software e hardware não está incluído neste valor e pode ascender a alguns milhares de dólares, dependendo da sua situação atual. Para grandes empresas, o custo de se manterem em conformidade pode ser significativamente mais elevado, variando entre $60,000 e $100,000 por ano.
More Articles
Custo da não conformidade com PCI
O custo da não conformidade com PCI deve preocupar mais do que os custos da conformidade. As multas por não conformidade não são publicadas nem comunicadas, mas estima-se que custem entre $5,000 e $10,000 por mês em penalizações até resolver o problema.
Além disso, este valor nem sequer inclui o custo que terá de suportar em caso de fraude ou violação de dados. Lidar com uma fraude ou violação de dados pode incluir cobrir perdas financeiras e os custos de processos judiciais dispendiosos, para além da perda de reputação. Vejamos o caso da Target, por exemplo — a empresa afirmou que teve de pagar mais de $200 milhões quando sofreu uma violação de dados de cartões de crédito, incluindo $18.5 milhões em custos de acordos judiciais.
A conformidade do POS é fundamental para a gestão da reputação
Em vez de encarar a conformidade do POS como um fardo, considere-a um investimento na proteção dos dados dos clientes contra hackers e violações de dados que podem prejudicar a sua reputação.
A conformidade com PCI pode parecer complexa, mas trabalhar com o parceiro certo torna o processo muito mais simples. Naturalmente, a forma mais fácil de manter a conformidade é utilizar soluções prontas a utilizar que disponibilizem software de POS e equipamentos de hardware em conformidade.
Quer saber mais sobre como gerir uma função financeira tecnologicamente avançada? Subscreva a nossa newsletter gratuita.



