Din regnskabssoftware er både dit største aktiv og din største sårbarhed. Cyberkriminelle forbedrer konstant deres taktikker for at bryde ind i sikkerheden i din regnskabssoftware, hvilket udsætter din virksomheds omdømme og bundlinje for risiko.
Et enkelt sikkerhedsbrud kan koste tusindvis, forstyrre driften og ødelægge kundernes tillid til dig og dit omdømme.
Men jeg siger det for at informere, ikke for at skræmme. Med de rette sikkerhedsforanstaltninger kan du beskytte dine data mod trusler. I denne artikel gennemgår jeg 15 praktiske og effektive tips, der kan gøre dine finansielle data ekstremt robuste og hjælpe dig med at overliste de cyberkriminelle.
1. Indfør stærke adgangskodepolitikker
"Password123" er bare ikke længere godt nok. Svage adgangskoder svarer til at lade hoveddøren stå på vid gab. Cyberkriminelle kan hurtigt udnytte disse til at få adgang til og beskadige dine finansielle data.
Så hvordan løser vi det? Ved at indføre en stensikker adgangskodepolitik. Her er, hvad du skal gøre:
- Kræv, at adgangskoder er mindst 12 tegn lange
- Bland store og små bogstaver, tal og symboler
- Forbyd almindelige ord og oplysninger, der er nemme at gætte (f.eks. navne og fødselsdatoer)
- Håndhæv ændring af adgangskoder hver 90. dag
- Brug en adgangskodeadministrator til at generere og gemme komplekse adgangskoder

Bedste praksis for adgangskoder
\u003cspan style=\u0022font-weight: 400;\u0022\u003eIndstil din regnskabssoftware til at låse konti efter et bestemt antal mislykkede loginforsøg. Det stopper brute force-angreb, før de når at få fat.\u003c/span\u003e
Sådan slår Dropbox ned på svage adgangskoder
Dropbox tager sikkerheden omkring adgangskoder alvorligt. De:
- Kræver mindst 8 tegn, men anbefaler kraftigt længere adgangskoder.
- Bruger zxcvbn, et open source-værktøj til vurdering af adgangskoders styrke, for at hjælpe brugerne med at oprette robuste adgangskoder.
- Tilbyder tofaktorgodkendelse for et ekstra sikkerhedslag.
Hvis Dropbox, med sine millioner af brugere, prioriterer stærke adgangskoder, burde du så ikke også gøre det?
2. Brug multifaktorgodkendelse (MFA)
Det er en god start at have stærke adgangskoder … Men det er ikke idiotsikkert. Her kommer multifaktorgodkendelse (MFA) ind i billedet – din adgangskodes personlige dørmand. Selv hvis en hacker knækker din adgangskode, kan vedkommende ikke få adgang til din konto uden dette andet bekræftelsestrin.
Sådan fungerer MFA:
- Indtast dit brugernavn og din adgangskode.
- Gennemfør et sekundært bekræftelsestrin:
- En kode via SMS eller en godkendelsesapp.
- Biometriske data som et fingeraftryk eller ansigtsgenkendelse.
- En fysisk sikkerhedsnøgle.
Selvom det kan virke besværligt at opsætte MFA, øger det din kontosikkerhed med 99,9 %. Mange platforme til regnskabssoftware tilbyder MFA gratis, så at springe det over svarer til at lade dine data – og penge – være ubeskyttede.
Telefoner =/= pengeskabe
\u003cspan style=\u0022font-weight: 400;\u0022\u003eGodkendelsesapps eller fysiske nøgler er sikrere end SMS, da telefonnumre kan kapres.\u003c/span\u003e
3. Krypter data i hvile og under overførsel
Tænk på kryptering som din datas usynlige kappe, der omdanner dine finansielle oplysninger til en forvrænget hemmelig besked, som kun autoriserede øjne kan læse. For datasikkerheden er det afgørende at kryptere data både, når de ligger inaktive (i hvile), og når de suser gennem internettet (under overførsel).
Trussel: Ukrypterede data er et nemt mål for cybertyve. Uanset om de opsnappes under overførsel eller tilgås i lagring, kan de nemt bruges eller sælges.
Konsekvenser:
- Eksponering af følsomme finansielle oplysninger.
- Øget risiko for identitetstyveri og svindel.
- Juridiske konsekvenser ved manglende beskyttelse af klient- eller kundedata.
Data i hvile: Det er dine oplysninger, der ligger på din computer eller i skyen. Krypter dem med:
- Fulddiskkryptering på alle enheder
- Krypterede cloudlagringstjenester
- Indbyggede krypteringsfunktioner i din regnskabssoftware
Data under overførsel: Det er dine data, når de er på vej. Beskyt dem ved at:
- Bruge HTTPS til al webbaseret regnskabssoftware
- Anvende sikre filoverførselsprotokoller (SFTP eller FTPS), når du flytter data
- Opsætte en VPN til fjernadgang
Undersøg, om din regnskabssoftware tilbyder ende-til-ende-kryptering. Det betyder, at dine data er krypteret fra det øjeblik, de forlader din enhed, indtil de når frem til deres destination. Det er guldstandarden inden for databeskyttelse.
Styrk alle forsvarsværker
\u003cspan style=\u0022font-weight: 400;\u0022\u003eGlem ikke dine sikkerhedskopier! De har også brug for kryptering; en ukrypteret sikkerhedskopi er lige så sårbar som dine primære data.\u003c/span\u003e
QuickBooks Onlines krypteringsstrategi
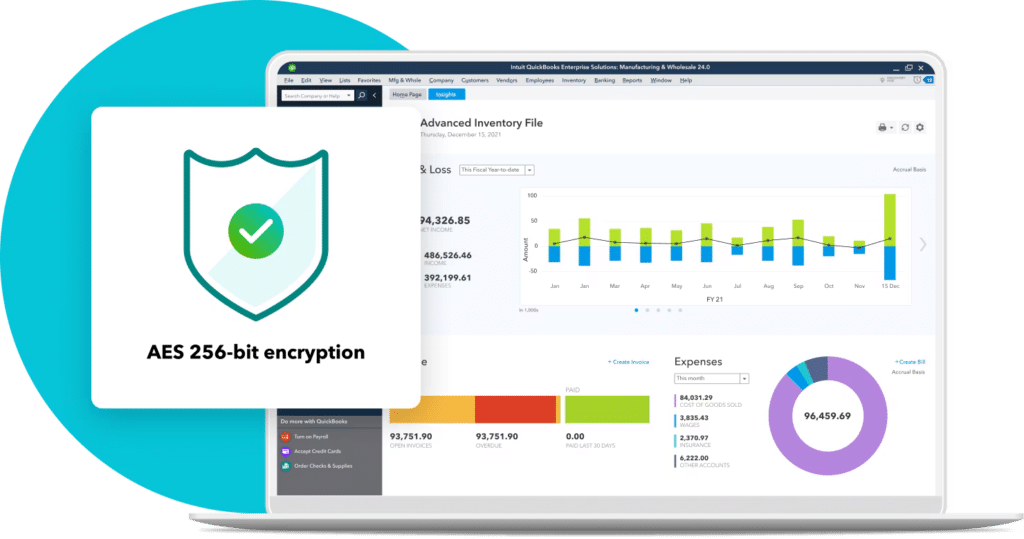
Intuit, virksomheden bag QuickBooks Online, tager kryptering meget alvorligt.
- De bruger 128-bit SSL-kryptering til alle data under overførsel.
- For data i hvile anvender de flere beskyttelseslag, herunder AES 256-bit-kryptering af lagrede data.
- De krypterer endda data mellem deres egne datacentre.
Det er som Fort Knox, bare for dine økonomiske data.
4. Regelmæssige softwareopdateringer og programrettelsesstyring
Lad os tale om de irriterende softwareopdateringer, som du bliver ved med at udskyde. Du ved, dem der altid ser ud til at dukke op, når du er midt i noget vigtigt?
De opdateringer handler ikke kun om smarte nye funktioner. De lukker ofte sikkerhedshuller, som hackere står på spring for at udnytte.
Så hvordan holder du styr på det?
- Indstil om muligt din regnskabssoftware til at opdatere automatisk
- Hvis ikke, skal du tjekke efter opdateringer hver uge og installere dem hurtigst muligt
- Glem ikke dit operativsystem og anden relateret software
- Hold øje med sikkerhedsbulletiner fra din softwareudbyder
Men pas på: Opdateringer kan nogle gange ødelægge ting. Derfor har du brug for en strategi for programrettelser:
- Test først opdateringer i et miljø, der ikke er produktionsmiljøet
- Sikkerhedskopiér dine data, før du installerer opdateringer
- Planlæg opdateringer uden for arbejdstiden for at minimere forstyrrelser
- Hav en plan for tilbagerulning, hvis noget går galt
Regelmæssig versionskontrol
\u003cspan style=\u0022font-weight: 400;\u0022\u003eOpdateringer håndteres normalt automatisk, hvis din regnskabssoftware er cloudbaseret. Men bliv ikke selvtilfreds – sørg for, at du stadig bruger den nyeste version af softwaren og alle tilknyttede apps.\u003c/span\u003e
Have an account? Log In
Microsoft og WannaCrys ransomwareangreb
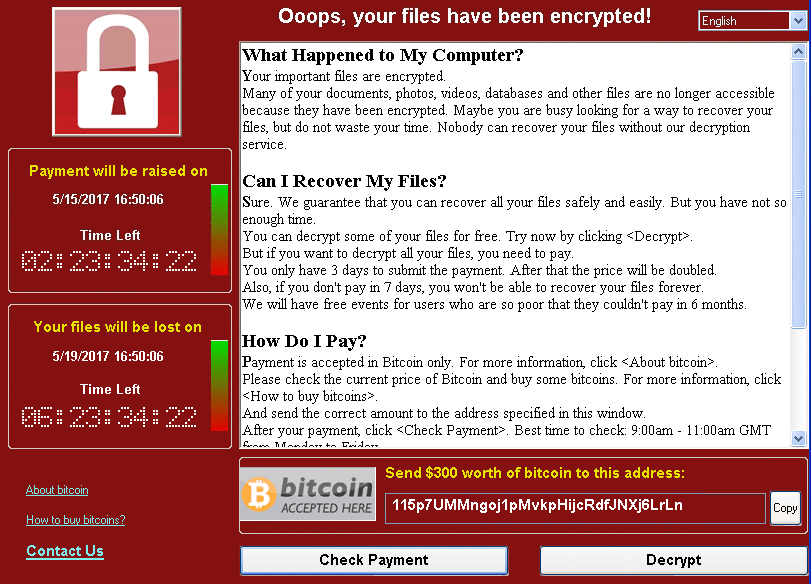
I 2017 udnyttede WannaCry (også kendt som WannaCrypt… også kendt som WannaDecryptor)-ransomwareangrebet sårbarheder i forældede Windows-systemer. Efter at have inficeret en Windows-computer krypterede det filer på harddisken, så brugerne ikke længere kunne få adgang til dem. Derefter krævede det en løsesumsbetaling i Bitcoin for dekryptering.
Microsoft havde allerede udgivet en Server Message Block (SMB)-rettelse til sårbarheden omkring to måneder før dette angreb, og de, der havde opdateret deres systemer, var beskyttet mod angrebet. Dette eksempel understreger, hvor afgørende det er at holde sig ajour med softwareopdateringer for at beskytte data.
5. Adgangskontrol og tilladelser for medarbejdere
Lad os tale om, hvem der må se hvad i dit regnskabsprogram. Det handler ikke om tillid; det handler om intelligent sikkerhed.
Tænk på dine økonomiske data som en højsikkerhedsbygning. Du ville vel ikke give alle medarbejdere en hovednøgle? Det samme gælder dit regnskabsprogram.
Sådan låser du det ned:
- Brug princippet om mindst mulige privilegier: Giv medarbejderne adgang kun til det, de absolut har brug for i deres arbejde
- Opret rollebaserede adgangskontroller (RBAC)
- Gennemgå og opdater regelmæssigt disse tilladelser
- Implementer stærk brugergodkendelse for hver konto
- Brug enkeltlogon (SSO), hvis det er muligt, til at administrere adgang på tværs af flere systemer
Men det handler ikke bare om at konfigurere det én gang og derefter glemme det. Du skal holde øje med tingene:
- Fjern straks adgangen, når en medarbejder stopper
- Juster tilladelserne, når nogen skifter rolle
- Gennemfør regelmæssige revisioner af, hvem der har adgang til hvad
Her er et konkret scenarie: Dit salgsteam har sandsynligvis brug for at indtaste kundeoplysninger, men har de brug for at se lønoplysninger? Nej. Dine HR-medarbejdere har brug for medarbejderdata, men fuld adgang til økonomiske rapporter? Sandsynligvis ikke.
Tjek bilagene
\u003cspan style=\u0022font-weight: 400;\u0022\u003eMange regnskabsprogrammer tilbyder aktivitetslogge. Brug dem til at holde øje med, hvem der får adgang til hvad og hvornår.\u003c/span\u003e\r\n\r\n\u0026nbsp;\r\n\r\n\u003cspan style=\u0022font-weight: 400;\u0022\u003eHusk, at jo færre personer der har adgang til følsomme data, desto mindre er din \u003cem\u003e\u003cstrong\u003e\u0022angrebsflade\u0022\u003c/strong\u003e\u003c/em\u003e – det er en smart sikkerhedsbetegnelse for\u003cem\u003e ting, som hackere kan målrette\u003cstrong\u003e.\u003c/strong\u003e\u003c/em\u003e\u003c/span\u003e
6. Regelmæssig sikkerhedskopiering af data
Regelmæssig oprydning i dine økonomiske data er som at have en forsikringspolice for din virksomheds digitale aktiver.
I tilfælde af et cyberangreb, en naturkatastrofe eller menneskelige fejl kan opdaterede sikkerhedskopier være forskellen på en hurtig genopretning og længerevarende, kostbar nedetid.
Så hvordan undgår vi dette mareridtsscenarie?
- Følg 3-2-1-reglen: 3 kopier af dine data på 2 forskellige medietyper, hvor 1 kopi opbevares eksternt
- Automatiser dine sikkerhedskopier — stol ikke på, at nogen husker at gøre det
- Krypter dine sikkerhedskopier (ja, jeg bliver ved med at tale om kryptering)
- Test regelmæssigt dine sikkerhedskopier for at sikre, at de faktisk virker
Hav altid en ekstra kopi
\u003cspan style=\u0022font-weight: 400;\u0022\u003eOvervej versionsstyring i dine sikkerhedskopier. Hvis du opdager en fejl eller et brud, der skete for flere uger siden, skal du kunne rulle tilbage til en ren version af dine data.\u003c/span\u003e
Datatab hos GitLab
GitLab oplevede et betydeligt datatab i 2017 på grund af en utilsigtet sletning under en databasereplikering. Det medførte over 36 timers nedetid — slemt, men det kunne have været værre. Heldigvis gjorde deres grundige politik for sikkerhedskopiering det muligt for dem at gendanne det meste af de tabte data.
7. Netværkssegmentering
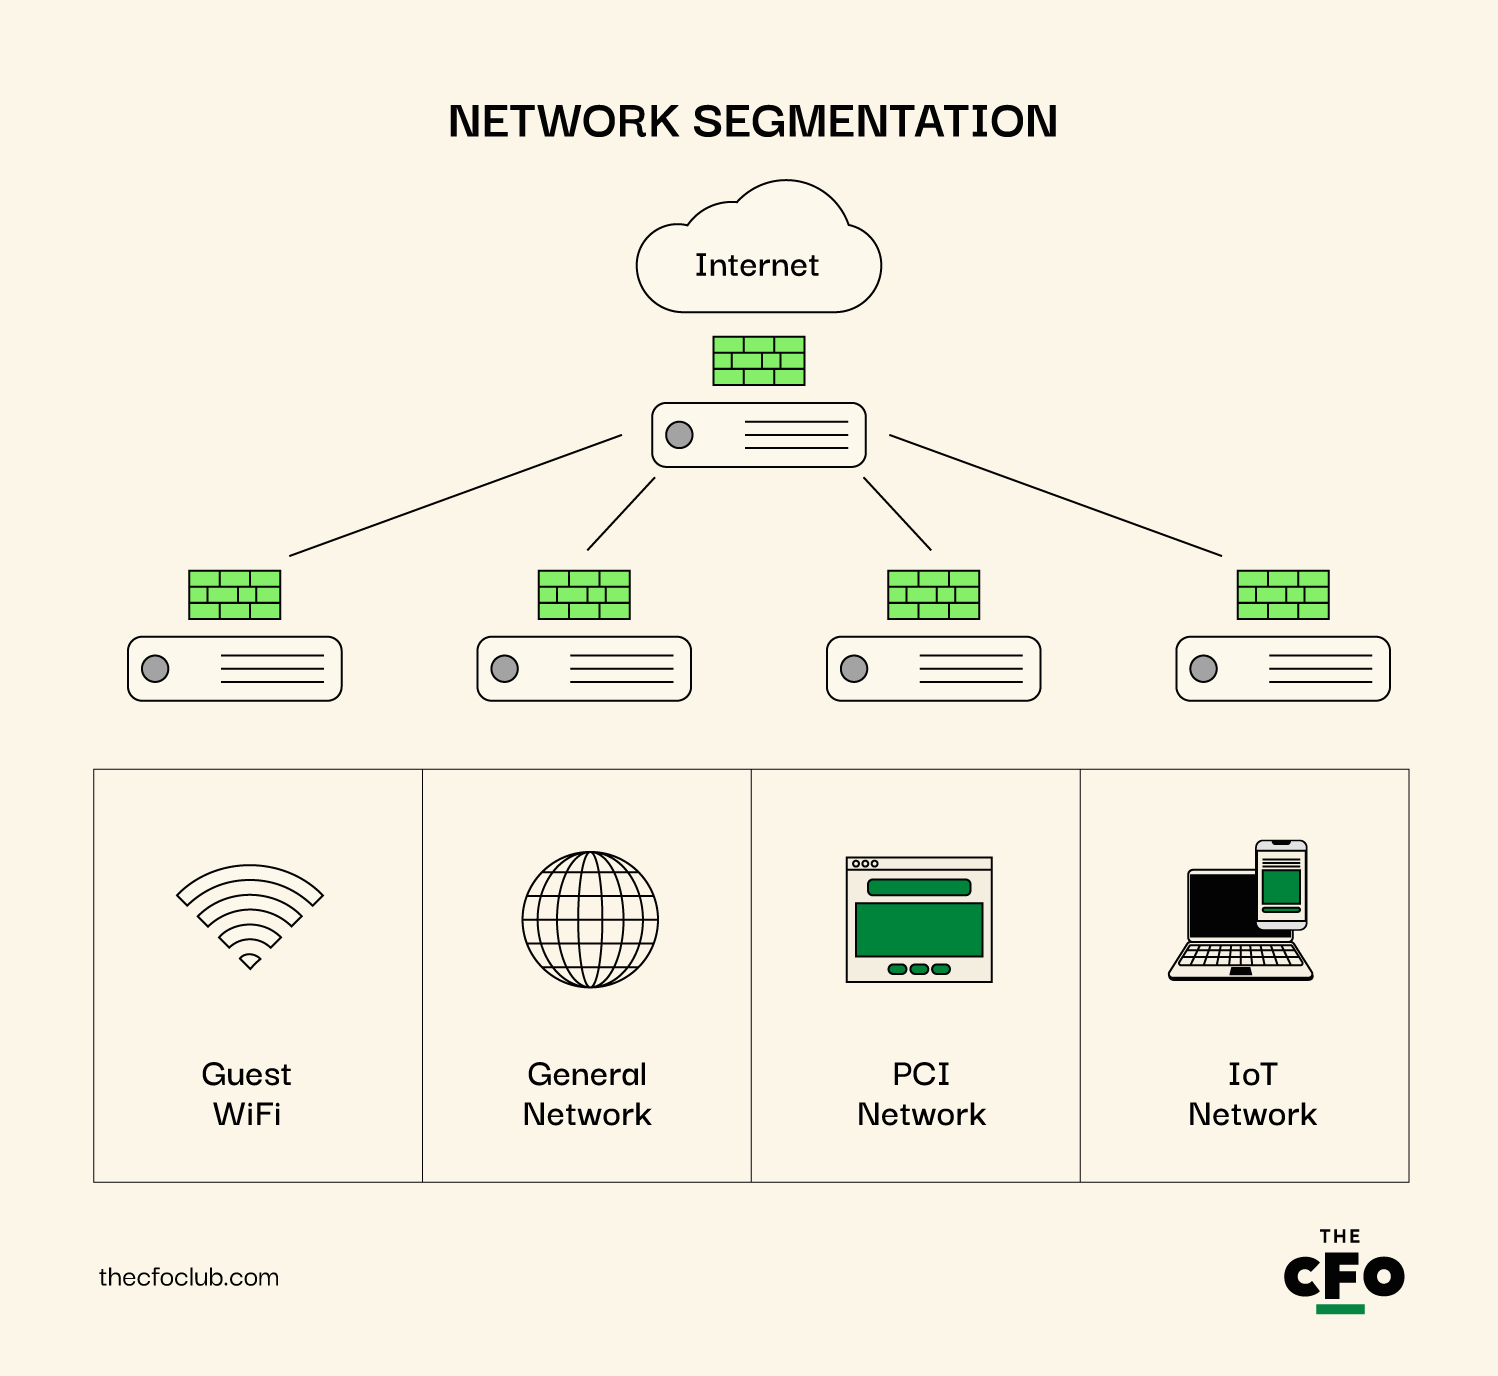
Lad os tale om at dele og erobre… dit netværk, altså. Netværkssegmentering er som at bygge sikre rum inde i din datafæstning.
Her er grunden til, at det er vigtigt: Hvis en hacker bryder ind i én del af dit netværk, ønsker du ikke, at vedkommende får frit spil overalt. Det svarer til at begrænse en brand til ét rum i stedet for at lade den brænde hele huset ned.
Så hvordan opdeler og segmenterer du dit netværk?
- Adskil dine regnskabssystemer fra det generelle netværk
- Brug virtuelle LAN'er (VLAN'er) til at oprette logiske opdelinger
- Opsæt firewalls mellem netværkssegmenter
- Implementér strenge adgangskontroller mellem segmenterne
Det handler ikke kun om eksterne trusler. Netværkssegmentering beskytter dig også mod interne risici.
Overvej denne opsætning:
- Regnskabssegment: Kun til økonomimedarbejdere og -systemer
- Generelt forretningssegment: Til den daglige drift
- Gæstenetværk: Til besøgende eller personlige enheder
- IoT-segment: Til alle de intelligente enheder, der kan være svage punkter i sikkerheden
Husk, hvad jeg sagde om Fort Knox?
Brug en model med nul tillid. Det betyder, at du skal verificere alle forbindelsesforsøg, også inden for dit netværk. Det svarer til at have en sikkerhedsvagt ved hver dør, ikke kun ved hovedindgangen.
Sådan begrænsede MITRE et cyberangreb med mikrosegmentering
I april 2024 blev MITRE ramt af et cyberangreb, der formåede at snige sig forbi deres VPN'er og multifaktorgodkendelse. Men takket være deres intelligente opsætning med netværkssegmentering kunne de hurtigt isolere de kompromitterede områder.
De brugte noget, der kaldes mikrosegmentering, som er en del af deres tilgang med nul tillid. Det hjalp markant ved at afbryde al kommunikation mellem de inficerede og de rene systemer. Dette skridt var afgørende for at forhindre, at bruddet spredte sig yderligere.
8. Implementér systemer til registrering af indtrængen (IDS)
Systemer til registrering af indtrængen (IDS) fungerer som højteknologiske alarmsystemer for din regnskabssoftware og advarer dig om mistænkelig aktivitet eller potentielle brud. De:
- Opdager potentielle trusler i realtid
- Advarer dig om mistænkelig aktivitet
- Hjælper dig med hurtigt at reagere på faktiske brud
- Fører en log over netværksaktivitet til retsmedicinsk analyse
Alle IDS er dog ikke ens. Du har flere muligheder:
- Netværksbaseret IDS (NIDS): Overvåger trafikken på hele dit netværk
- Værtsbaseret IDS (HIDS): Holder øje med mistænkelig aktivitet på specifikke enheder
- Signaturbaseret registrering: Søger efter kendte mønstre for ondsindet aktivitet
- Afvigelsesbaseret registrering: Marker usædvanlig adfærd baseret på normale mønstre
Pas på med at betragte IDS som et sikkerhedsteam: De handler om registrering, ikke forebyggelse. Det er alarmsystemet, ikke låsen på døren. Du har brug for begge dele.
Få øjnene med!
Overvej at bruge en administreret IDS-tjeneste, hvis du ikke har sikkerhedsekspertise internt. Det er som en hær af svævende øjne, du har ansat til at holde øje med din ryg døgnet rundt.
9. Gennemfør regelmæssige sikkerhedsrevisioner
Tænk på sikkerhedsrevisioner som rutinemæssige helbredstjek af din regnskabssoftware, der identificerer sårbarheder, før de udvikler sig til alvorlige trusler. Disse revisioner sikrer, at dine sikkerhedsforanstaltninger er aktuelle og robuste.
Her er grunden til, at du bør gøre det:
- Opdag sårbarheder i systemet
- Sikr overholdelse af regler og lovgivning
- Vær på forkant med nye trusler
- Retningsgivende for sikkerhedsforbedringer
Lad os nu gennemgå, hvad en sikkerhedsrevision bør omfatte:
- Gennemgang af adgangskontroller og brugerrettigheder
- Vurdering af praksis for datakryptering
- Evaluering af netværkssikkerhedsforanstaltninger
- Kontrol af softwareopdateringer og håndtering af sikkerhedsrettelser
- Gennemgang af procedurer for sikkerhedskopiering og gendannelse
- Vurdering af fysiske sikkerhedsforanstaltninger
Du skal ikke kun revidere din teknologi. Se også på dine processer. Følger medarbejderne sikkerhedsprotokollerne? Håndteres følsomme data korrekt?
Få hjælp fra eksperter
Du behøver ikke gøre det alene. Overvej at få eksterne revisorer til at gennemføre revisioner med jævne mellemrum. De kan opdage ting, du måske overser, og bidrage med nye perspektiver.
Hyppigheden er vigtig. Som minimum bør du gennemføre en fuld revision én gang om året. Men for kritiske systemer som din regnskabssoftware er det klogt at foretage kontroller oftere.
10. Brug virtuelle private netværk (VPN'er) til fjernadgang
Lad os tale om at arbejde fra... ja, hvor som helst. Fjernarbejde er fantastisk, men det kan blive et sikkerhedsmareridt, hvis du ikke passer på. Mød VPN'en: din personlige sikre tunnel gennem det vilde vesten af offentligt Wi-Fi.
Her er grunden til, at VPN'er er uundværlige:
- Krypterer internetforbindelsen
- Skjuler IP-adressen
- Forhindrer aflytning på offentlige netværk
- Giver sikker adgang til virksomhedens netværk fra alle steder
Men alle VPN'er er ikke skabt ens. Her er, hvad du bør se efter:
- Stærk kryptering (mindst AES-256)
- Politik om ingen logning
- Funktion med nødafbryder
- Multifaktorgodkendelse
Nogle gange er penge billigere
Undgå gratis VPN’er. Hvis du ikke betaler for produktet, er du måske selv produktet. Dine data kan være i fare.
Her er det, folk ofte gør forkert: De bruger kun VPN'er til "vigtige" ting. Nej. Brug den hele tiden, når du arbejder eksternt. Det uskyldigt udseende Wi-Fi på caféen? Det kan være en hackers legeplads.
11. Håndhæv e-mailsikkerhedsforanstaltninger
E-mail er livsnerven i virksomhedskommunikation, men det er også en hackers foretrukne jagtmark. Det er tid til at forvandle din indbakke fra et potentielt sikkerhedsmareridt til en digital fæstning.
Her er grunden til, at e-mailsikkerhed ikke er til forhandling:
- Phishingangreb begynder ofte med en mistænkelig e-mail
- Følsomme økonomiske data sendes ofte via e-mail
- Malware elsker at gemme sig i e-mailvedhæftninger
Så hvordan anbefaler jeg, at du sikrer dine e-mails?
- Brug effektive spamfiltre til at opdage åbenlyse trusler
- Implementer e-mailkryptering til følsomme data
- Aktivér Sender Policy Framework (SPF) for at forhindre e-mailspoofing
- Opsæt Domain-based Message Authentication, Reporting & Conformance (DMARC)
- Brug sikker fildeling i stedet for e-mail til store eller følsomme filer
Husk, at det svageste led i e-mailsikkerheden ofte er den menneskelige faktor. Regelmæssig træning i at opdage phishingforsøg og håndtere følsomme data er afgørende. Vi bruger NINJIO til vores regelmæssige træningssessioner, og — jeg troede aldrig, jeg skulle sige dette om en informations tjeneste inden for cybersikkerhed — jeg elsker det.
12. Implementer beskyttelse af slutpunkter
Slutenheder som computere, tablets og smartphones er de indgange, hvorigennem brugerne interagerer med din regnskabssoftware. Det er afgørende at sikre disse enheder, fordi de ofte er de første mål i cyberangreb.
Her er grunden til, at beskyttelse af slutpunkter er vigtig:
- Blokerer malware, før det kan inficere dit netværk
- Opdager og reagerer på mistænkelig aktivitet i realtid
- Forhindrer datatab fra kompromitterede enheder
- Giver dig overblik over alle enheder, der har adgang til dit system
Følg denne proces for at styrke dine slutpunkter:
- Installér robust anti-malware- og antivirussoftware på alle enheder
- Brug løsninger til registrering og reaktion på slutpunkter (EDR) for avanceret beskyttelse
- Implementer politikker for enhedskontrol (f.eks. begrænsning af USB-brug)
- Aktivér fuld diskkryptering på alle slutpunkter
- Hold al software til slutpunkter og alle operativsystemer opdateret
Få en kampstation
Undersøg løsninger til samlet slutpunktsadministration (UEM). De giver dig mulighed for at administrere sikkerheden på tværs af alle typer enheder fra én enkelt konsol.
13. Implementer sikre API-integrationer
Sikre API-integrationer fungerer som veltrænede diplomater: De sørger for, at data kan bevæge sig sikkert mellem din regnskabssoftware og andre systemer, samtidig med at strenge protokoller beskytter integriteten og fortroligheden af de udvekslede data.
Her er grunden til, at API-sikkerhed er afgørende:
- API'er kan give direkte adgang til følsomme økonomiske data
- Usikre API'er kan udnyttes til databrud
- Mange moderne arbejdsgange inden for regnskab er i høj grad afhængige af integrationer
- Sårbarheder i API'er kan kompromittere flere forbundne systemer
Sådan sikrer du dine API'er:
- Brug stærk godkendelse til al API-adgang (OAuth 2.0 er et godt udgangspunkt)
- Implementer hastighedsbegrænsning for at forhindre misbrug
- Kryptér alle data, der overføres via API'er
- Kontrollér og opdatér API-adgangstokens regelmæssigt
- Overvåg API-brugen for usædvanlige mønstre
Folk begår ofte fejl ved at glemme de tredjeparts-API'er, de bruger. De kræver også opmærksomhed!
Sådan udmærker Xero sig inden for API-sikkerhed
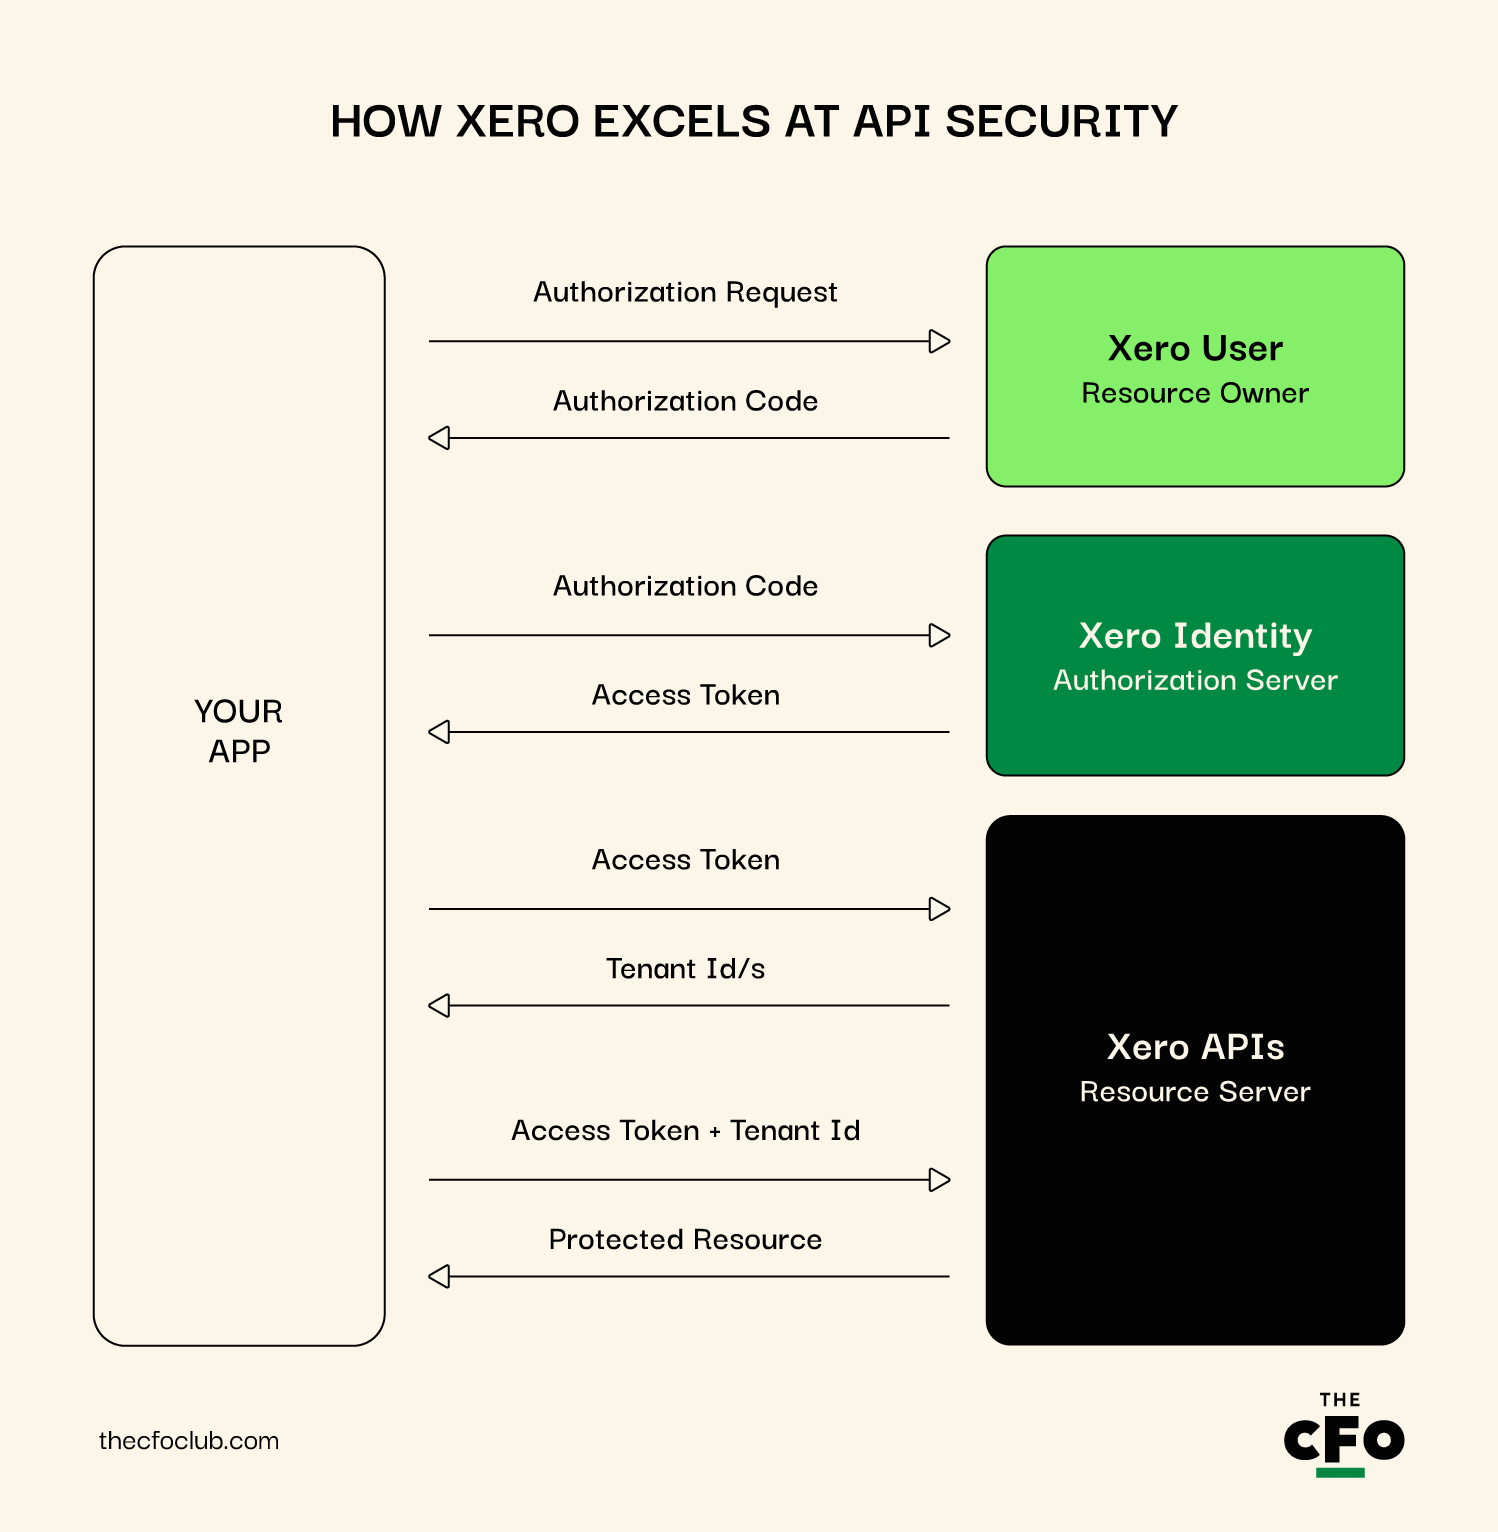
Det imponerende ved Xeros API-strategi er brugen af begrænset adgang. Det betyder, at når du forbinder en app med Xero, kan du angive præcis, hvilke data appen må få adgang til. Vil du have en app til at læse fakturaer, men ikke røre din bankafstemning? Intet problem.
Xero bruger også OAuth 2.0 til API-godkendelse, som betragtes som branchestandarden. De leverer detaljeret dokumentation til udviklere om, hvordan dette implementeres sikkert.
14. Uddan medarbejdere i bedste praksis inden for cybersikkerhed
Okay, lad os tale om dit hemmelige våben i kampen mod cybertrusler: dit team. Al den avancerede teknologi i verden kan ikke redde dig, hvis nogen falder for et phishing-svindelnummer eller bruger "password123" som adgangskode.
Her er grunden til, at medarbejderuddannelse er afgørende:
- Menneskelige fejl er involveret i de fleste databrud
- Cybertrusler udvikler sig hele tiden
- Medarbejderne er din første forsvarslinje
- En sikkerhedsbevidst kultur styrker dit samlede forsvar
Hvis du ikke vil tilmelde dig NINJIO, kan du gøre følgende i stedet:
- Regelmæssige træningssessioner (mindst hvert kvartal)
- Simulerede phishingangreb for at teste bevidstheden
- Klare sikkerhedspolitikker, der er nemme at følge
- Belønninger for at opdage og rapportere potentielle trusler
- Gør sikkerhed til en del af introduktionen for nyansatte
Det er en fejl at behandle cybersikkerhedstræning som noget, man kun gør én gang. Den skal være løbende og udvikle sig, ligesom de trusler, du står over for.
Husk, at målet ikke er at gøre dit team paranoid, men at gøre dem forsigtige og velinformerede. Tilskynd til spørgsmål, og skab et miljø, hvor folk føler sig trygge ved at rapportere potentielle problemer.
Sådan styrker Wave brugerne
Wave, den gratis regnskabssoftware, har en interessant tilgang til brugeruddannelse. De har oprettet et omfattende "sikkerhedscenter" på deres platform. Det er ikke bare en statisk side med tips; det er en interaktiv ressource, der guider brugerne gennem bedste sikkerhedspraksis.
Wave har også i nogen grad gjort sikkerhed til et spil. De har en funktion kaldet en "sikkerhedsscore", som vurderer, hvor godt brugerne har sikret deres konto, og kommer med forslag til forbedringer. Det gør sikkerhed til en positiv, proaktiv opgave frem for en pligt.
15. Indfør en arkitektur uden implicit tillid
At indføre en arkitektur uden implicit tillid svarer til at bekræfte identiteten på alle, der træder ind i dit hjem, uanset hvor ofte de har været på besøg før. Den bygger på princippet om aldrig at stole på nogen, altid at verificere og sikrer, at enhver anmodning om adgang til dit netværk eller dine data bliver godkendt og autoriseret, selv hvis den kommer indefra organisationen.
Trussel: Traditionelle sikkerhedsmodeller antager ofte, at interne brugere er troværdige, hvilket kan føre til brud, hvis en insider bliver kompromitteret eller handler ondsindet.
Konsekvenser:
- Større eksponering for interne trusler og databrud.
- Øget risiko for eksterne angreb, der udnytter interne tillidsforhold.
- Vanskeligheder med at begrænse brud, når de først er opstået, på grund af omfattende adgang.
Forebyggelse:
- Verificer alle adgangsanmodninger: Indfør sikkerhedsforanstaltninger, der godkender og autoriserer enhver adgangsanmodning, uanset hvor den kommer fra.
- Brug multifaktorgodkendelse (MFA): Sørg for, at MFA er påkrævet for alle brugere, der får adgang til følsomme systemer og data.
- Implementer adgang efter princippet om mindst mulige rettigheder: Giv brugerne det mindst mulige adgangsniveau, der er nødvendigt for deres roller.
- Kontinuerlig overvågning og logning: Før detaljerede logfiler over al netværksaktivitet, og gennemgå dem regelmæssigt for at opdage potentielle sikkerhedstrusler.
More Articles
Googles BeyondCorp-model
Google har implementeret en sikkerhedsmodel uden implicit tillid, der kaldes BeyondCorp, og som gør det muligt for medarbejdere at arbejde mere sikkert fra næsten alle steder uden behov for en traditionel VPN.
Denne model er afhængig af enheders og brugeres legitimationsoplysninger i stedet for en netværksperimeter for at give adgang, hvilket i høj grad forbedrer Googles evne til at beskytte sine data og systemer mod både eksterne og interne trusler.
Andre trusler, du skal være opmærksom på
Her er nogle yderligere trusler, som det er værd at holde øje med.
- Transaktions- og revisionsintegritet: Ændring af finansielle transaktioner, skatteberegninger eller revisionslogge for at underslæbe midler, unddrage sig skat eller dække over svigagtige aktiviteter.
- Svindelnumre: Indsættelse af falske fakturaer og uautoriserede ændringer af løndata, herunder tilføjelse af spøgelsesansatte, for at omdirigere betalinger eller oppuste udgifter.
- Teknologisk udnyttelse: Udnyttelse af sårbarheder i cloudlagring, misbrug af API'er og sikkerhedshuller i IoT-enheder for at få adgang til eller manipulere følsomme data.
- Avancerede manipulationsteknikker: Brug af deepfakes til avanceret phishing, indsamling af loginoplysninger og social engineering for at stjæle loginoplysninger eller følsomme data.
- Interne sikkerhedsrisici: Trusler fra medarbejdere med adgang til følsomme oplysninger, hvilket potentielt kan føre til datalæk eller sabotage.
Hvad hvis jeg ikke kan gennemføre disse råd?
Føler du dig overvældet? Bare rolig, du er ikke alene. Det kan være udfordrende at implementere robuste sikkerhedsforanstaltninger, især for små virksomheder eller virksomheder uden dedikeret IT-personale. Her er, hvad du kan gøre:
- Tal med din leverandør: Aftal et sikkerhedsopkald, og spørg ind til indbyggede funktioner og yderligere foranstaltninger.
- Udpeg en kontaktperson: Bed om en fast sikkerhedskontakt, der forstår dine behov, så I hurtigt kan kommunikere i nødsituationer.
- Udarbejd en plan: Lav en skræddersyet køreplan for sikkerheden med prioriteter og tidsplaner. Afklar ansvarsområderne: hvad din leverandør håndterer, og hvad du selv administrerer.
- Overvej administrerede tjenester: Undersøg sikkerhedstjenester, der tilbydes af leverandøren eller tredjeparter. Vurder omkostningerne i forhold til risikoen for et potentielt sikkerhedsbrud.
- Hold dig informeret: Tilmeld dig sikkerhedsopdateringer, deltag i webinarer, og slut dig til brugerfora for at lære af andre med lignende udfordringer.
Begynd med det, du kan håndtere, og forbedr det gradvist. Din leverandør bør være din partner på denne rejse.
Konklusionen: Sikkerheden af dine finansielle data er ikke til forhandling
Efterhånden som teknologien udvikler sig, bliver cybertruslerne også mere sofistikerede, især med fremkomsten af risici ved ChatGPT. Det er afgørende at sikre din regnskabssoftware for din virksomheds sundhed og integritet.
Sikkerhed er en løbende proces, ikke en engangsløsning. Uanset om du er en ejer af en lille virksomhed, der selv står for bogføringen, eller en CFO, der leder en stor økonomiafdeling, er principperne de samme: årvågenhed, uddannelse og implementering er dine skjolde mod cybertrusler.
Husk, at omkostningerne ved at implementere disse sikkerhedsforanstaltninger kun udgør en brøkdel af, hvad et databrud kan koste dig – ikke kun i kroner og øre, men også i omdømme og tillid.
Er du klar til at styrke dit regnskabsforsvar og holde dig foran cybertruslerne? Tilmeld dig vores gratis nyhedsbrev for ekspertrådgivning om sikkerhed, dybdegående vejledninger og indsigt fra ledere inden for økonomi og cybersikkerhed, som former regnskabssoftwarebranchen.