La Guía Definitiva de Cumplimiento POS (+ Estándares PCI DSS)

Las directrices de cumplimiento de los sistemas POS garantizan el procesamiento seguro de pagos para los comercios, protegiendo en última instancia los datos de los clientes finales. Si aceptas pagos a través de un sistema POS, comprender los aspectos básicos del cumplimiento POS (también conocido como el estándar PCI DSS) es tu billete para evitar la pérdida de confianza de los clientes y las sanciones por incumplimiento.
En esta guía, analizaré temas clave, incluyendo los conceptos básicos del cumplimiento POS, los requisitos de PCI DSS, cómo lograr el cumplimiento PCI DSS y otras estrategias para mantenerlo. Al finalizar, tendrás una comprensión clara de cómo abordar y mantener eficazmente el cumplimiento POS.
¿Qué es PCI DSS?
El Estándar de Seguridad de Datos para la Industria de Tarjetas de Pago (PCI DSS) es un conjunto de directrices que debes seguir si recopilas, procesas, transmites o almacenas datos de tarjetas de crédito y débito.

Supón que tienes una tienda en línea. Cuando un cliente te paga con su tarjeta de débito o crédito, tu sistema recopila y procesa esta información sensible para recibir el pago — ahí radica el problema.
Siempre existe el riesgo de que alguien —como un empleado con permisos de acceso— use la información de la tarjeta de los clientes para robar dinero o venderla a ciberdelincuentes. El cumplimiento PCI garantiza que los datos del titular de la tarjeta estén protegidos, salvaguardando tu negocio contra violaciones de seguridad.
Cuando un titular de tarjeta es víctima de fraude, pierde la confianza tanto en tu negocio como en la institución financiera que emitió la tarjeta. Por ello, AMEX, MasterCard, Visa, JCB y Discover decidieron crear el Consejo de Normas de Seguridad PCI (PCI SSC), la institución que administra el PCI y las normas de seguridad relacionadas.
¿Mi empresa necesita cumplir con PCI?
Sí. Toda empresa que acepte pagos con tarjetas de débito o crédito, o procese, transmita o almacene datos de tarjetas debe cumplir con PCI, independientemente de otros factores.
El cumplimiento PCI es necesario incluso si solo tienes una transacción de débito o crédito. Deberás completar un Cuestionario de Autoevaluación (SAQ) anualmente y realizar auditorías trimestrales para cumplir con PCI.
El SAQ específico que necesitas completar depende del nivel de cumplimiento en el que te encuentres (más sobre esto en la siguiente sección).
¿Cómo puedo cumplir con PCI?
Hay distintos pasos que debes seguir para asegurar que cumples las directrices PCI al aceptar pagos con tarjeta a través de terminales POS o una tienda en línea:
1. Determina tu nivel PCI
Las directrices PCI clasifican a las empresas en cuatro niveles, principalmente según el número de transacciones:
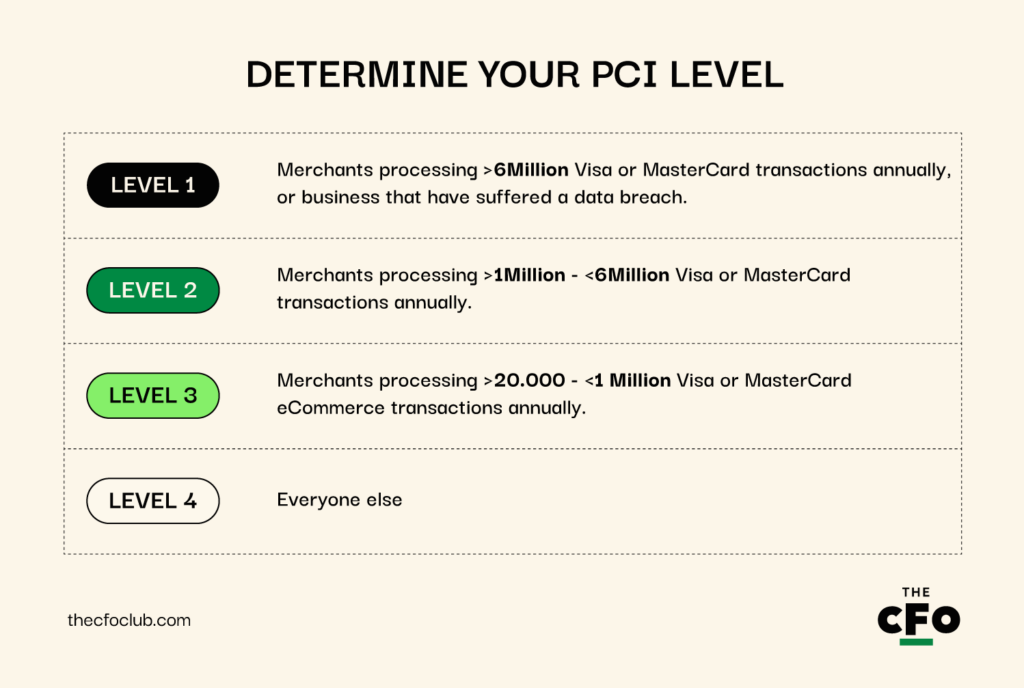
- Nivel 1: Comerciantes que procesan más de seis millones de transacciones Visa o MasterCard al año, o empresas que han sufrido una violación de datos.
- Nivel 2: Comerciantes que procesan más de un millón y menos de seis millones de transacciones Visa o MasterCard al año.
- Nivel 3: Comerciantes que procesan más de veinte mil y menos de un millón de transacciones de comercio electrónico Visa o MasterCard al año.
- Nivel 4: Todos los demás.
2. Conoce los requisitos de PCI DSS
Algunos requisitos PCI DSS son aplicables a todos y otros dependen de tu nivel PCI. Aquí tienes algunos de los más comunes:
- SAQ anual: Las empresas de nivel 2, 3 y 4 deben presentar el SAQ cada año. El SAQ específico que debes presentar depende de tu nivel y modelo de negocio.
- Declaración de cumplimiento (AOC): La AOC es una declaración formal que indica que has cumplido satisfactoriamente todos los requisitos PCI. Las empresas de todos los niveles deben presentar la AOC anualmente para mantenerse en cumplimiento.
- Escaneo de red trimestral: Se requieren escaneos trimestrales por un Proveedor de Escaneo Aprobado (ASV) para los negocios de nivel 1, 2 y 3. Si un comerciante de nivel 4 tiene direcciones IP expuestas externamente (porque sus sistemas están conectados a internet y almacenan, procesan o transmiten datos de tarjetas), también necesita escaneos trimestrales.
A continuación, algunos ejemplos de requisitos específicos según el nivel:
- Requisitos de Evaluación: Las evaluaciones de Nivel 1 son más intensivas e implican una auditoría presencial por parte de un Asesor de Seguridad Calificado (QSA). Durante la auditoría, el QSA puede evaluar y revisar los controles, políticas y procedimientos implementados para garantizar la seguridad. Los niveles 2, 3 y 4 tienen la libertad de realizar autoevaluaciones utilizando los SAQ correspondientes.
- Requisitos de Pruebas de Penetración: Los comercios de Nivel 1 deben realizar pruebas de penetración internas y externas anualmente. Los demás niveles no están obligados a realizarlas, pero se recomienda encarecidamente que lo hagan para mejorar la seguridad.
- Documentación y Recopilación de Evidencia: Las empresas de Nivel 1 requieren una documentación extensa, recopilación de evidencias y validación por parte de un QSA. Los otros niveles siguen necesitando documentación y evidencias, pero el proceso es mucho menos riguroso y generalmente se gestiona internamente.
3. Cumplir con los Requisitos de PCI DSS
Existen varios pasos que podrías tener que realizar para cumplir con las directrices PCI según tu infraestructura actual y tu nivel PCI. Aquí tienes un resumen rápido:
- Completa un Cuestionario de Autoevaluación (SAQ): El primer paso es completar un SAQ de PCI DSS, dependiendo de tu nivel y los criterios de elegibilidad mencionados en el SAQ. PCI SSC recomienda confirmar con el procesador de pagos para asegurarte de que has elegido el SAQ correcto. Completar este cuestionario te ayuda a validar el cumplimiento con los estándares PCI. Si procesas un gran volumen de transacciones, es posible que tengas que hacer una auditoría por un tercero en lugar de un SAQ.
- Realiza tus Primeros Escaneos de Vulnerabilidad: Se exige a los comercios asociarse con un ASV para realizar escaneos trimestrales (internos y externos) de vulnerabilidad. Si el ASV detecta vulnerabilidades, tendrás que solucionarlas.
- Realiza tu Primera Prueba Anual de Penetración: Cada año, debes realizar una prueba manual de penetración para conocer las posibles formas en que un adversario podría ingresar a tus sistemas y acceder a la información. La prueba también ayuda a confirmar que los controles requeridos por PCI DSS, como alcance, gestión de vulnerabilidades, metodología y segmentación se encuentran implementados.
- Aborda las Vulnerabilidades: Las vulnerabilidades encontradas durante las pruebas requieren atención inmediata. Si ya has logrado el cumplimiento PCI antes de aceptar pagos con tarjeta y ocurre una violación de datos, podrías acabar pagando una penalización. Pedir ayuda a un profesional y a PCI DSS para abordar las vulnerabilidades podría ser una decisión inteligente.
- Realiza una Auditoría: Los grandes comercios deben ser auditados por un tercero en vez de presentar un SAQ. Inicia la auditoría solo una vez que hayas realizado una autoevaluación y estés seguro de que cumples con los requisitos.
Recuerda: Harás falta tomar diversas medidas para cumplir con estos requisitos. Por ejemplo, para aprobar los escaneos de vulnerabilidad y las pruebas de penetración, deberás instalar cortafuegos y software antivirus para crear una red segura, cifrar los datos del titular de la tarjeta e implementar medidas de control de acceso.
Consulta la Guía de Referencia PCI DSS para obtener más información sobre cómo puedes cumplir con los requisitos de PCI DSS.
4. Presenta los Documentos Requeridos
Todo el proceso y los pasos dados hasta este momento deben estar bien documentados. Los documentos que debes presentar incluyen:
- SAQ aplicable
- AOC
- Informe de Cumplimiento (ROC)
- Informes de escaneo de red
- Informes de pruebas de penetración
- Evidencia de controles de seguridad
- Un plan de reporte de incidentes
La Forma Inteligente de Ser Cumplidor PCI
Es fundamental saber lo que sucede entre bastidores, pero existe una manera más eficiente de lograr el cumplimiento que haciendo el trámite manualmente. ¿La clave? Delegar.
Existen diversas plataformas que ofrecen hardware para POS, aplicaciones POS, pasarelas de pago y otros sistemas de pago necesarios para aceptar pagos de forma segura y mantenerse en cumplimiento.
Plataformas como Revel Systems, ACID POS, Lightspeed y Square ofrecen infraestructuras listas para usar que eliminan las complicaciones de los procedimientos manuales de cumplimiento. Estas soluciones plug-and-play son una excelente forma de reducir los costos de cumplimiento y te dan la comodidad de empezar a usar un POS de inmediato.
Nuestro equipo analiza software de punto de venta (POS) constantemente, y estos son los mejores sistemas que han encontrado. Si quieres seguir el camino fácil (de cumplimiento), este es un buen lugar para empezar a buscar:
Los clics en los enlaces a continuación pueden generar una comisión, la cual apoya nuestras pruebas y revisiones independientes de software y servicios. Conozca más sobre cómo mantenemos la transparencia.


Costo del Cumplimiento PCI
El costo exacto del cumplimiento PCI depende de factores como el tamaño y la ubicación de tu negocio, el volumen anual de transacciones y si capturas y procesas pagos con tarjeta presencialmente o en línea.
Sin embargo, también puede haber costos específicos de la empresa. Por ejemplo, puedes decidir invertir dinero en capacitar a tus empleados o actualizarte a un POS habilitado para EMV.
Si bien no existe una estimación única del costo del cumplimiento PCI, hay algunos costos genéricos que podemos estimar. Tomemos otro ejemplo. Generalmente, el costo de mantener el cumplimiento PCI para pequeñas empresas varía entre $300 y $600.
Sin embargo, el costo de la capacitación, el desarrollo de políticas y la actualización de tu software y hardware no está incluido aquí, y puede alcanzar varios miles de dólares dependiendo de tu situación actual. Para grandes empresas, el costo de mantenerse en regla puede ser significativamente mayor, llegando a oscilar entre $60,000 y $100,000 por año.
Costo de No Cumplir con PCI
El costo de no cumplir con PCI debería preocuparte más que los costos de cumplimiento. Las multas por incumplimiento no se publican ni se reportan, pero se informa que oscilan entre $5,000 y $10,000 por mes en penalizaciones hasta que se solucione el problema.
Eso ni siquiera incluye el costo que tendrás que absorber en caso de fraude o violación de datos. Enfrentar fraude o una brecha de datos podría implicar cubrir pérdidas financieras y el costo de litigios costosos, además de la pérdida de reputación. Toma a Target como ejemplo: la empresa declaró que tuvo que pagar más de $200 millones cuando enfrentaron una filtración de datos de tarjetas de crédito, incluidos $18.5 millones en costos de acuerdos legales.
El Cumplimiento POS Es Crítico Para la Gestión de la Reputación
En lugar de ver el cumplimiento POS como una carga, piénsalo como una inversión para proteger los datos de tus clientes contra hackers y filtraciones de datos que pueden dañar tu reputación.
Pareciera que cumplir con PCI es algo complejo, pero trabajar con el socio adecuado hace que el proceso sea mucho más sencillo. Por supuesto, la forma más fácil de mantener el cumplimiento es usando soluciones listas para usar que ofrezcan software de punto de venta y recursos de hardware compatibles.
¿Quieres aprender más sobre cómo gestionar una función financiera tecnológica e inteligente? Suscríbete gratis a nuestro boletín.