Din regnskapsprogramvare er både din største ressurs og din største sårbarhet. Nettkriminelle videreutvikler stadig metodene sine for å bryte gjennom sikkerheten i regnskapsprogramvaren din, noe som setter virksomhetens omdømme og bunnlinje i fare.
Et enkelt sikkerhetsbrudd kan koste tusenvis, forstyrre driften og knuse kundenes tillit og omdømmet ditt.
Men jeg sier dette for å informere, ikke for å skremme. Med de riktige sikkerhetstiltakene kan du beskytte dataene dine mot trusler. I denne artikkelen går jeg gjennom 15 praktiske og effektive tips som sikrer økonomiske data og hjelper deg å overliste nettkriminelle.
1. Innfør sterke retningslinjer for passord
«Password123» holder bare ikke lenger. Svake passord er som å la inngangsdøren stå på vidt gap. Nettkriminelle kan raskt utnytte disse for å få tilgang til og skade økonomiske data.
Så hvordan løser vi dette? Ved å innføre en bunnsolid passordpolicy. Her er hva du må gjøre:
- Krev at passord har minst 12 tegn
- Bruk en blanding av store og små bokstaver, tall og symboler
- Forby vanlige ord og informasjon som er lett å gjette (som navn og fødselsdatoer)
- Krev endring av passord hver 90. dag
- Bruk en passordbehandler til å generere og lagre komplekse passord

Beste praksis for passord
Konfigurer regnskapsprogramvaren slik at kontoer låses etter et visst antall mislykkede innloggingsforsøk. Dette stopper råkraftangrep før de får startet.
Slik slår Dropbox ned på svake passord
Dropbox tar passordsikkerhet på alvor. De:
- Krever minst 8 tegn, men anbefaler sterkt lengre passord.
- Bruker zxcvbn, et verktøy med åpen kildekode for å vurdere passordstyrke, for å hjelpe brukerne med å opprette robuste passord.
- Tilbyr tofaktorautentisering for et ekstra sikkerhetslag.
Hvis Dropbox, med sine millioner av brukere, prioriterer sterke passord, burde ikke du gjøre det samme?
2. Bruk flerfaktorautentisering (MFA)
Å ha sterke passord er en god start … Men det er ikke idiotsikkert. Her kommer flerfaktorautentisering (MFA) inn, passordets personlige dørvakt. Selv om en hacker knekker passordet ditt, får de ikke tilgang til kontoen din uten dette andre verifiseringstrinnet.
Slik fungerer MFA:
- Skriv inn brukernavn og passord.
- Gjennomfør et ekstra verifiseringstrinn:
- En kode via SMS eller en autentiseringsapp.
- Biometriske data, som fingeravtrykk eller ansiktsgjenkjenning.
- En fysisk sikkerhetsnøkkel.
Selv om det kan virke upraktisk å sette opp MFA, øker det kontosikkerheten din med 99,9 %. Mange plattformer for regnskapsprogramvare tilbyr MFA kostnadsfritt, så å hoppe over det er som å la dataene dine — og pengene dine — være sårbare.
Telefoner =/= hvelv
Autentiseringsapper eller fysiske nøkler er sikrere enn SMS, siden telefonnumre kan kapres.
3. Krypter data i ro og under overføring
Tenk på kryptering som dataenes usynlige kappe, som gjør økonomisk informasjon om til en kodet hemmelig melding som bare autoriserte personer kan lese. For datasikkerheten er det avgjørende å kryptere data både når de ligger ubrukt (i ro) og når de sendes over internett (under overføring).
Trussel: Ukrypterte data er et lett mål for nettkriminelle. Enten de avskjæres under overføring eller nås i lagring, kan de enkelt brukes eller selges.
Konsekvenser:
- Eksponering av sensitiv økonomisk informasjon.
- Økt risiko for identitetstyveri og svindel.
- Juridiske konsekvenser dersom klient- eller kundedata ikke beskyttes.
Data i hvile: Dette er informasjonen din som ligger på datamaskinen din eller i skyen. Krypter den med:
- Full diskkryptering på alle enheter
- Krypterte skylagringstjenester
- Innebygde krypteringsfunksjoner i regnskapsprogramvaren din
Data under overføring: Dette er dataene dine når de er på farten. Beskytt dem ved å:
- Bruke HTTPS for all nettbasert regnskapsprogramvare
- Bruke sikre filoverføringsprotokoller (SFTP eller FTPS) når du flytter data
- Sette opp et VPN for ekstern tilgang
Undersøk om regnskapsprogramvaren din tilbyr ende-til-ende-kryptering. Det betyr at dataene dine er kryptert fra det øyeblikket de forlater enheten din, til de når bestemmelsesstedet. Dette er gullstandarden for databeskyttelse.
Styrk alle forsvar
Ikke glem sikkerhetskopiene dine! De trenger også kryptering; en ukryptert sikkerhetskopi er like sårbar som hoveddataene dine.
QuickBooks Onlines krypteringsopplegg
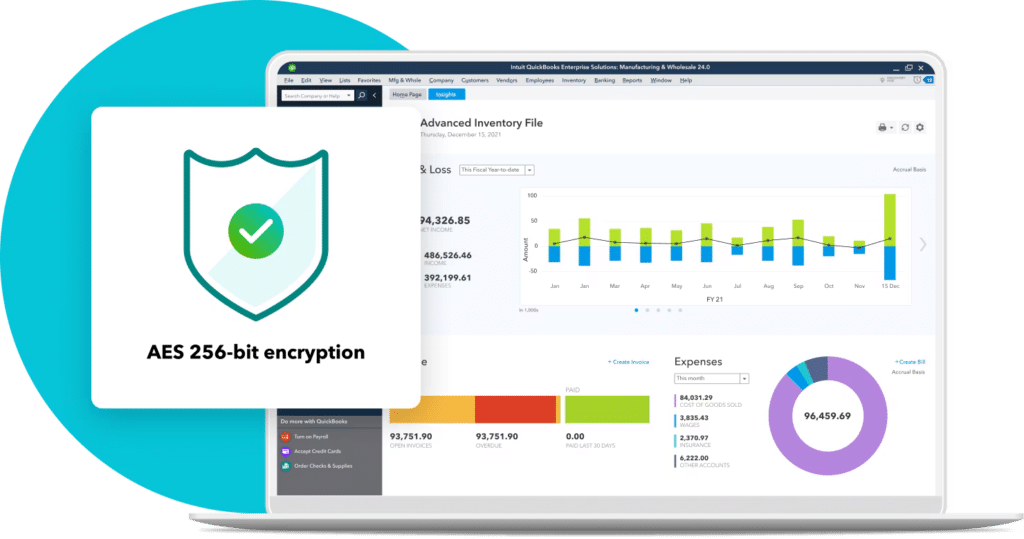
Intuit, selskapet bak QuickBooks Online, tar ikke lett på kryptering.
- De bruker 128-biters SSL-kryptering for alle data under overføring.
- For data i hvile bruker de flere beskyttelseslag, inkludert AES 256-biters kryptering av lagrede data.
- De krypterer til og med data mellom sine egne datasentre.
Det er som Fort Knox, bare for økonomien din.
4. Regelmessige programvareoppdateringer og oppdateringshåndtering
La oss snakke om de irriterende programvareoppdateringene du stadig utsetter. Du vet, de som alltid ser ut til å dukke opp når du holder på med noe viktig?
Disse oppdateringene handler ikke bare om skinnende nye funksjoner. De tetter ofte sikkerhetshull som hackere ivrig venter på å utnytte.
Så hvordan holder du kontroll på dette?
- Still om mulig inn regnskapsprogramvaren din til å oppdatere automatisk
- Hvis ikke, se etter oppdateringer hver uke og installer dem så snart som mulig
- Ikke glem operativsystemet ditt og annen relatert programvare
- Følg med på sikkerhetsbulletiner fra programvareleverandøren din
Men vær forsiktig: Oppdateringer kan noen ganger ødelegge ting. Derfor trenger du en strategi for oppdateringshåndtering:
- Test oppdateringer i et ikke-produksjonsmiljø først
- Sikkerhetskopier dataene dine før du installerer oppdateringer
- Planlegg oppdateringer utenom arbeidstid for å minimere avbrudd
- Ha en plan for tilbakerulling i tilfelle noe går galt
Rutinemessig versjonskontroll
Oppdateringer håndteres vanligvis automatisk hvis regnskapsprogramvaren din er skybasert. Men ikke bli for selvsikker – sørg for at du fortsatt bruker den nyeste versjonen av programvaren og eventuelle tilknyttede apper.
Have an account? Log In
Microsoft og WannaCrys løsepengevirusangrep
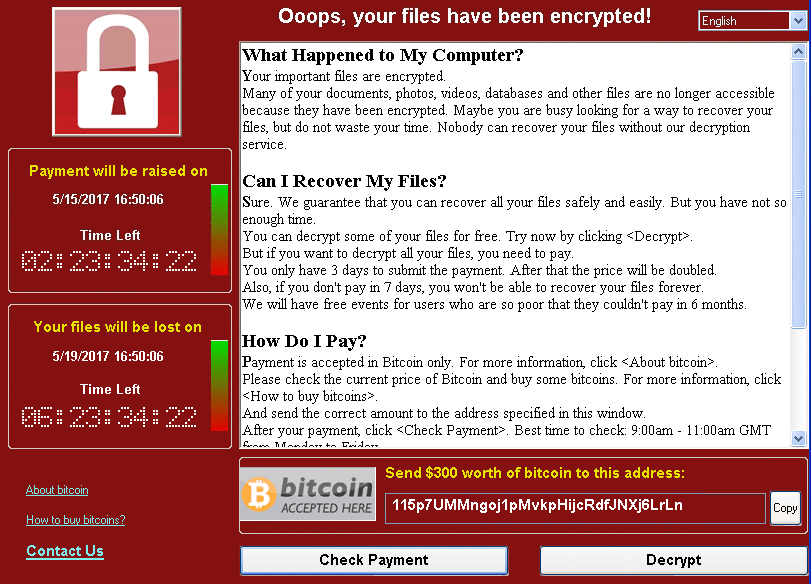
I 2017 utnyttet WannaCry (også kjent som WannaCrypt … og WannaDecryptor) løsepengevirusangrepet sårbarheter i utdaterte Windows-systemer. Etter å ha infisert en Windows-datamaskin krypterte det filer på harddisken, slik at brukerne ikke lenger kunne få tilgang til dem. Deretter krevde det løsepenger i Bitcoin for dekryptering.
Microsoft hadde allerede lansert en oppdatering for Server Message Block (SMB)-sårbarheten omtrent to måneder før dette angrepet, og de som hadde oppdatert systemene sine, var beskyttet mot angrepet. Dette eksempelet understreker hvor avgjørende det er å holde programvaren oppdatert for å beskytte data.
5. Tilgangskontroll og tillatelser for ansatte
La oss snakke om hvem som får se hva i regnskapsprogramvaren din. Det handler ikke om tillit, men om smart sikkerhet.
Tenk på økonomidataene dine som en bygning med høy sikkerhet. Du ville vel ikke gitt alle ansatte en hovednøkkel? Det samme gjelder regnskapsprogramvaren din.
Slik låser du den ned:
- Bruk prinsippet om minste privilegium: Gi ansatte tilgang bare til det de absolutt trenger for jobben
- Konfigurer rollebasert tilgangskontroll (RBAC)
- Gå jevnlig gjennom og oppdater disse tillatelsene
- Implementer sterk brukergodkjenning for hver konto
- Bruk enkel pålogging (SSO) hvis mulig, slik at du kan administrere tilgang på tvers av flere systemer
Men det handler ikke bare om å konfigurere dette én gang og glemme det. Du må følge opp:
- Fjern tilgangen umiddelbart når en ansatt slutter
- Juster tillatelsene når noen bytter rolle
- Gjennomfør jevnlige revisjoner av hvem som har tilgang til hva
Her er et konkret eksempel: Salgsteamet ditt trenger sannsynligvis å legge inn kundedata, men trenger de å se lønnsopplysninger? Nei. HR-medarbeiderne dine trenger ansattdata, men full tilgang til økonomirapporter? Sannsynligvis ikke.
Kontroller bilagene
\u003cspan style=\u0022font-weight: 400;\u0022\u003eMange regnskapsplattformer tilbyr aktivitetslogger. Bruk disse til å holde øye med hvem som får tilgang til hva, og når.\u003c/span\u003e
\u0026nbsp;
\u003cspan style=\u0022font-weight: 400;\u0022\u003eHusk at jo færre personer som har tilgang til sensitive data, desto mindre blir \u003cem\u003e\u003cstrong\u003e\u0022angrepsflaten\u0022\u003c/strong\u003e\u003c/em\u003e din – det er et fint sikkerhetsuttrykk for \u003cem\u003e ting hackere kan rette seg mot\u003cstrong\u003e.\u003c/strong\u003e\u003c/em\u003e\u003c/span\u003e
6. Regelmessig sikkerhetskopiering av data
Å rydde opp i økonomidataene dine jevnlig er som å ha en forsikring for virksomhetens digitale ressurser.
Ved et cyberangrep, en naturkatastrofe eller menneskelig feil kan oppdaterte sikkerhetskopier være forskjellen mellom rask gjenoppretting og langvarig, kostbar driftsstans.
Så hvordan unngår vi dette marerittscenarioet?
- Følg 3-2-1-regelen: 3 kopier av dataene dine, på 2 ulike medietyper, med 1 kopi på et annet sted
- Automatiser sikkerhetskopieringen – ikke stol på at noen husker å gjøre det
- Krypter sikkerhetskopiene dine (ja, jeg maser om kryptering igjen)
- Test sikkerhetskopiene regelmessig for å forsikre deg om at de faktisk fungerer
Ha alltid en sikkerhetskopi i reserve
\u003cspan style=\u0022font-weight: 400;\u0022\u003eVurder versjonskontroll i sikkerhetskopiene dine. Hvis du oppdager en feil eller et brudd som skjedde for flere uker siden, bør du kunne rulle tilbake til en ren versjon av dataene dine.\u003c/span\u003e
Datatap hos GitLab
GitLab opplevde et betydelig datatap i 2017 på grunn av utilsiktet sletting under en database-replikeringsprosess. Det førte til over 36 timers driftsstans – ille, men det kunne ha vært verre. Heldigvis gjorde den grundige sikkerhetskopieringsrutinen det mulig for dem å gjenopprette det meste av de tapte dataene.
7. Nettverkssegmentering
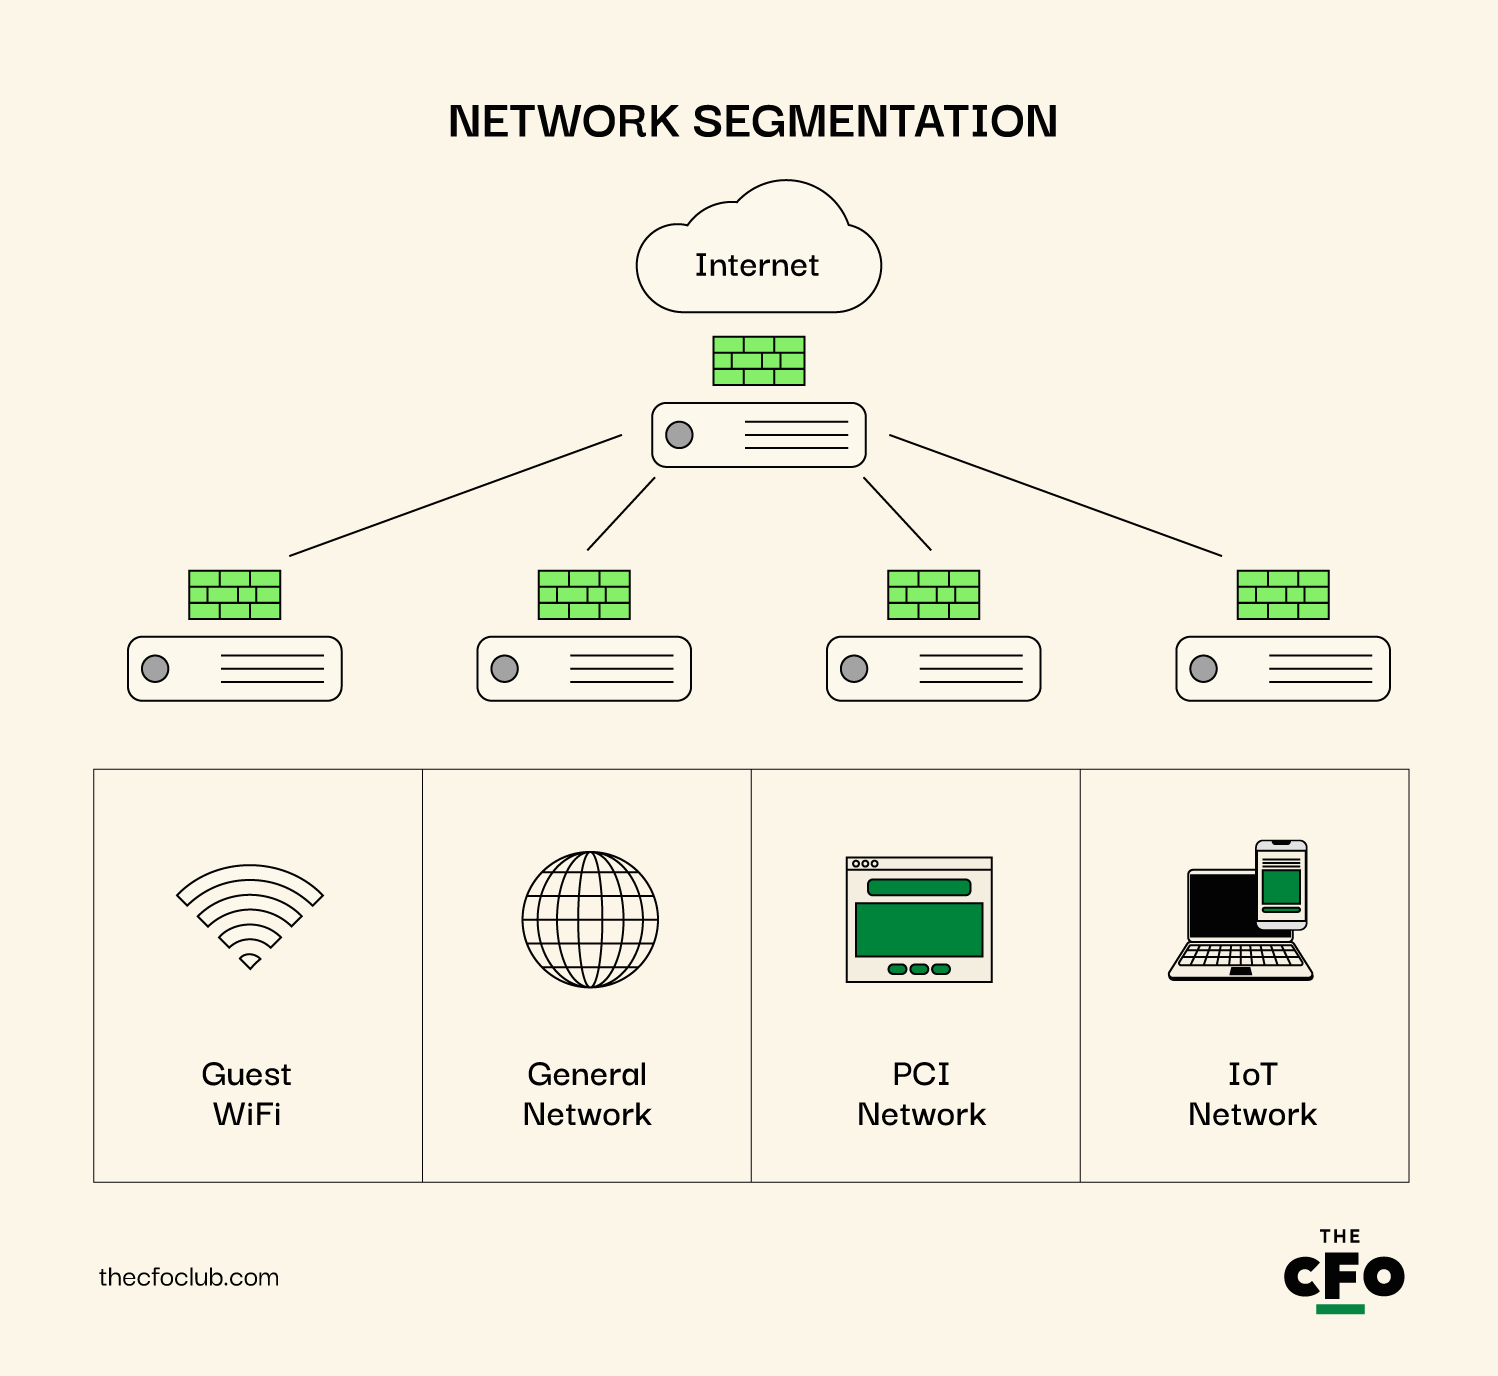
La oss snakke om å dele opp og erobre … nettverket ditt, altså. Nettverkssegmentering er som å bygge sikre rom inne i datafestningen din.
Her er hvorfor det er viktig: Hvis en hacker bryter seg inn i én del av nettverket ditt, vil du ikke at de skal ha fri tilgang til alt. Det er som å begrense en brann til ett rom i stedet for å la den brenne ned hele huset.
Så hvordan deler du opp nettverket?
- Skill regnskapssystemene fra det generelle nettverket
- Bruk virtuelle LAN (VLAN) for å opprette logiske inndelinger
- Sett opp brannmurer mellom nettverkssegmentene
- Implementer strenge tilgangskontroller mellom segmentene
Det handler ikke bare om eksterne trusler. Nettverkssegmentering beskytter deg også mot interne risikoer.
Se for deg dette oppsettet:
- Regnskapssegment: Kun for økonomimedarbeidere og -systemer
- Generelt forretningssegment: For den daglige driften
- Gjestnettverk: For besøkende eller personlige enheter
- IoT-segment: For alle de smarte enhetene som kan være svake punkter i sikkerheten
Husk det jeg sa om Fort Knox?
Bruk en nulltillitsmodell. Det betyr at du må bekrefte hvert tilkoblingsforsøk, også innenfor nettverket ditt. Det er som å ha en sikkerhetsvakt ved hver dør, ikke bare ved hovedinngangen.
Slik begrenset MITRE et cyberangrep med mikrosegmentering
I april 2024 ble MITRE rammet av et cyberangrep som klarte å snike seg forbi VPN-ene og flerfaktorautentiseringen deres. Men takket være det smarte oppsettet deres med nettverkssegmentering klarte de raskt å isolere de kompromitterte områdene.
De brukte noe som kalles mikrosegmentering, som er en del av nulltillitsstrategien deres. Dette hjalp betydelig ved å kutte all kommunikasjon mellom de infiserte systemene og de rene systemene. Dette tiltaket var avgjørende for å hindre at innbruddet spredte seg videre.
Ingen organisasjon er immun mot denne typen cyberangrep, heller ikke en organisasjon som forsøker å opprettholde best mulig cybersikkerhet.
Truslene og cyberangrepene blir stadig mer sofistikerte og krever økt årvåkenhet og bedre forsvarsmetoder.
8. Implementer systemer for inntrengingsdeteksjon (IDS)
Systemer for inntrengingsdeteksjon (IDS) er som høyteknologiske alarmsystemer for regnskapsprogramvaren din, og varsler deg om mistenkelig aktivitet eller mulige innbrudd. De:
- Oppdager potensielle trusler i sanntid
- Varsler deg om mistenkelig aktivitet
- Hjelper deg med å reagere raskt på faktiske innbrudd
- Fører logg over nettverksaktivitet for rettsmedisinsk analyse
Alle IDS-er er imidlertid ikke like. Du har flere alternativer:
- Nettverksbasert IDS (NIDS): Overvåker trafikken på hele nettverket ditt
- Vertsbasert IDS (HIDS): Ser etter mistenkelig aktivitet på bestemte enheter
- Signaturbasert deteksjon: Ser etter kjente mønstre for ondsinnet aktivitet
- Avviksbasert deteksjon: Flagger uvanlig atferd basert på normale mønstre
Vær oppmerksom på at du ikke bør se på IDS som et sikkerhetsteam: De handler om deteksjon, ikke forebygging. Det er alarmsystemet, ikke låsen på døren. Du trenger begge deler.
Ta inn øynene!
Vurder å bruke en administrert IDS-tjeneste hvis du ikke har sikkerhetskompetanse internt. Det er som en hær av svevende øyne du har ansatt for å passe på ryggen din døgnet rundt, hele uken.
9. Gjennomfør regelmessige sikkerhetsrevisjoner
Tenk på sikkerhetsrevisjoner som rutinemessige helsesjekker for regnskapsprogramvaren din, der sårbarheter identifiseres før de utvikler seg til alvorlige trusler. Disse revisjonene sikrer at sikkerhetstiltakene dine er oppdaterte og robuste.
Her er grunnen til at du bør gjøre dette:
- Avdekk sårbarheter i systemet
- Sikre samsvar med regelverk
- Hold deg i forkant av nye trusler
- Veiled forbedringer av sikkerheten
La oss nå se nærmere på hva en sikkerhetsrevisjon bør omfatte:
- Gjennomgang av tilgangskontroller og brukertillatelser
- Vurdering av praksis for datakryptering
- Evaluering av nettverkssikkerhetstiltak
- Kontroll av programvareoppdateringer og oppdateringshåndtering
- Gjennomgang av prosedyrer for sikkerhetskopiering og gjenoppretting
- Vurdering av fysiske sikkerhetstiltak
Ikke begrens revisjonen til teknologien. Se også på prosessene dine. Følger de ansatte sikkerhetsprotokollene? Håndteres sensitive data på riktig måte?
Få hjelp fra eksperter
Du trenger ikke å gjøre dette alene. Vurder å hente inn eksterne revisorer med jevne mellomrom. De kan oppdage ting du kanskje overser, og bidra med nye perspektiver.
Hyppigheten er viktig. Gjennomfør som et minimum en full revisjon én gang i året. Men for kritiske systemer som regnskapsprogramvaren din er det lurt å gjennomføre kontroller oftere.
10. Bruk virtuelle private nettverk (VPN-er) for ekstern tilgang
La oss snakke om å jobbe fra ... vel, hvor som helst. Fjernarbeid er flott, men det kan bli et sikkerhetsmareritt hvis du ikke er forsiktig. Møt VPN: din personlige, sikre tunnel gjennom det ville vesten av offentlig Wi-Fi.
Her er grunnen til at VPN-er er et krav:
- Krypterer internettilkoblingen
- Skjuler IP-adressen
- Forhindrer avlytting på offentlige nettverk
- Gjør det mulig å få sikker tilgang til bedriftens nettverk fra hvor som helst
Men alle VPN-er er ikke like. Her er hva du bør se etter:
- Sterk kryptering (minst AES-256)
- Retningslinje om ingen logger
- Funksjon for automatisk frakobling
- Flerfaktorautentisering
Noen ganger er penger billigere
Unngå gratis VPN-er. Hvis du ikke betaler for produktet, kan det hende at du selv er produktet. Dataene dine kan være utsatt.
Her er det mange gjør feil: De bruker bare VPN-er til «viktige» ting. Nei. Bruk det hele tiden når du jobber eksternt. Det tilsynelatende uskyldige Wi-Fi-nettverket på kaffebaren? Det kan være en lekeplass for hackere.
11. Håndhev sikkerhetstiltak for e-post
E-post er livsnerven i forretningskommunikasjon, men det er også hackerens favorittsted å jakte. Det er på tide å forvandle innboksen din fra et potensielt sikkerhetsmareritt til en digital festning.
Her er grunnen til at e-postsikkerhet ikke kan forhandles bort:
- Nettfiskingsangrep starter ofte med en mistenkelig e-post
- Sensitive økonomiske data sendes ofte lynraskt via e-post
- Skadevare elsker å bli med som blindpassasjer i e-postvedlegg
Så hvordan anbefaler jeg at du sikrer e-postene dine?
- Bruk sterke søppelpostfiltre for å fange opp åpenbare trusler
- Implementer e-postkryptering for sensitive data
- Aktiver senderpolicy-rammeverket (SPF) for å forhindre e-postforfalskning
- Konfigurer det domenebaserte rammeverket for meldingsautentisering, rapportering og samsvar (DMARC)
- Bruk sikker fildeling i stedet for e-post for store eller sensitive filer
Husk at det svakeste leddet i e-postsikkerheten ofte er den menneskelige faktoren. Regelmessig opplæring i å oppdage phishingforsøk og håndtere sensitive data er avgjørende. Vi bruker NINJIO til de regelmessige opplæringsøktene våre, og — jeg hadde aldri trodd at jeg skulle si dette om en informasjonstjeneste innen cybersikkerhet — jeg elsker den.
12. Implementer endepunktbeskyttelse
Endepunktenheter som datamaskiner, nettbrett og smarttelefoner er inngangsportene som brukerne benytter for å samhandle med regnskapsprogramvaren. Det er avgjørende å sørge for at disse enhetene er sikre, fordi de ofte er de første målene i cyberangrep.
Her er hvorfor endepunktbeskyttelse er viktig:
- Stopper skadevare før den kan infisere nettverket ditt
- Oppdager og reagerer på mistenkelig aktivitet i sanntid
- Forhindrer datatap fra kompromitterte enheter
- Gir deg oversikt over alle enheter som får tilgang til systemet ditt
Følg denne prosessen for å styrke endepunktene dine:
- Installer robust programvare mot skadevare og virus på alle enheter
- Bruk løsninger for endepunktdeteksjon og -respons (EDR) for avansert beskyttelse
- Implementer retningslinjer for enhetskontroll (f.eks. begrensning av USB-bruk)
- Aktiver full diskkryptering på alle endepunkter
- Hold all programvare for endepunkter og alle operativsystemer oppdatert
Få en kommandosentral
Se nærmere på løsninger for enhetlig endepunktadministrasjon (UEM). De lar deg administrere sikkerheten på tvers av alle typer enheter fra én enkelt konsoll.
13. Implementer sikre API-integrasjoner
Sikre API-integrasjoner fungerer som veltrente diplomater: De sørger for at data kan bevege seg trygt mellom regnskapsprogramvaren din og andre systemer, samtidig som strenge protokoller opprettholdes for å beskytte integriteten og konfidensialiteten til dataene som utveksles.
Her er hvorfor API-sikkerhet er avgjørende:
- API-er kan gi direkte tilgang til sensitive økonomiske data
- Usikre API-er kan utnyttes til datainnbrudd
- Mange moderne arbeidsflyter innen regnskap er i stor grad avhengige av integrasjoner
- Sårbarheter i API-er kan kompromittere flere tilkoblede systemer
Slik sikrer du API-ene dine:
- Bruk sterk autentisering for all API-tilgang (OAuth 2.0 er et godt utgangspunkt)
- Implementer hastighetsbegrensning for å forhindre misbruk
- Krypter alle data som overføres via API-er
- Revider og oppdater API-tilgangstoken regelmessig
- Overvåk API-bruken for uvanlige mønstre
Folk gjør ofte feil ved å glemme tredjeparts-API-ene de bruker. Disse må også vies oppmerksomhet!
Slik utmerker Xero seg innen API-sikkerhet
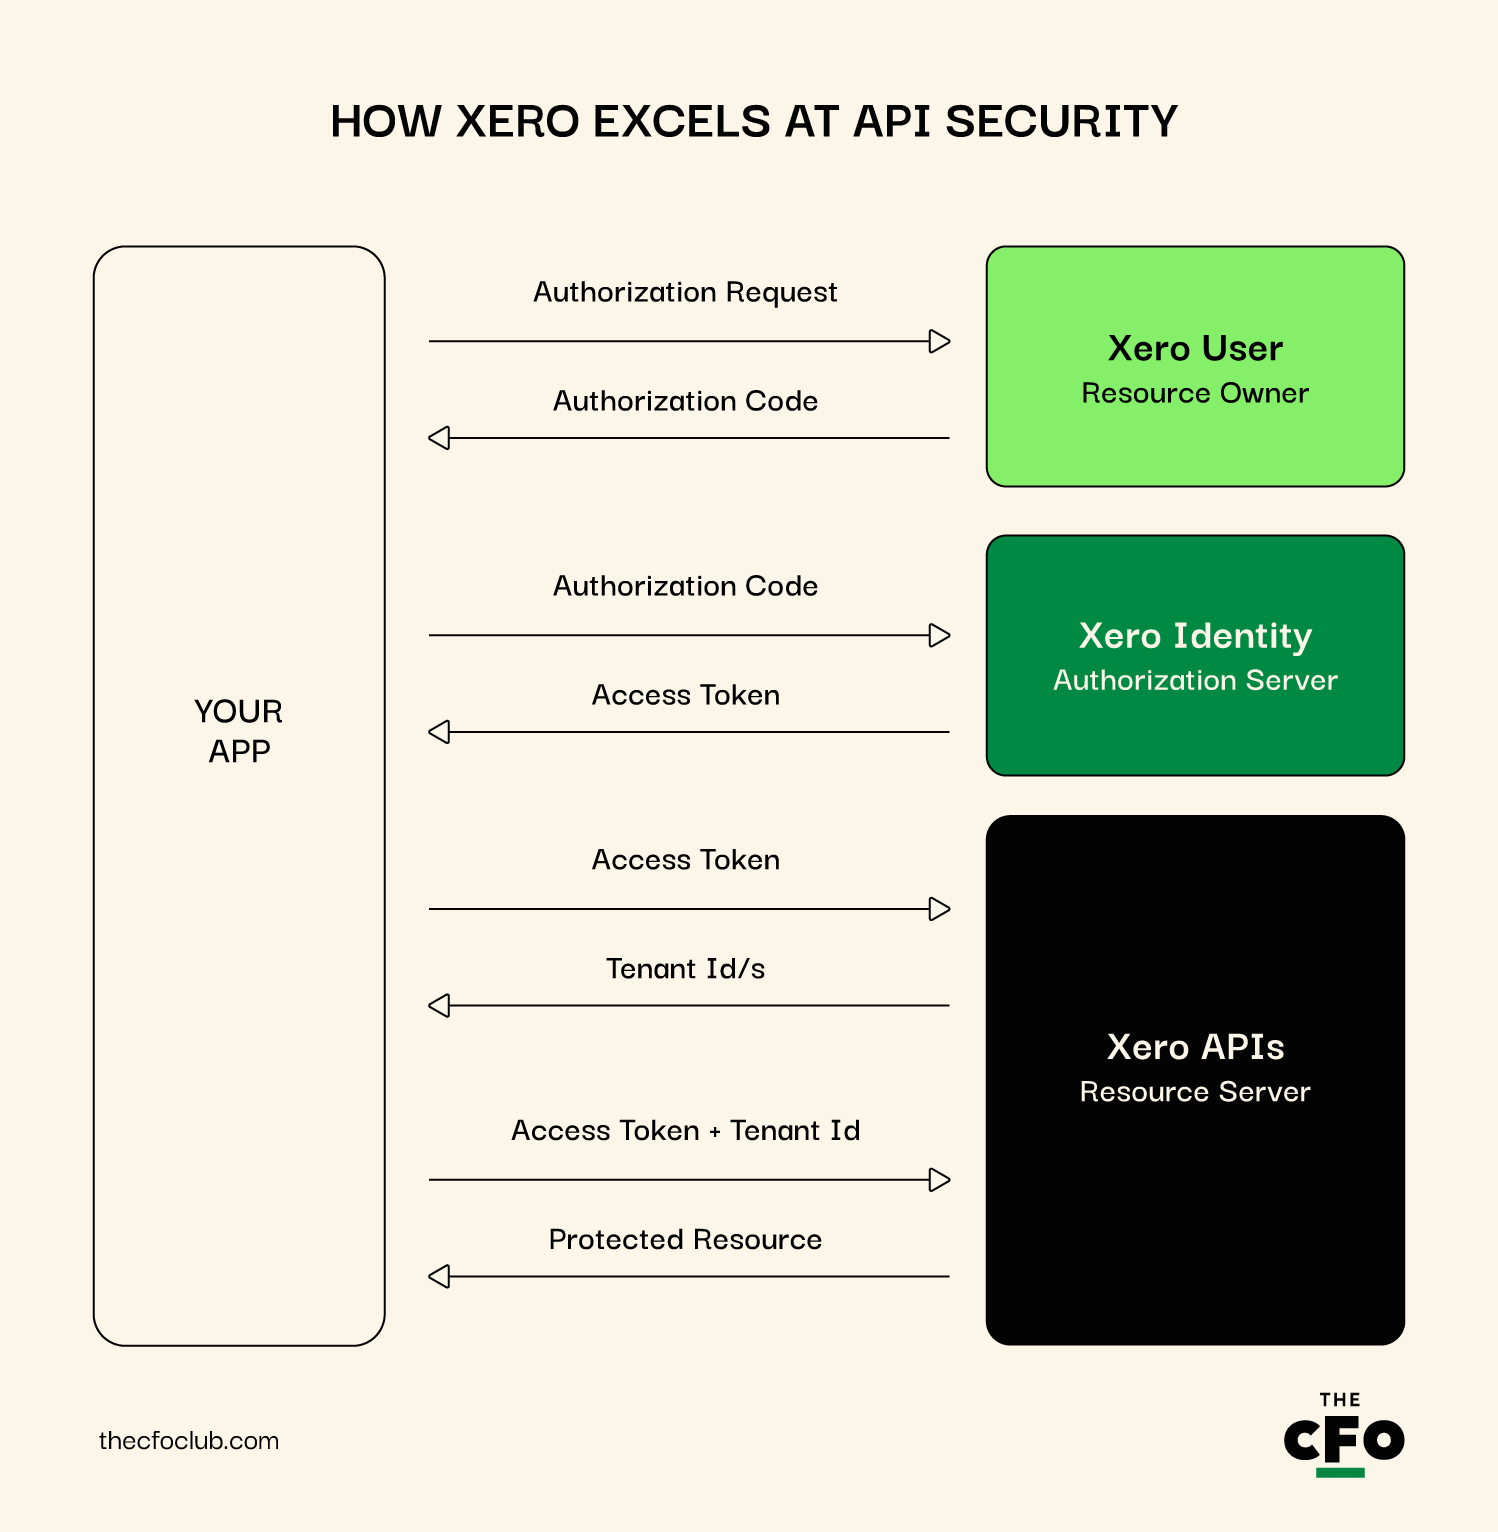
Det som er imponerende med Xeros API-strategi, er bruken av tilgang med avgrenset omfang. Det betyr at når du kobler en app til Xero, kan du angi nøyaktig hvilke data appen får tilgang til. Vil du at en app skal kunne lese fakturaer, men ikke gjøre endringer i bankavstemmingen? Ikke noe problem.
Xero bruker også OAuth 2.0 til API-autentisering, som regnes som bransjestandarden. De tilbyr detaljert dokumentasjon for utviklere om hvordan dette implementeres på en sikker måte.
14. Lær opp ansatte i beste praksis for cybersikkerhet
Greit, la oss snakke om ditt hemmelige våpen i kampen mot cybertrusler: teamet ditt. All den avanserte teknologien i verden kan ikke redde deg hvis noen lar seg lure av et phishing-svindelforsøk eller bruker «password123» som innlogging.
Her er hvorfor opplæring av ansatte er avgjørende:
- Menneskelige feil er involvert i de fleste datainnbrudd
- Cybertrusler er i stadig utvikling
- Ansatte er den første forsvarslinjen din
- En sikkerhetsbevisst kultur styrker det overordnede forsvaret ditt
Hvis du ikke vil registrere deg for NINJIO, kan du gjøre følgende i stedet:
- Regelmessige opplæringsøkter (minst hvert kvartal)
- Simulerte phishing-angrep for å teste bevisstheten
- Tydelige og lett forståelige sikkerhetspolicyer
- Belønninger for å oppdage og rapportere potensielle trusler
- Gjør sikkerhet til en del av introduksjonen for nyansatte
Det er en feil å behandle opplæring i cybersikkerhet som en engangsøvelse. Den må være kontinuerlig og i stadig utvikling, akkurat som truslene du står overfor.
Husk at målet ikke er å gjøre teamet ditt paranoid, men å gjøre dem forsiktige og informerte. Oppmuntre til spørsmål og skap et miljø der folk føler seg komfortable med å rapportere potensielle problemer.
Slik gir Wave brukerne bedre forutsetninger
Wave, den gratis regnskapsprogramvaren, har en interessant tilnærming til brukeropplæring. De har opprettet et omfattende «Sikkerhetssenter» i plattformen sin. Dette er ikke bare en statisk side med tips; det er en interaktiv ressurs som veileder brukerne gjennom beste praksis for sikkerhet.
Wave har også gjort sikkerhet til en slags lek. De har en funksjon for «sikkerhetspoeng» som vurderer hvor godt brukerne har sikret kontoen sin, med forslag til forbedringer. Det gjør sikkerhet til en positiv og proaktiv oppgave i stedet for et ork.
15. Ta i bruk en nulltillitsarkitektur
Å ta i bruk en nulltillitsarkitektur er som å bekrefte identiteten til hver person som kommer inn i hjemmet ditt, uansett hvor ofte de har vært på besøk før. Den bygger på prinsippet «stol aldri på noen, bekreft alltid», og sikrer at alle forespørsler om tilgang til nettverket eller dataene dine blir autentisert og autorisert, selv om de kommer fra internt i organisasjonen.
Trussel: Tradisjonelle sikkerhetsmodeller antar ofte at interne brukere er til å stole på, noe som kan føre til datainnbrudd hvis en innsider blir kompromittert eller handler ondsinnet.
Konsekvenser:
- Større eksponering for interne trusler og datainnbrudd.
- Økt risiko for eksterne angrep som utnytter interne tillitsforhold.
- Vanskeligheter med å begrense datainnbrudd etter at de har oppstått, på grunn av omfattende tilgang.
Forebygging:
- Bekreft alle tilgangsforespørsler: Implementer sikkerhetstiltak som autentiserer og autoriserer hver tilgangsforespørsel, uavhengig av kilden.
- Bruk flerfaktorautentisering (MFA): Sørg for at MFA kreves for alle brukere som får tilgang til sensitive systemer og data.
- Implementer tilgang med minste privilegium: Gi brukerne det minste tilgangsnivået som er nødvendig for rollene deres.
- Kontinuerlig overvåking og logging: Før detaljerte logger over all nettverksaktivitet, og gå regelmessig gjennom dem for å oppdage potensielle sikkerhetstrusler.
More Articles
Googles BeyondCorp-modell
Google har implementert en sikkerhetsmodell basert på nulltillit, kjent som BeyondCorp, som gjør det mulig for ansatte å arbeide sikrere fra praktisk talt hvor som helst uten behov for et tradisjonelt VPN.
Denne modellen baserer seg på enhets- og brukerlegitimasjon i stedet for en nettverksperimeter for å gi tilgang. Det styrker Googles evne til å beskytte dataene og systemene sine mot både eksterne og interne trusler betydelig.
Andre trusler du bør være oppmerksom på
Her er noen flere trusler det er verdt å holde øye med.
- Transaksjons- og revisjonsintegritet: Endring av finansielle transaksjoner, skatteberegninger eller revisjonslogger for å underslå midler, unndra skatt eller skjule bedragerivirksomhet.
- Bedrageriordninger: Innføring av falske fakturaer og uautoriserte endringer i lønnssystemet, inkludert opprettelse av fiktive ansatte, for å omdirigere betalinger eller blåse opp utgifter.
- Teknologisk utnyttelse: Utnyttelse av sårbarheter i skylagring, misbruk av API-er og sikkerhetshull i IoT-enheter for å få tilgang til eller manipulere sensitive data.
- Avanserte manipulasjonsteknikker: Bruk av svært realistiske falske medier til avansert phishing, innsamling av påloggingsopplysninger og sosial manipulering for å stjele innloggingsinformasjon eller sensitive data.
- Interne sikkerhetsrisikoer: Trusler fra ansatte med tilgang til sensitiv informasjon, noe som potensielt kan føre til datalekkasjer eller sabotasje.
Hva om jeg ikke kan følge opp disse tipsene?
Føler du deg overveldet? Ikke bekymre deg, du er ikke alene. Det kan være krevende å iverksette robuste sikkerhetstiltak, særlig for små bedrifter eller virksomheter uten eget IT-personell. Dette kan du gjøre:
- Snakk med leverandøren din: Avtal en sikkerhetssamtale og spør om innebygde funksjoner og ytterligere tiltak.
- Opprett en kontaktperson: Be om en dedikert sikkerhetskontakt som forstår behovene dine, slik at kommunikasjonen i nødsituasjoner går raskt.
- Lag en plan: Utarbeid et sikkerhetsveikart tilpasset virksomheten, med prioriteringer og tidsfrister. Avklar ansvarsområdene: hva leverandøren håndterer, og hva du selv har ansvar for.
- Vurder administrerte tjenester: Se nærmere på sikkerhetstjenester som tilbys av leverandøren eller tredjeparter. Vurder kostnaden opp mot risikoen for et mulig sikkerhetsbrudd.
- Hold deg informert: Meld deg på sikkerhetsoppdateringer, delta på webinarer og bli med i brukerfora for å lære av andre med lignende utfordringer.
Begynn med det du kan håndtere, og forbedre gradvis. Leverandøren din bør være en partner på denne reisen.
Konklusjonen: Sikkerheten til økonomidataene dine er ikke til forhandling
Etter hvert som teknologien utvikler seg, blir cybertruslene også mer sofistikerte, særlig med fremveksten av risikoer knyttet til ChatGPT. Det er avgjørende for virksomhetens helse og integritet å sikre regnskapsprogramvaren.
Sikkerhet er en kontinuerlig prosess, ikke en engangsløsning. Enten du er en småbedriftseier som fører regnskapet selv, eller en økonomidirektør som leder en stor økonomiavdeling, er prinsippene de samme: årvåkenhet, opplæring og iverksetting er skjoldene dine mot cybertrusler.
Husk at kostnadene ved å iverksette disse sikkerhetstiltakene bare utgjør en brøkdel av hva et datainnbrudd kan koste deg – ikke bare i penger, men også i omdømme og tillit.
Er du klar til å styrke regnskapssikkerheten og ligge i forkant av cybertruslene? Abonner på vårt gratis nyhetsbrev for ekspertråd om sikkerhet, grundige veiledninger og innsikt fra ledere innen økonomi og cybersikkerhet som former bransjen for regnskapsprogramvare.