Twoje oprogramowanie księgowe jest zarówno Twoim największym atutem, jak i największą podatnością. Cyberprzestępcy nieustannie doskonalą swoje taktyki, aby przełamać zabezpieczenia Twojego oprogramowania księgowego, narażając reputację Twojej firmy i jej wyniki finansowe.
Pojedyncze naruszenie bezpieczeństwa może kosztować tysiące, zakłócić działalność i zniszczyć zaufanie klientów oraz Twoją reputację.
Mówię to jednak po to, aby Cię poinformować, a nie przestraszyć. Dzięki odpowiednim środkom bezpieczeństwa możesz chronić swoje dane przed zagrożeniami. W tym artykule przedstawię 15 praktycznych i skutecznych wskazówek, które pomogą Ci kompleksowo zabezpieczyć dane finansowe i przechytrzyć cyberprzestępców.
1. Wprowadź rygorystyczne zasady dotyczące haseł
„Password123” już nie wystarczy. Słabe hasła przypominają pozostawienie drzwi wejściowych szeroko otwartych. Cyberprzestępcy mogą szybko wykorzystać je, aby uzyskać dostęp do Twoich danych finansowych i je uszkodzić.
Jak więc możemy to naprawić? Wprowadzając solidne zasady dotyczące haseł. Oto, co musisz zrobić:
- Wymagaj, aby hasła miały co najmniej 12 znaków
- Łącz wielkie i małe litery, cyfry oraz symbole
- Blokuj popularne słowa i łatwe do odgadnięcia informacje, takie jak imiona i daty urodzenia
- Wymuszaj zmianę haseł co 90 dni
- Korzystaj z menedżera haseł do generowania i przechowywania złożonych haseł

Najlepsze praktyki dotyczące haseł
Skonfiguruj swoje oprogramowanie księgowe tak, aby blokowało konta po określonej liczbie nieudanych prób logowania. Powstrzymuje to ataki siłowe już na samym początku.
Jak Dropbox rozprawia się ze słabymi hasłami
Dropbox poważnie podchodzi do bezpieczeństwa haseł. Firma:
- Wymaga co najmniej 8 znaków, ale zdecydowanie zachęca do stosowania dłuższych haseł.
- Wykorzystuje zxcvbn, narzędzie typu open source do oceny siły haseł, aby pomagać użytkownikom w tworzeniu solidnych haseł.
- Oferuje uwierzytelnianie dwuskładnikowe jako dodatkową warstwę zabezpieczeń.
Jeśli Dropbox, mający miliony użytkowników, traktuje siłę haseł priorytetowo, czy Ty również nie powinieneś?
2. Korzystaj z uwierzytelniania wieloskładnikowego (MFA)
Posiadanie silnych haseł to dobry początek… Ale nie zapewnia pełnej ochrony. Tu z pomocą przychodzi uwierzytelnianie wieloskładnikowe (MFA) — osobisty ochroniarz Twojego hasła. Nawet jeśli haker złamie Twoje hasło, nie uzyska dostępu do konta bez tego drugiego etapu weryfikacji.
Jak działa MFA:
- Wprowadź nazwę użytkownika i hasło.
- Przejdź dodatkowy etap weryfikacji:
- Kod wysłany SMS-em lub wygenerowany przez aplikację uwierzytelniającą.
- Dane biometryczne, takie jak odcisk palca lub rozpoznawanie twarzy.
- Fizyczny klucz bezpieczeństwa.
Choć konfiguracja MFA może wydawać się kłopotliwa, zwiększa bezpieczeństwo konta o 99,9%. Wiele platform oprogramowania księgowego oferuje MFA bezpłatnie, więc pominięcie tego zabezpieczenia przypomina pozostawienie danych — i pieniędzy — bez ochrony.
Telefony =/= sejfy
Aplikacje uwierzytelniające lub fizyczne klucze są bezpieczniejsze niż SMS-y, ponieważ numery telefonów mogą zostać przejęte.
3. Szyfruj dane w spoczynku i podczas przesyłania
Wyobraź sobie szyfrowanie jako niewidzialną pelerynę Twoich danych, która przekształca informacje finansowe w zaszyfrowaną tajną wiadomość, możliwą do odczytania tylko przez upoważnione osoby. Aby zapewnić bezpieczeństwo danych, kluczowe jest szyfrowanie ich zarówno wtedy, gdy pozostają bezczynne (w spoczynku), jak i wtedy, gdy przemieszczają się przez internet (podczas przesyłania).
Zagrożenie: Nieszyfrowane dane są łatwym celem dla cyberzłodziei. Niezależnie od tego, czy zostaną przechwycone podczas przesyłania, czy uzyskany zostanie do nich dostęp w miejscu przechowywania, można je łatwo wykorzystać lub sprzedać.
Skutki:
- Ujawnienie poufnych informacji finansowych.
- Zwiększone ryzyko kradzieży tożsamości i oszustw.
- Konsekwencje prawne za brak ochrony danych klientów lub kontrahentów.
Dane w spoczynku: To informacje przechowywane na komputerze lub w chmurze. Zaszyfruj je za pomocą:
- Pełnego szyfrowania dysków na wszystkich urządzeniach
- Szyfrowanych usług przechowywania danych w chmurze
- Wbudowanych funkcji szyfrowania w oprogramowaniu księgowym
Dane w trakcie przesyłania: To dane, które są przemieszczane. Chroń je poprzez:
- Korzystanie z protokołu HTTPS we wszystkich internetowych programach księgowych
- Stosowanie bezpiecznych protokołów przesyłania plików (SFTP lub FTPS) podczas przenoszenia danych
- Skonfigurowanie sieci VPN do zdalnego dostępu
Sprawdź, czy Twoje oprogramowanie księgowe oferuje szyfrowanie kompleksowe. Oznacza to, że dane są szyfrowane od chwili opuszczenia urządzenia aż do dotarcia do miejsca docelowego. To złoty standard ochrony danych.
Wzmocnij wszystkie zabezpieczenia
Nie zapominaj o kopiach zapasowych! One również wymagają szyfrowania; niezaszyfrowana kopia zapasowa jest równie podatna na zagrożenia jak główne dane.
Szyfrowanie w QuickBooks Online
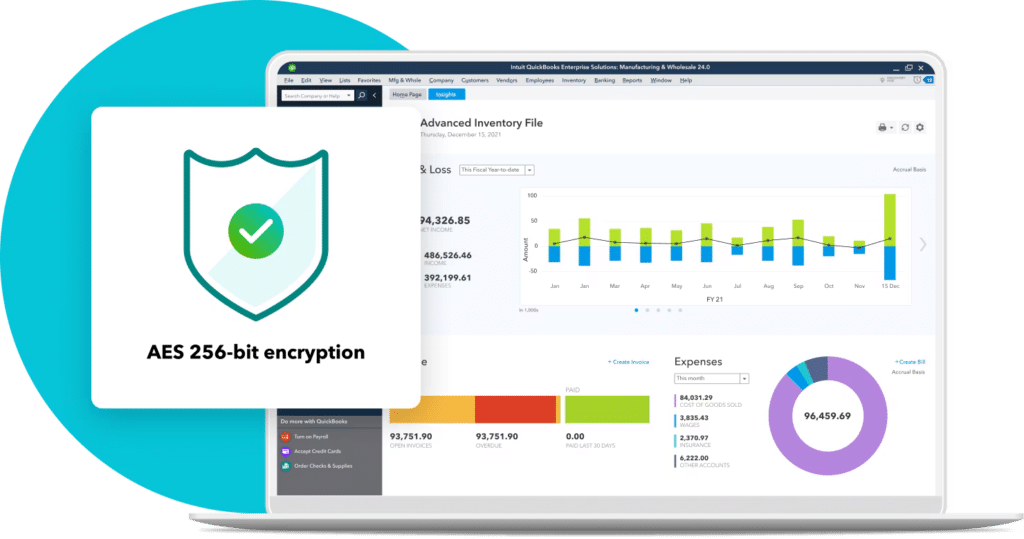
Intuit, firma stojąca za QuickBooks Online, bardzo poważnie podchodzi do kwestii szyfrowania.
- Stosuje 128-bitowe szyfrowanie SSL dla wszystkich danych w trakcie przesyłania.
- W przypadku danych w spoczynku stosuje wiele warstw ochrony, w tym 256-bitowe szyfrowanie AES dla przechowywanych danych.
- Szyfruje nawet dane przesyłane między własnymi centrami danych.
To jak Fort Knox, tylko dla Twoich finansów.
4. Regularne aktualizacje oprogramowania i zarządzanie poprawkami
Porozmawiajmy o tych irytujących aktualizacjach oprogramowania, które ciągle odkładasz. Wiesz, tych, które zawsze pojawiają się, gdy jesteś w trakcie czegoś ważnego?
Te aktualizacje nie dotyczą wyłącznie atrakcyjnych nowych funkcji. Często usuwają luki w zabezpieczeniach, które hakerzy tylko czekają, aby wykorzystać.
Jak więc nad tym zapanować?
- Jeśli to możliwe, ustaw automatyczne aktualizowanie oprogramowania księgowego
- Jeśli nie, co tydzień sprawdzaj dostępność aktualizacji i instaluj je jak najszybciej
- Nie zapominaj o systemie operacyjnym i innym powiązanym oprogramowaniu
- Śledź komunikaty dotyczące bezpieczeństwa publikowane przez dostawcę oprogramowania
Uwaga: aktualizacje czasami mogą coś zepsuć. Dlatego potrzebujesz strategii zarządzania poprawkami:
- Najpierw testuj aktualizacje w środowisku nieprodukcyjnym
- Przed zainstalowaniem aktualizacji wykonaj kopię zapasową danych
- Planuj aktualizacje poza godzinami pracy, aby zminimalizować zakłócenia
- Przygotuj plan wycofania zmian na wypadek wystąpienia problemów
Regularny audyt wersji
Jeśli Twoje oprogramowanie księgowe działa w chmurze, aktualizacje są zwykle obsługiwane automatycznie. Nie popadaj jednak w samozadowolenie — upewnij się, że nadal korzystasz z najnowszej wersji oprogramowania i wszystkich powiązanych aplikacji.
Have an account? Log In
Atak z użyciem oprogramowania wymuszającego okup WannaCry na firmę Microsoft
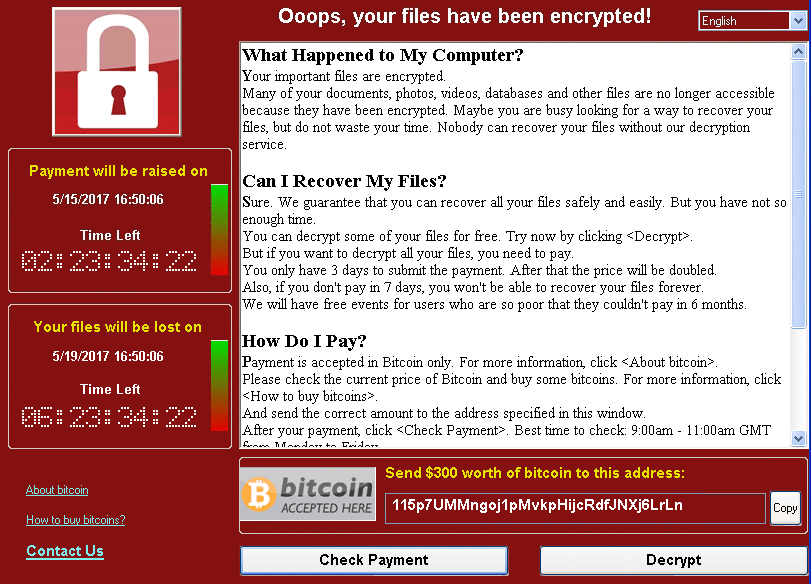
W 2017 roku atak oprogramowania ransomware WannaCry (znanego również jako WannaCrypt… oraz WannaDecryptor) wykorzystał luki w nieaktualnych systemach Windows. Po zainfekowaniu komputera z systemem Windows szyfrował pliki na dysku twardym, uniemożliwiając użytkownikom dostęp do nich. Następnie żądał zapłaty okupu w Bitcoinach w zamian za odszyfrowanie danych.
Firma Microsoft wydała już poprawkę dotyczącą luki w protokole Server Message Block (SMB) około dwóch miesięcy przed tym atakiem, a osoby, które zaktualizowały swoje systemy, były przed nim chronione. Ten przykład podkreśla, jak ważne jest bieżące instalowanie aktualizacji oprogramowania w celu ochrony danych.
5. Kontrola dostępu pracowników i uprawnienia
Porozmawiajmy o tym, kto może przeglądać poszczególne dane w Twoim oprogramowaniu księgowym. Nie chodzi o zaufanie, lecz o rozsądne zabezpieczenia.
Wyobraź sobie, że Twoje dane finansowe znajdują się w budynku o zaostrzonych wymaganiach bezpieczeństwa. Nie dałbyś każdemu pracownikowi klucza głównego, prawda? Tak samo jest z oprogramowaniem księgowym.
Oto jak je zabezpieczyć:
- Stosuj zasadę najmniejszych uprawnień: przyznawaj pracownikom dostęp wyłącznie do tego, czego bezwzględnie potrzebują do wykonywania swojej pracy
- Skonfiguruj kontrolę dostępu opartą na rolach (RBAC)
- Regularnie przeglądaj i aktualizuj te uprawnienia
- Włącz silne uwierzytelnianie użytkowników dla każdego konta
- Jeśli to możliwe, używaj logowania jednokrotnego (SSO), aby zarządzać dostępem w wielu systemach
Nie chodzi jednak tylko o jednorazową konfigurację i późniejsze zapomnienie o sprawie. Musisz stale nad tym czuwać:
- Natychmiast odbieraj dostęp pracownikom, którzy odchodzą z firmy
- Dostosowuj uprawnienia, gdy ktoś zmienia stanowisko
- Regularnie przeprowadzaj audyty dotyczące tego, kto ma dostęp do poszczególnych danych
Oto przykład z życia: Twój zespół sprzedaży prawdopodobnie musi wprowadzać dane klientów, ale czy musi mieć dostęp do informacji o wynagrodzeniach? Nie. Pracownicy działu HR potrzebują danych pracowników, ale pełnego dostępu do raportów finansowych? Raczej nie.
Sprawdź rachunki
\u003cspan style=\u0022font-weight: 400;\u0022\u003eWiele platform do obsługi oprogramowania księgowego oferuje dzienniki aktywności. Korzystaj z nich, aby monitorować, kto i kiedy uzyskuje dostęp do poszczególnych danych.\u003c/span\u003e
\u0026nbsp;
\u003cspan style=\u0022font-weight: 400;\u0022\u003ePamiętaj, że im mniej osób ma dostęp do poufnych danych, tym mniejsza jest Twoja \u003cem\u003e\u003cstrong\u003e\u0022powierzchnia ataku\u0022\u003c/strong\u003e\u003c/em\u003e — to fachowe określenie na\u003cem\u003e elementy, które mogą stać się celem hakerów\u003cstrong\u003e.\u003c/strong\u003e\u003c/em\u003e\u003c/span\u003e
6. Regularne kopie zapasowe danych
Regularne tworzenie kopii zapasowych danych finansowych przypomina posiadanie polisy ubezpieczeniowej dla cyfrowych zasobów Twojej firmy.
W przypadku cyberataku, klęski żywiołowej lub błędu ludzkiego aktualne kopie zapasowe mogą zdecydować o tym, czy szybko odzyskasz sprawność, czy też doświadczysz długotrwałej i kosztownej przerwy w działaniu.
Jak więc uniknąć tego koszmarnego scenariusza?
- Stosuj zasadę 3-2-1: 3 kopie danych, na 2 różnych rodzajach nośników, z 1 kopią przechowywaną poza siedzibą
- Automatyzuj tworzenie kopii zapasowych — nie polegaj na tym, że ktoś będzie pamiętać, aby to robić
- Szyfruj kopie zapasowe (tak, znowu wracam do szyfrowania)
- Regularnie testuj kopie zapasowe, aby upewnić się, że rzeczywiście działają
Zawsze miej kopię zapasową
\u003cspan style=\u0022font-weight: 400;\u0022\u003eRozważ stosowanie wersjonowania kopii zapasowych. Jeśli odkryjesz błąd lub naruszenie bezpieczeństwa, do którego doszło kilka tygodni wcześniej, powinieneś mieć możliwość przywrócenia czystej wersji danych.\u003c/span\u003e
Utrata danych w GitLab
W 2017 roku firma GitLab doświadczyła poważnej utraty danych z powodu przypadkowego usunięcia danych podczas procesu replikacji bazy danych. Spowodowało to ponad 36-godzinną przerwę w działaniu — było źle, ale mogło być jeszcze gorzej. Na szczęście rygorystyczna polityka tworzenia kopii zapasowych pozwoliła firmie przywrócić większość utraconych danych.
7. Segmentacja sieci
Porozmawiajmy o dzieleniu i zdobywaniu… Twojej sieci, rzecz jasna. Segmentacja sieci przypomina budowanie bezpiecznych pomieszczeń wewnątrz fortecy danych.
Oto dlaczego ma to znaczenie: Jeśli haker włamie się do jednej części Twojej sieci, nie chcesz, aby uzyskał nieograniczony dostęp do wszystkiego. To tak, jak ugaszenie pożaru w jednym pomieszczeniu zamiast pozwolenia, by spłonął cały dom.
Jak więc podzielić i uporządkować swoją sieć?
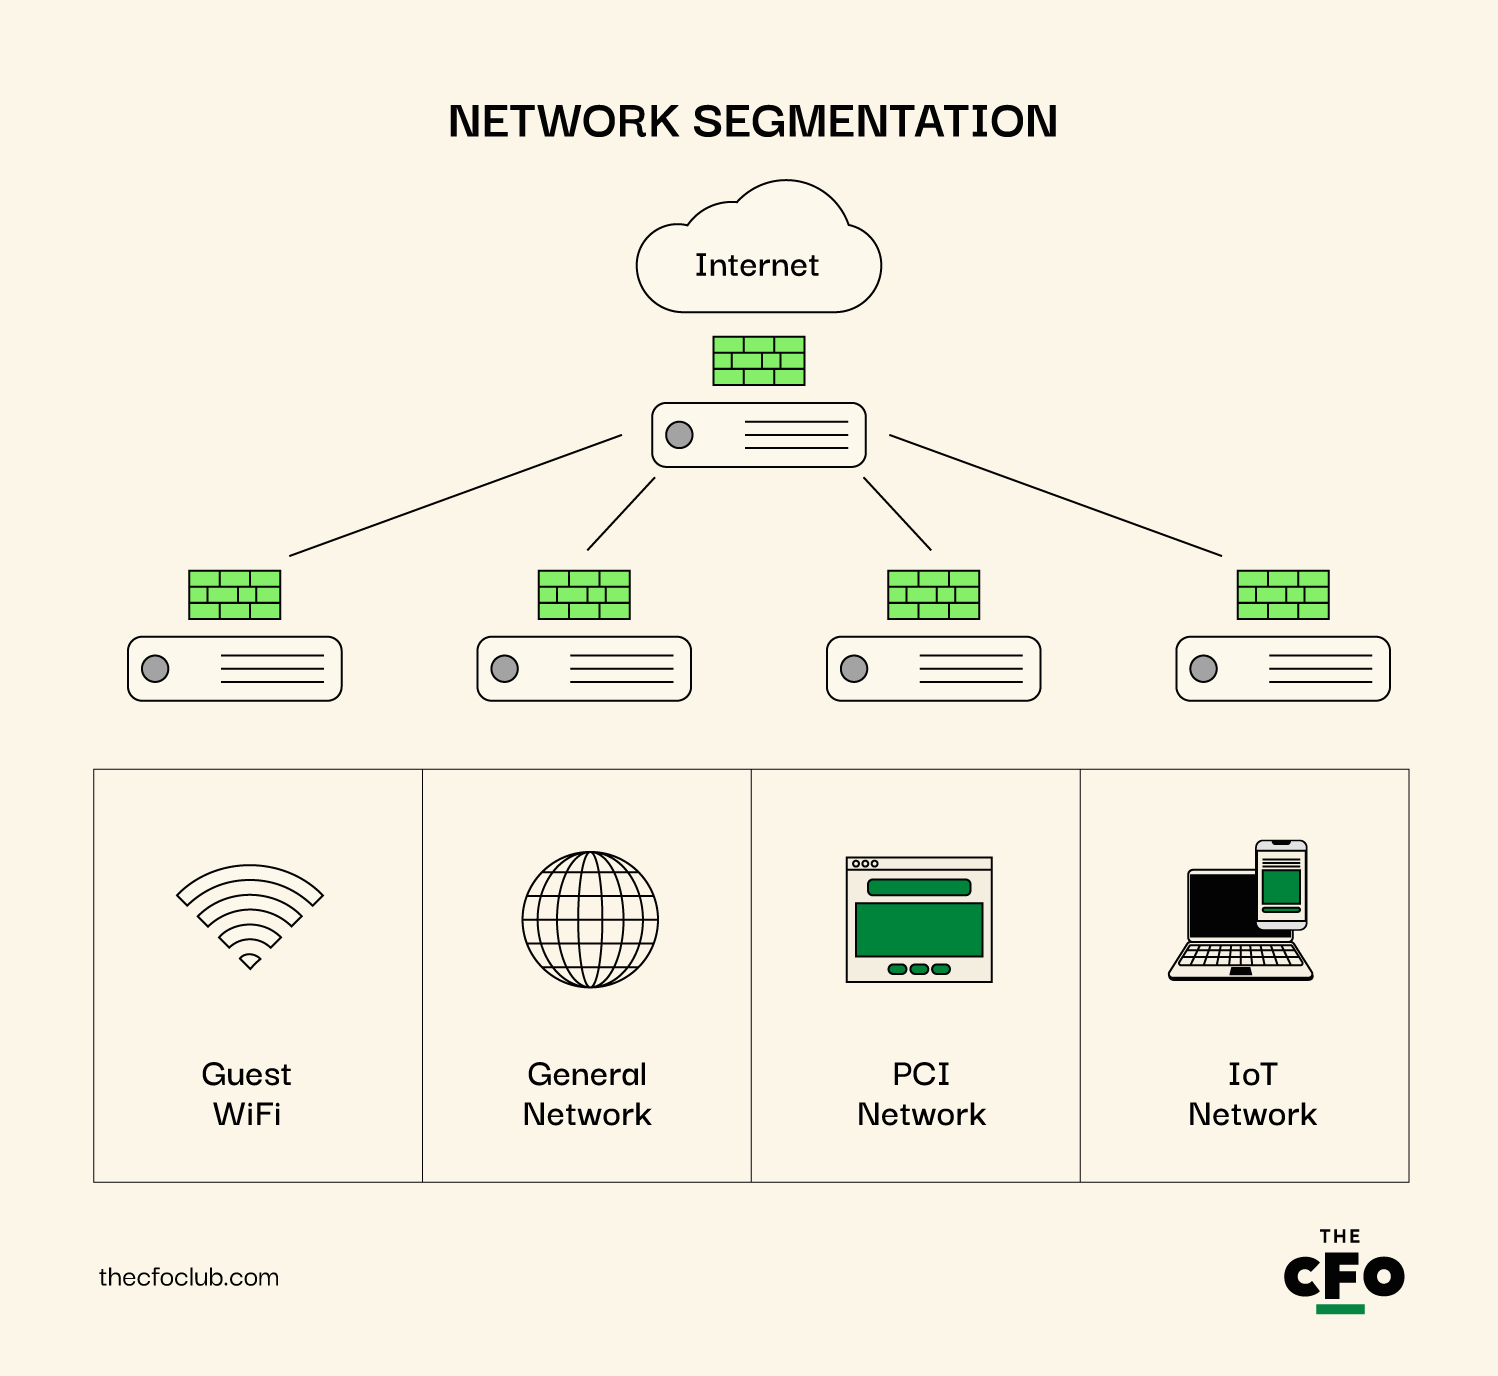
- Oddziel systemy księgowe od ogólnej sieci
- Użyj wirtualnych sieci LAN (VLAN), aby utworzyć logiczne podziały
- Skonfiguruj zapory sieciowe między segmentami sieci
- Wprowadź ścisłą kontrolę dostępu między segmentami
Nie chodzi tylko o zagrożenia zewnętrzne. Segmentacja sieci chroni Cię również przed zagrożeniami wewnętrznymi.
Rozważ taką konfigurację:
- Segment księgowy: Tylko dla pracowników działu finansowego i systemów finansowych
- Segment ogólnej działalności: Do codziennych operacji
- Sieć dla gości: Dla odwiedzających lub urządzeń osobistych
- Segment IoT: Dla wszystkich tych inteligentnych urządzeń, które mogą stanowić słabe punkty bezpieczeństwa
Pamiętasz, co mówiłem o Fort Knox?
Stosuj model zerowego zaufania. Oznacza to weryfikowanie każdej próby połączenia, nawet w obrębie własnej sieci. To tak, jakby przy każdych drzwiach stał ochroniarz, a nie tylko przy głównym wejściu.
Jak MITRE powstrzymała cyberatak dzięki mikrosegmentacji
W kwietniu 2024 roku MITRE padła ofiarą cyberataku, któremu udało się ominąć ich sieci VPN i uwierzytelnianie wieloskładnikowe. Jednak dzięki przemyślanej konfiguracji z wykorzystaniem segmentacji sieci udało im się szybko odizolować zaatakowane obszary.
Wykorzystali coś, co nazywa się mikrosegmentacją — elementem ich podejścia opartego na zerowym zaufaniu — co bardzo pomogło, odcinając wszelką komunikację między zainfekowanymi a czystymi systemami. Ten krok miał kluczowe znaczenie dla powstrzymania dalszego rozprzestrzeniania się naruszenia.
Żadna organizacja nie jest odporna na tego typu cyberatak, nawet taka, która stara się utrzymywać najwyższy możliwy poziom cyberbezpieczeństwa.
Zagrożenia i cyberataki stają się coraz bardziej wyrafinowane i wymagają większej czujności oraz skuteczniejszych metod obrony.
8. Wdróż systemy wykrywania włamań (IDS)
Systemy wykrywania włamań (IDS) przypominają zaawansowane technologicznie systemy alarmowe w Twoim oprogramowaniu księgowym, ostrzegające o podejrzanej aktywności lub potencjalnych naruszeniach. Systemy te:
- Wykrywają potencjalne zagrożenia w czasie rzeczywistym
- Ostrzegają o podejrzanej aktywności
- Pomagają szybko reagować na rzeczywiste naruszenia
- Prowadzą rejestr aktywności sieci na potrzeby analizy kryminalistycznej
Jednak nie wszystkie systemy IDS są takie same. Masz do wyboru:
- Sieciowe systemy IDS (NIDS): Monitorują ruch w całej sieci
- Systemy IDS oparte na hoście (HIDS): Wykrywają podejrzaną aktywność na konkretnych urządzeniach
- Wykrywanie oparte na sygnaturach: Wyszukuje znane wzorce złośliwej aktywności
- Wykrywanie oparte na anomaliach: Oznacza nietypowe zachowania na podstawie normalnych wzorców
Uważaj, aby nie traktować systemów IDS jak zespołu ds. bezpieczeństwa: służą do wykrywania, a nie zapobiegania. To system alarmowy, a nie zamek w drzwiach. Potrzebujesz obu tych elementów.
Sprowadź dodatkowe oczy!
Rozważ skorzystanie z zarządzanej usługi IDS, jeśli nie masz własnych ekspertów ds. bezpieczeństwa. To jak armia wszechobecnych oczu, które zatrudniasz, aby pilnowały twoich pleców przez całą dobę, 7 dni w tygodniu.
9. Przeprowadzaj regularne audyty bezpieczeństwa
Traktuj audyty bezpieczeństwa jak rutynowe badania kontrolne oprogramowania księgowego, które pozwalają wykryć luki w zabezpieczeniach, zanim przerodzą się w poważne zagrożenia. Audyty te gwarantują, że stosowane środki bezpieczeństwa są aktualne i skuteczne.
Oto dlaczego musisz to robić:
- Wykrywaj luki w zabezpieczeniach systemu
- Zapewniaj zgodność z przepisami
- Wyprzedzaj ewoluujące zagrożenia
- Wyznaczaj kierunki usprawnień bezpieczeństwa
Teraz omówmy, co powinien obejmować audyt bezpieczeństwa:
- Przegląd mechanizmów kontroli dostępu i uprawnień użytkowników
- Ocena praktyk szyfrowania danych
- Ocena środków bezpieczeństwa sieci
- Kontrola aktualizacji oprogramowania i zarządzania poprawkami
- Przegląd procedur tworzenia kopii zapasowych i odzyskiwania danych
- Ocena fizycznych środków bezpieczeństwa
Nie audytuj tylko technologii. Przyjrzyj się także swoim procesom. Czy pracownicy przestrzegają protokołów bezpieczeństwa? Czy poufne dane są właściwie przetwarzane?
Zatrudnij ekspertów
Nie musisz robić tego samodzielnie. Rozważ okresowe korzystanie z usług zewnętrznych audytorów. Mogą dostrzec rzeczy, które możesz przeoczyć, i wnieść świeże spojrzenie.
Częstotliwość ma znaczenie. Co najmniej raz w roku przeprowadzaj pełny audyt. Jednak w przypadku krytycznych systemów, takich jak oprogramowanie księgowe, warto przeprowadzać kontrole częściej.
10. Korzystaj z wirtualnych sieci prywatnych (VPN) podczas zdalnego dostępu
Porozmawiajmy o pracy z... cóż, dowolnego miejsca. Praca zdalna jest świetna, ale jeśli nie zachowasz ostrożności, może stać się koszmarem pod względem bezpieczeństwa. Poznaj VPN: własny bezpieczny tunel przez Dziki Zachód publicznych sieci Wi-Fi.
Oto dlaczego VPN-y są niezbędne:
- Szyfrują połączenie internetowe
- Ukrywają adres IP
- Zapobiegają podsłuchiwaniu w sieciach publicznych
- Umożliwiają bezpieczny dostęp do firmowej sieci z dowolnego miejsca
Jednak nie wszystkie VPN-y są sobie równe. Oto, na co zwrócić uwagę:
- Silne szyfrowanie (co najmniej AES-256)
- Polityka nieprzechowywania logów
- Funkcja wyłącznika awaryjnego
- Uwierzytelnianie wieloskładnikowe
Czasami oszczędzanie kosztuje więcej
Unikaj bezpłatnych VPN-ów. Jeśli nie płacisz za produkt, możesz sam być produktem. Twoje dane mogą być zagrożone.
Oto błąd, który ludzie często popełniają: korzystają z VPN-ów tylko w „ważnych” sprawach. Nie. Używaj go zawsze podczas pracy zdalnej. Ta niewinnie wyglądająca sieć Wi-Fi w kawiarni? Może być placem zabaw dla hakera.
11. Wdrażaj środki bezpieczeństwa poczty e-mail
Poczta e-mail jest krwiobiegiem komunikacji biznesowej, ale jest także ulubionym miejscem polowania hakerów. Czas zmienić swoją skrzynkę odbiorczą z potencjalnego koszmaru bezpieczeństwa w cyfrową fortecę.
Oto dlaczego bezpieczeństwo poczty e-mail nie podlega negocjacjom:
- Ataki phishingowe często zaczynają się od podejrzanej wiadomości e-mail
- Poufne dane finansowe często krążą za pośrednictwem poczty e-mail
- Złośliwe oprogramowanie uwielbia podróżować jako załącznik wiadomości e-mail
Jak więc zalecam zabezpieczenie poczty e-mail?
- Używaj skutecznych filtrów antyspamowych, aby wykrywać oczywiste zagrożenia
- Wdrażaj szyfrowanie wiadomości e-mail w przypadku poufnych danych
- Włącz Sender Policy Framework (SPF), aby zapobiegać podszywaniu się pod nadawców wiadomości e-mail
- Skonfiguruj system uwierzytelniania, raportowania i zgodności wiadomości oparty na domenie (DMARC)
- W przypadku dużych lub poufnych plików korzystaj z bezpiecznego udostępniania plików zamiast z poczty e-mail
Pamiętaj, że najsłabszym ogniwem bezpieczeństwa poczty e-mail jest często czynnik ludzki. Regularne szkolenia dotyczące rozpoznawania prób phishingu i postępowania z poufnymi danymi mają kluczowe znaczenie. Do organizowania regularnych szkoleń korzystamy z NINJIO i — nigdy nie sądziłem, że powiem to o usłudze informacyjnej dotyczącej cyberbezpieczeństwa — uwielbiam ją.
12. Wdrażaj ochronę punktów końcowych
Urządzenia końcowe, takie jak komputery, tablety i smartfony, są bramami, za pośrednictwem których użytkownicy korzystają z oprogramowania księgowego. Zapewnienie bezpieczeństwa tych urządzeń ma kluczowe znaczenie, ponieważ często są one pierwszym celem cyberataków.
Oto dlaczego ochrona punktów końcowych ma znaczenie:
- Blokuje złośliwe oprogramowanie, zanim zainfekuje ono sieć
- Wykrywa podejrzaną aktywność i reaguje na nią w czasie rzeczywistym
- Zapobiega utracie danych z zaatakowanych urządzeń
- Zapewnia wgląd we wszystkie urządzenia uzyskujące dostęp do systemu
Aby wzmocnić ochronę punktów końcowych, wykonaj następujące czynności:
- Zainstaluj skuteczne oprogramowanie antymalware i antywirusowe na wszystkich urządzeniach
- Korzystaj z rozwiązań do wykrywania zagrożeń na punktach końcowych i reagowania na nie (EDR), aby zapewnić zaawansowaną ochronę
- Wdrażaj zasady kontroli urządzeń (np. ograniczenie korzystania z USB)
- Włącz pełne szyfrowanie dysków na wszystkich urządzeniach końcowych
- Aktualizuj całe oprogramowanie punktów końcowych i systemy operacyjne
Stwórz centrum dowodzenia
Rozważ rozwiązania do ujednoliconego zarządzania punktami końcowymi (UEM). Umożliwiają one zarządzanie bezpieczeństwem wszystkich typów urządzeń z jednej konsoli.
13. Wdrażaj bezpieczne integracje API
Bezpieczne integracje API działają jak dobrze wyszkoleni dyplomaci: zapewniają bezpieczny przepływ danych między oprogramowaniem księgowym a innymi systemami, zachowując ścisłe protokoły chroniące integralność i poufność wymienianych danych.
Oto dlaczego bezpieczeństwo API ma kluczowe znaczenie:
- Interfejsy API mogą zapewniać bezpośredni dostęp do poufnych danych finansowych
- Niezabezpieczone interfejsy API mogą zostać wykorzystane do naruszenia bezpieczeństwa danych
- Wiele nowoczesnych procesów księgowych w dużym stopniu opiera się na integracjach
- Luki w zabezpieczeniach API mogą narazić na szwank wiele połączonych systemów
Aby zabezpieczyć interfejsy API:
- Stosuj silne uwierzytelnianie przy każdym dostępie do API (OAuth 2.0 to dobry początek)
- Wdrażaj ograniczanie liczby żądań, aby zapobiegać nadużyciom
- Szyfruj wszystkie dane przesyłane za pośrednictwem interfejsów API
- Regularnie kontroluj i aktualizuj tokeny dostępu do API
- Monitoruj korzystanie z API pod kątem nietypowych wzorców
Ludzie często popełniają błąd, zapominając o używanych interfejsach API firm trzecich. One również wymagają uwagi!
Jak firma Xero wyróżnia się pod względem bezpieczeństwa API
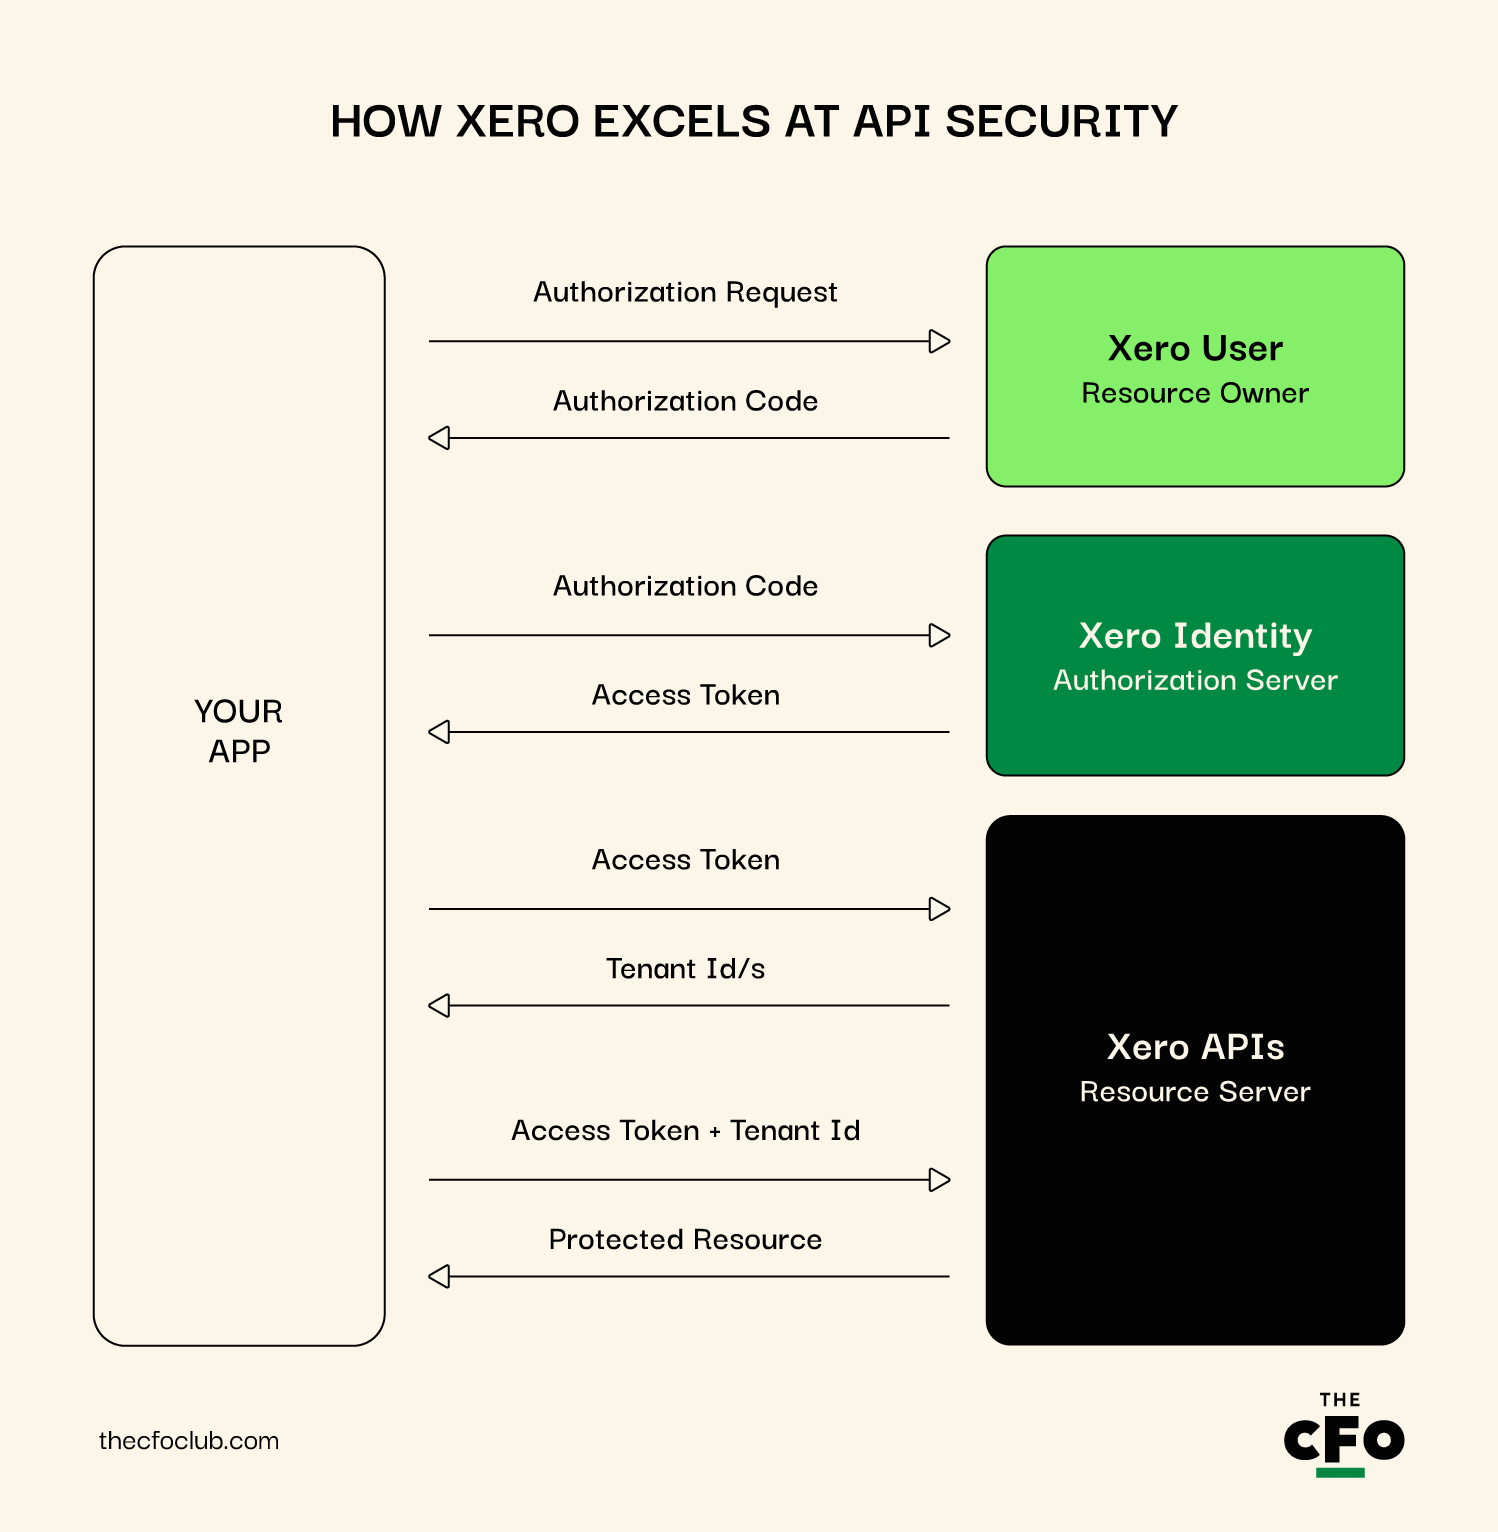
Imponującym elementem strategii API firmy Xero jest korzystanie z dostępu ograniczonego zakresem. Oznacza to, że podczas łączenia aplikacji z Xero można dokładnie określić, do jakich danych ta aplikacja będzie miała dostęp. Chcesz, aby aplikacja odczytywała faktury, ale nie miała dostępu do uzgadniania rachunków bankowych? Nie ma problemu.
Xero korzysta również z OAuth 2.0 do uwierzytelniania API, które jest uznawane za standard branżowy. Firma udostępnia deweloperom szczegółową dokumentację dotyczącą bezpiecznej implementacji tego rozwiązania.
14. Edukuj pracowników w zakresie najlepszych praktyk cyberbezpieczeństwa
Dobrze, porozmawiajmy o Twojej tajnej broni w walce z cyberzagrożeniami: Twoim zespole. Cała zaawansowana technologia świata nie ochroni Cię, jeśli ktoś da się nabrać na oszustwo phishingowe albo użyje „password123” jako hasła logowania.
Oto dlaczego szkolenia pracowników mają kluczowe znaczenie:
- Błąd ludzki ma udział w większości przypadków naruszenia danych
- Cyberzagrożenia stale ewoluują
- Pracownicy są pierwszą linią obrony
- Kultura świadoma zagrożeń bezpieczeństwa wzmacnia ogólną ochronę
Jeśli nie chcesz zarejestrować się w NINJIO, możesz zrobić zamiast tego następujące rzeczy:
- Regularne sesje szkoleniowe (co najmniej raz na kwartał)
- Symulowane ataki phishingowe w celu sprawdzenia świadomości
- Jasne i łatwe do przestrzegania zasady bezpieczeństwa
- Nagrody za wykrywanie i zgłaszanie potencjalnych zagrożeń
- Uwzględnienie bezpieczeństwa w procesie wdrażania nowych pracowników
Traktowanie szkoleń z cyberbezpieczeństwa jako jednorazowego zadania to błąd. Muszą być prowadzone na bieżąco i ewoluować, podobnie jak zagrożenia, z którymi się mierzycie.
Pamiętaj, że celem nie jest wzbudzenie w zespole paranoi, lecz sprawienie, by jego członkowie byli ostrożni i dobrze poinformowani. Zachęcaj do zadawania pytań i twórz środowisko, w którym ludzie czują się swobodnie, zgłaszając potencjalne problemy.
Jak Wave wspiera użytkowników
Wave, bezpłatne oprogramowanie księgowe, stosuje interesujące podejście do edukacji użytkowników. Firma stworzyła w swojej platformie kompleksowe „Centrum bezpieczeństwa”. Nie jest to tylko statyczna strona z poradami — to interaktywne źródło informacji, które prowadzi użytkowników przez najlepsze praktyki w zakresie bezpieczeństwa.
Wave w pewnym stopniu wprowadził również elementy grywalizacji w obszarze bezpieczeństwa. Dostępna jest funkcja „wyniku bezpieczeństwa”, która ocenia, jak dobrze użytkownicy zabezpieczyli swoje konto, i przedstawia sugestie dotyczące ulepszeń. Dzięki temu bezpieczeństwo staje się pozytywnym, proaktywnym zadaniem, a nie uciążliwym obowiązkiem.
15. Przyjmij architekturę Zero Trust
Przyjęcie architektury Zero Trust przypomina weryfikowanie tożsamości każdej osoby wchodzącej do Twojego domu, niezależnie od tego, jak często wcześniej go odwiedzała. Opiera się ona na zasadzie „nigdy nie ufaj, zawsze weryfikuj”, dzięki czemu każde żądanie dostępu do sieci lub danych jest uwierzytelniane i autoryzowane, nawet jeśli pochodzi z wnętrza organizacji.
Zagrożenie: Tradycyjne modele bezpieczeństwa często zakładają zaufanie do użytkowników wewnętrznych, co może prowadzić do naruszeń, jeśli osoba z organizacji padnie ofiarą ataku lub zacznie działać złośliwie.
Wpływ:
- Większa ekspozycja na zagrożenia wewnętrzne i naruszenia danych.
- Zwiększone ryzyko ataków zewnętrznych wykorzystujących relacje zaufania wewnątrz organizacji.
- Trudności z powstrzymaniem naruszeń po ich wystąpieniu z powodu szerokiego dostępu.
Zapobieganie:
- Weryfikuj wszystkie żądania dostępu: Wdrażaj środki bezpieczeństwa, które uwierzytelniają i autoryzują każde żądanie dostępu, niezależnie od jego źródła.
- Stosuj uwierzytelnianie wieloskładnikowe (MFA): Upewnij się, że uwierzytelnianie wieloskładnikowe jest wymagane od wszystkich użytkowników uzyskujących dostęp do wrażliwych systemów i danych.
- Wdrażaj dostęp zgodnie z zasadą najmniejszych uprawnień: Przyznawaj użytkownikom minimalny poziom dostępu niezbędny do wykonywania ich obowiązków.
- Ciągłe monitorowanie i rejestrowanie: Prowadź szczegółowe rejestry całej aktywności sieciowej i regularnie je przeglądaj, aby wykrywać potencjalne zagrożenia bezpieczeństwa.
More Articles
Model BeyondCorp firmy Google
Google wdrożył model bezpieczeństwa Zero Trust znany jako BeyondCorp, który pozwala pracownikom bezpieczniej pracować praktycznie z dowolnego miejsca bez potrzeby korzystania z tradycyjnej sieci VPN.
Model ten opiera się na poświadczeniach urządzenia i użytkownika, a nie na obwodzie sieci, przyznając dostęp. Znacząco zwiększa to zdolność Google do ochrony danych i systemów zarówno przed zagrożeniami zewnętrznymi, jak i wewnętrznymi.
Inne zagrożenia, na które należy uważać
Oto kilka dodatkowych zagrożeń, które warto obserwować.
- Integralność transakcji i audytu: Zmiana transakcji finansowych, obliczeń podatkowych lub dzienników audytowych w celu przywłaszczenia środków, uchylania się od płacenia podatków lub zatuszowania oszukańczych działań.
- Oszustwa: Wprowadzanie fałszywych faktur i nieautoryzowane modyfikacje listy płac, w tym dodawanie fikcyjnych pracowników, w celu przekierowania płatności lub zawyżenia wydatków.
- Wykorzystywanie luk technologicznych: Wykorzystywanie luk w zabezpieczeniach pamięci masowej w chmurze, nadużywanie interfejsów API oraz luk w zabezpieczeniach urządzeń IoT w celu uzyskania dostępu do poufnych danych lub ich modyfikowania.
- Zaawansowane techniki manipulacji: Wykorzystywanie deepfake'ów do przeprowadzania wyrafinowanych ataków phishingowych, pozyskiwania danych uwierzytelniających i inżynierii społecznej w celu kradzieży danych logowania lub poufnych informacji.
- Wewnętrzne zagrożenia dla bezpieczeństwa: Zagrożenia ze strony pracowników mających dostęp do poufnych informacji, które mogą prowadzić do wycieku danych lub sabotażu.
Co zrobić, jeśli nie mogę zastosować tych wskazówek?
Czujesz się przytłoczony? Nie martw się, nie jesteś sam. Wdrożenie solidnych środków bezpieczeństwa może być trudne, szczególnie w przypadku małych firm lub tych, które nie mają dedykowanego personelu IT. Oto, co możesz zrobić:
- Porozmawiaj z dostawcą: Umów rozmowę na temat bezpieczeństwa, zapytaj o wbudowane funkcje i dodatkowe środki.
- Wyznacz osobę kontaktową: Poproś o wyznaczenie dedykowanego koordynatora ds. bezpieczeństwa, który rozumie Twoje potrzeby i zapewni szybką komunikację w sytuacjach awaryjnych.
- Stwórz plan: Opracuj dostosowaną do swoich potrzeb mapę drogową bezpieczeństwa, określając priorytety i terminy. Wyjaśnij zakres odpowiedzialności: czym zajmuje się dostawca, a czym Ty.
- Rozważ usługi zarządzane: Zapoznaj się z usługami bezpieczeństwa oferowanymi przez dostawcę lub podmioty zewnętrzne. Oceń ich koszt w porównaniu z ryzykiem potencjalnego naruszenia bezpieczeństwa.
- Bądź na bieżąco: Zapisz się na aktualizacje dotyczące bezpieczeństwa, uczestnicz w seminariach internetowych i dołącz do forów użytkowników, aby czerpać wiedzę od osób mierzących się z podobnymi wyzwaniami.
Zacznij od tego, czym możesz zarządzać, i stopniowo wprowadzaj usprawnienia. Twój dostawca powinien być Twoim partnerem w tej podróży.
Podsumowanie: bezpieczeństwo danych finansowych Twojej firmy nie podlega negocjacjom
Wraz z rozwojem technologii cyberzagrożenia stają się coraz bardziej wyrafinowane, szczególnie w związku z rosnącym ryzykiem związanym z ChatGPT. Zabezpieczenie oprogramowania księgowego jest kwestią niepodlegającą negocjacjom, jeśli zależy Ci na kondycji i integralności swojej firmy.
Bezpieczeństwo to ciągły proces, a nie jednorazowe rozwiązanie. Niezależnie od tego, czy jesteś właścicielem małej firmy i samodzielnie prowadzisz księgowość, czy dyrektorem finansowym nadzorującym duży dział finansowy, zasady pozostają takie same: czujność, edukacja i wdrażanie środków ochrony to Twoje tarcze przeciwko cyberzagrożeniom.
Pamiętaj, że koszt wdrożenia tych środków bezpieczeństwa stanowi ułamek tego, ile może Cię kosztować naruszenie bezpieczeństwa danych — nie tylko w pieniądzach, lecz także w reputacji i zaufaniu.
Gotowy wzmocnić zabezpieczenia swojej księgowości i wyprzedzić cyberzagrożenia? Zapisz się do naszego bezpłatnego newslettera, aby otrzymywać porady ekspertów dotyczące bezpieczeństwa, szczegółowe przewodniki oraz spostrzeżenia liderów finansów i cyberbezpieczeństwa kształtujących branżę oprogramowania księgowego.