

O seu software de contabilidade é simultaneamente o seu maior ativo e a sua maior vulnerabilidade. Os cibercriminosos estão constantemente a aperfeiçoar as suas táticas para comprometer a segurança do seu software de contabilidade, colocando em risco a reputação e os resultados financeiros da sua empresa.
Uma única violação pode custar milhares, interromper as operações e destruir a confiança dos clientes e a sua reputação.
Mas digo isto para informar, não para assustar. Com as medidas de segurança certas, pode proteger os seus dados contra ameaças. Neste artigo, vou apresentar-lhe 15 dicas práticas e eficazes para tornar os seus dados financeiros mais seguros e levar a melhor sobre os cibercriminosos.
1. Implemente políticas de palavras-passe fortes
"Password123" já não é suficiente. As palavras-passe fracas são como deixar a porta de entrada completamente aberta. Os cibercriminosos podem explorá-las facilmente para aceder aos seus dados financeiros e danificá-los.
Então, como podemos resolver este problema? Implementando uma política de palavras-passe sólida. Eis o que precisa de fazer:
- Exija que as palavras-passe tenham pelo menos 12 caracteres
- Combine letras maiúsculas, minúsculas, números e símbolos
- Proíba palavras comuns e informações fáceis de adivinhar, como nomes e datas de nascimento
- Imponha a alteração das palavras-passe a cada 90 dias
- Utilize um gestor de palavras-passe para gerar e armazenar palavras-passe complexas

Melhores práticas para palavras-passe
Configure o seu software de contabilidade para bloquear as contas após um determinado número de tentativas de início de sessão falhadas. Isto impede os ataques de força bruta logo à partida.
Como é que a Dropbox combate as palavras-passe fracas
A Dropbox leva a segurança das palavras-passe a sério. A empresa:
- Exige um mínimo de 8 caracteres, mas recomenda vivamente palavras-passe mais longas.
- Utiliza o zxcvbn, um estimador de robustez de palavras-passe de código aberto, para ajudar os utilizadores a criar palavras-passe fortes.
- Disponibiliza a autenticação de dois fatores para uma camada adicional de segurança.
Se a Dropbox, com os seus milhões de utilizadores, dá prioridade à robustez das palavras-passe, não deveria fazer o mesmo?
2. Utilize a autenticação multifatorial (MFA)
Ter palavras-passe fortes é um bom começo… Mas não é infalível. É aqui que entra a autenticação multifatorial (MFA), o segurança pessoal da sua palavra-passe. Mesmo que um hacker consiga descobrir a sua palavra-passe, não poderá aceder à sua conta sem este segundo passo de verificação.
Como funciona a MFA:
- Introduza o seu nome de utilizador e a palavra-passe.
- Conclua um passo de verificação secundário:
- Um código enviado por SMS ou através de uma aplicação de autenticação.
- Dados biométricos, como uma impressão digital ou o reconhecimento facial.
- Uma chave de segurança física.
Embora a configuração da MFA possa parecer um incómodo, aumenta a segurança da sua conta em 99,9%. Muitas plataformas de software de contabilidade disponibilizam a MFA gratuitamente, pelo que ignorá-la é como deixar os seus dados — e o seu dinheiro — vulneráveis.
Os telemóveis não são cofres
As aplicações de autenticação ou as chaves físicas são mais seguras do que o SMS, uma vez que os números de telefone podem ser usurpados.
3. Encripte os dados em repouso e em trânsito
Pense na encriptação como uma capa invisível para os seus dados, transformando as suas informações financeiras numa mensagem secreta codificada que só pode ser lida por pessoas autorizadas. Para garantir a segurança dos dados, é fundamental encriptá-los tanto quando estão parados (em repouso) como quando circulam pela Internet (em trânsito).
Ameaça: Os dados não encriptados são um alvo fácil para os cibercriminosos. Quer sejam intercetados durante a transmissão ou acedidos enquanto estão armazenados, podem ser facilmente utilizados ou vendidos.
Impacto:
- Exposição de informações financeiras sensíveis.
- Aumento do risco de roubo de identidade e fraude.
- Consequências legais por não proteger os dados de clientes ou consumidores.
Dados em repouso: Estas são as suas informações guardadas no computador ou na nuvem. Encripte-as com:
- Encriptação total do disco em todos os dispositivos
- Serviços de armazenamento na nuvem encriptados
- Funcionalidades de encriptação integradas no seu software de contabilidade
Dados em trânsito: Estes são os seus dados enquanto estão a ser transferidos. Proteja-os através de:
- Utilização de HTTPS em todo o software de contabilidade baseado na Web
- Utilização de protocolos seguros de transferência de ficheiros (SFTP ou FTPS) ao mover dados
- Configuração de uma VPN para acesso remoto
Verifique se o seu software de contabilidade oferece encriptação de ponta a ponta. Isto significa que os seus dados são encriptados desde o momento em que saem do seu dispositivo até chegarem ao destino. É o padrão de excelência na proteção de dados.
Reforce todas as defesas
Não se esqueça das suas cópias de segurança! Também precisam de encriptação; uma cópia de segurança não encriptada é tão vulnerável como os seus dados principais.
A encriptação do QuickBooks Online
A Intuit, a empresa responsável pelo QuickBooks Online, não facilita quando se trata de encriptação.
- Utiliza encriptação SSL de 128 bits para todos os dados em trânsito.
- Para os dados em repouso, utiliza várias camadas de proteção, incluindo encriptação AES de 256 bits para os dados armazenados.
- Encripta até os dados entre os seus próprios centros de dados.
É como Fort Knox, mas para as suas finanças.
4. Atualizações regulares do software e gestão de correções
Vamos falar daquelas atualizações de software incómodas que continua a adiar. Sabe, aquelas que parecem sempre surgir quando está a meio de algo importante?
Essas atualizações não servem apenas para trazer novas funcionalidades brilhantes. Muitas vezes, corrigem falhas de segurança que os piratas informáticos estão ansiosos por explorar.
Então, como pode manter-se a par?
- Se possível, configure o seu software de contabilidade para atualizar automaticamente
- Caso contrário, procure atualizações semanalmente e aplique-as o quanto antes
- Não se esqueça do seu sistema operativo e de outros softwares relacionados
- Esteja atento aos boletins de segurança do seu fornecedor de software
Mas tenha cuidado: as atualizações podem, por vezes, causar problemas. É por isso que precisa de uma estratégia de gestão de correções:
- Teste primeiro as atualizações num ambiente que não seja de produção
- Faça uma cópia de segurança dos seus dados antes de aplicar as atualizações
- Agende as atualizações fora do horário de trabalho para minimizar as interrupções
- Tenha um plano de reversão para o caso de algo correr mal
Auditoria periódica da versão
As atualizações são normalmente tratadas de forma automática se o seu software de contabilidade for baseado na nuvem. Mas não se acomode: certifique-se de que continua a utilizar a versão mais recente do software e de quaisquer aplicações associadas.
Have an account? Log In
O ataque de ransomware da Microsoft e do WannaCry
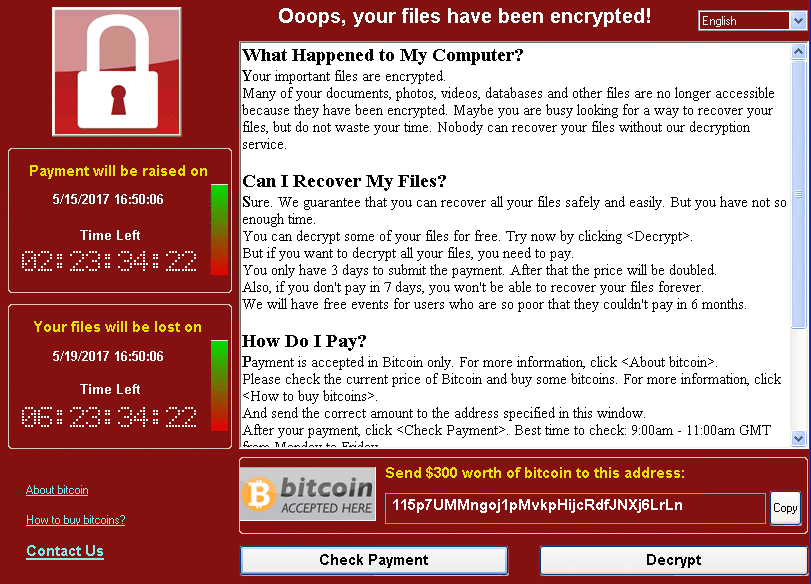
Em 2017, o ataque de ransomware WannaCry (também conhecido como WannaCrypt… também conhecido como WannaDecryptor) explorou vulnerabilidades em sistemas Windows desatualizados. Depois de infetar um computador Windows, encriptou os ficheiros no disco rígido, tornando-os inacessíveis aos utilizadores. De seguida, exigiu o pagamento de um resgate em Bitcoin para a desencriptação.
A Microsoft já tinha disponibilizado uma correção do Server Message Block (SMB) para a vulnerabilidade cerca de dois meses antes deste ataque, e aqueles que tinham atualizado os seus sistemas ficaram protegidos contra o ataque. Este exemplo realça a importância crítica de manter o software atualizado para proteger os dados.
5. Controlo e permissões de acesso dos funcionários
Vamos falar sobre quem pode ver o quê no seu software de contabilidade. Não se trata de confiança; trata-se de segurança inteligente.
Pense nos seus dados financeiros como um edifício de alta segurança. Não daria uma chave-mestra a todos os funcionários, pois não? O mesmo se aplica ao seu software de contabilidade.
Eis como o pode proteger:
- Utilize o princípio do menor privilégio: Dê aos funcionários acesso apenas ao que precisam absolutamente para desempenhar o seu trabalho
- Configure controlos de acesso baseados em funções (RBAC)
- Reveja e atualize regularmente estas permissões
- Implemente uma autenticação de utilizador robusta para cada conta
- Utilize o início de sessão único (SSO), se possível, para gerir o acesso a vários sistemas
Mas não se trata apenas de configurar tudo uma vez e esquecer o assunto. É necessário manter-se atento:
- Remova imediatamente o acesso quando um funcionário sair
- Ajuste as permissões quando alguém mudar de função
- Realize auditorias regulares para verificar quem tem acesso a quê
Eis um cenário real: a sua equipa de vendas provavelmente precisa de introduzir dados dos clientes, mas precisa de consultar as informações salariais? Não. Os seus profissionais de recursos humanos precisam de dados dos funcionários, mas de acesso total aos relatórios financeiros? Provavelmente não.
Consulte os comprovativos
\u003cspan style=\u0022font-weight: 400;\u0022\u003eMuitas plataformas de software de contabilidade disponibilizam registos de atividade. Utilize-os para acompanhar quem acede a quê e quando.\u003c/span\u003e
\u0026nbsp;
\u003cspan style=\u0022font-weight: 400;\u0022\u003eLembre-se: quanto menos pessoas tiverem acesso a dados sensíveis, menor será a sua \u003cem\u003e\u003cstrong\u003e\u0022superfície de ataque\u0022\u003c/strong\u003e\u003c/em\u003e — uma forma sofisticada de falar de segurança para designar\u003cem\u003e as coisas que os hackers podem visar\u003cstrong\u003e.\u003c/strong\u003e\u003c/em\u003e\u003c/span\u003e
6. Cópias de segurança regulares dos dados
Fazer regularmente cópias de segurança dos seus dados financeiros é como ter uma apólice de seguro para os ativos digitais da sua empresa.
Perante um ciberataque, uma catástrofe natural ou um erro humano, ter cópias de segurança atualizadas pode fazer a diferença entre uma recuperação rápida e um período de inatividade prolongado e dispendioso.
Então, como podemos evitar este cenário de pesadelo?
- Siga a regra 3-2-1: 3 cópias dos seus dados, em 2 tipos diferentes de suportes, com 1 cópia fora das instalações
- Automatize as suas cópias de segurança — não dependa de alguém se lembrar de as fazer
- Encripte as suas cópias de segurança (sim, estou novamente a insistir na encriptação)
- Teste regularmente as suas cópias de segurança para garantir que funcionam realmente
Mantenha sempre uma cópia suplente
\u003cspan style=\u0022font-weight: 400;\u0022\u003eConsidere utilizar o controlo de versões nas suas cópias de segurança. Se descobrir um erro ou uma violação que tenha ocorrido há várias semanas, deverá conseguir reverter para uma versão limpa dos seus dados.\u003c/span\u003e
Perda de dados do GitLab
O GitLab sofreu um incidente significativo de perda de dados em 2017 devido a uma eliminação acidental durante um processo de replicação de bases de dados. Isso provocou um período de inatividade superior a 36 horas — mau, mas poderia ter sido pior. Felizmente, a sua rigorosa política de cópias de segurança permitiu-lhes restaurar a maior parte dos dados perdidos.
7. Segmentação de redes
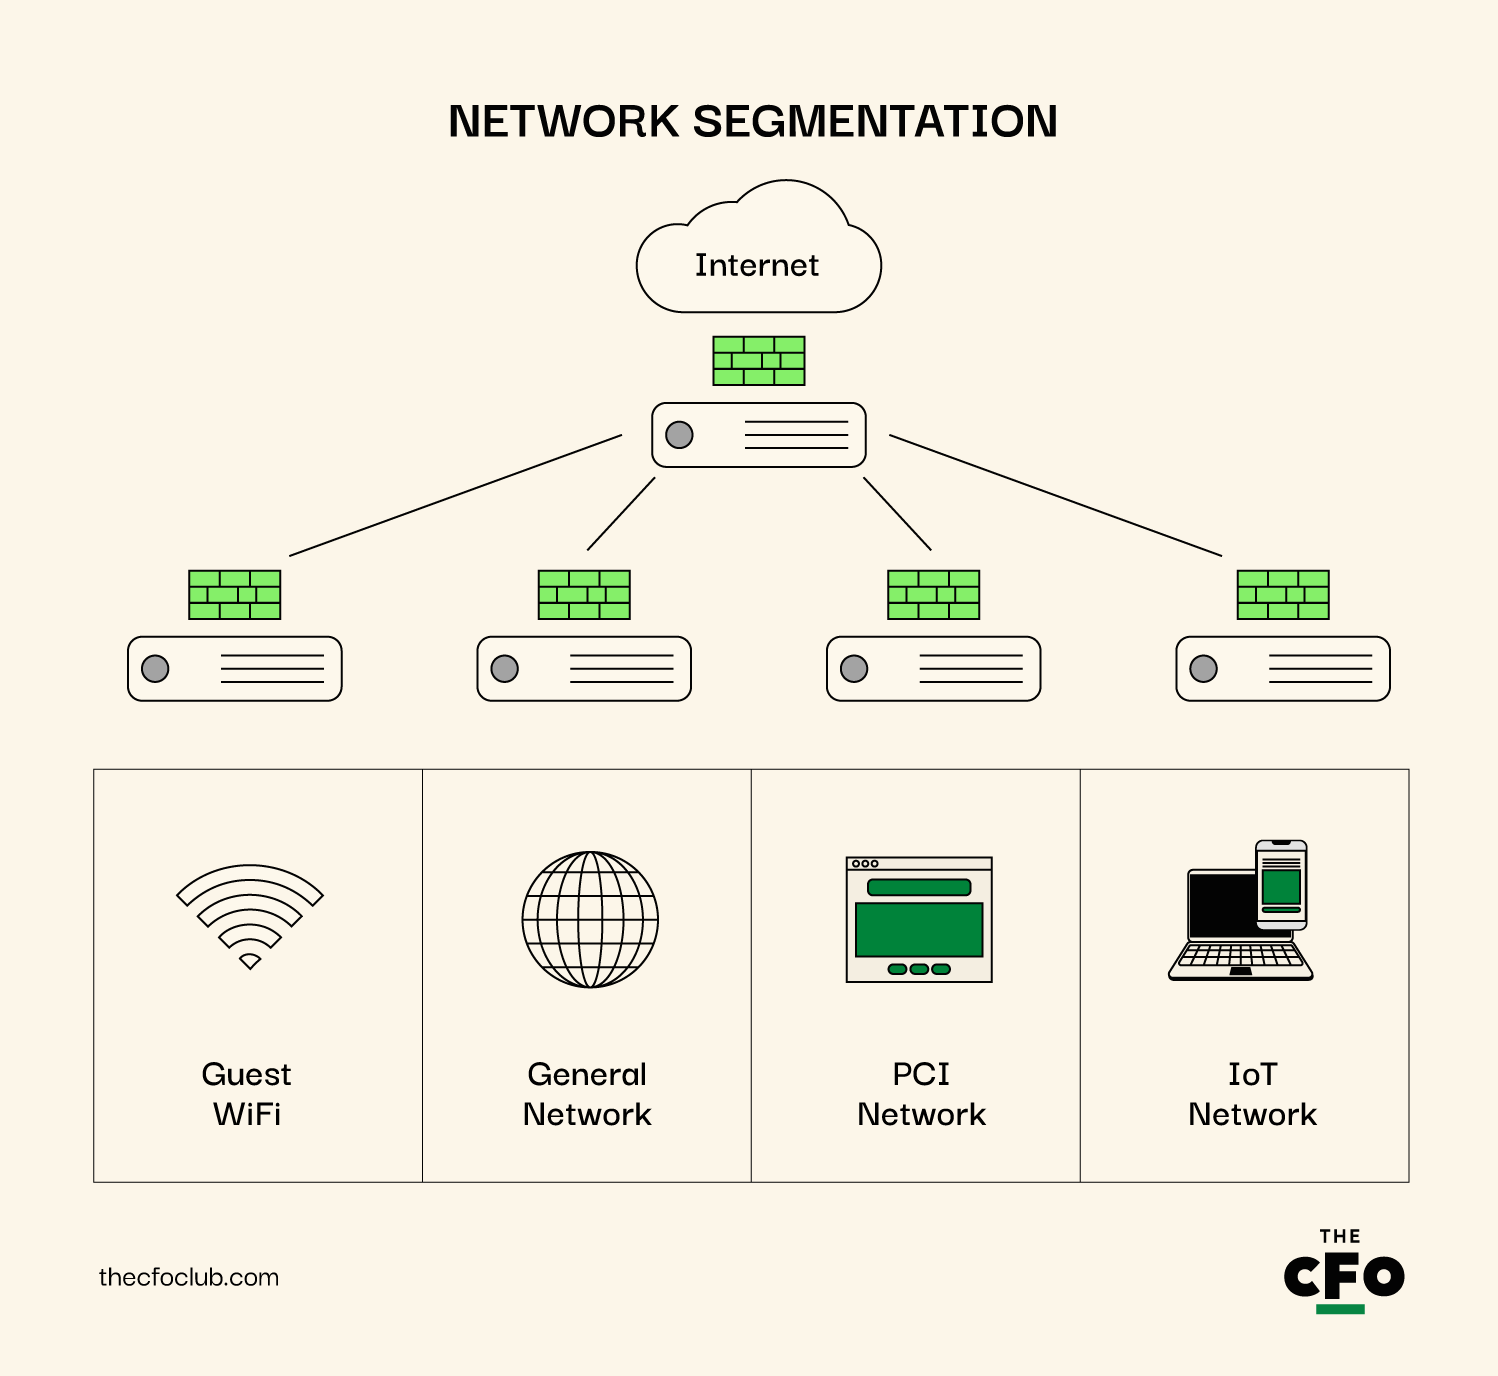
Vamos falar sobre dividir para conquistar… a sua rede, neste caso. A segmentação de redes é como construir salas seguras dentro da sua fortaleza de dados.
Eis por que é importante: Se um pirata informático violar uma parte da sua rede, não vai querer que tenha liberdade total sobre tudo. É como conter um incêndio numa divisão, em vez de o deixar destruir a casa inteira.
Então, como pode dividir e organizar a sua rede?
- Separe os seus sistemas de contabilidade da rede geral
- Utilize redes locais virtuais (VLANs) para criar divisões lógicas
- Configure firewalls entre os segmentos da rede
- Implemente controlos de acesso rigorosos entre os segmentos
Não se trata apenas de ameaças externas. A segmentação da rede também o protege contra riscos internos.
Considere esta configuração:
- Segmento de contabilidade: Apenas para o pessoal e os sistemas financeiros
- Segmento empresarial geral: Para as operações do dia a dia
- Rede de convidados: Para visitantes ou dispositivos pessoais
- Segmento de IoT: Para todos aqueles dispositivos inteligentes que podem constituir pontos fracos de segurança
Lembra-se do que disse sobre Fort Knox?
Utilize um modelo de confiança zero. Isto significa verificar todas as tentativas de ligação, mesmo dentro da sua rede. É como ter um segurança em cada porta, e não apenas na entrada principal.
Como é que a MITRE conteve um ciberataque com a microsegmentação
Em abril de 2024, a MITRE foi vítima de um ciberataque que conseguiu passar pelas suas VPN e autenticação multifator. Mas, graças à sua configuração inteligente com segmentação da rede, conseguiu isolar rapidamente as áreas comprometidas.
Utilizaram algo chamado microsegmentação, parte da sua abordagem de confiança zero, que ajudou bastante ao interromper qualquer comunicação entre os sistemas infetados e os sistemas limpos. Esta medida foi crucial para impedir que a violação se propagasse ainda mais.
Nenhuma organização está imune a este tipo de ciberataque, nem mesmo uma que se esforce por manter o mais elevado nível possível de cibersegurança.
As ameaças e os ciberataques estão a tornar-se mais sofisticados e exigem uma maior vigilância e abordagens de defesa.
8. Implemente sistemas de deteção de intrusões (IDS)
Os sistemas de deteção de intrusões (IDS) são como os sistemas de alarme de alta tecnologia do seu software de contabilidade, alertando-o para qualquer atividade suspeita ou potencial violação. Estes sistemas:
- Detetam potenciais ameaças em tempo real
- Alertam-no para atividades suspeitas
- Ajudam-no a responder rapidamente a violações reais
- Mantêm um registo da atividade da rede para análise forense
No entanto, nem todos os IDS são iguais. Tem várias opções:
- IDS baseado na rede (NIDS): Monitoriza o tráfego em toda a sua rede
- IDS baseado no anfitrião (HIDS): Procura atividades suspeitas em dispositivos específicos
- Deteção baseada em assinaturas: Procura padrões conhecidos de atividade maliciosa
- Deteção baseada em anomalias: Assinala comportamentos invulgares com base em padrões normais
Tenha cuidado para não encarar os IDS como uma equipa de segurança: destinam-se à deteção, não à prevenção. São o sistema de alarme, não a fechadura da porta. Precisa de ambos.
Traga os olhos!
Considere utilizar um serviço IDS gerido se não tiver conhecimentos especializados de segurança internos. É como ter um exército de olhos flutuantes contratados para vigiar as suas costas 24 horas por dia, 7 dias por semana.
9. Realize auditorias de segurança regulares
Veja as auditorias de segurança como exames de rotina ao estado de saúde do seu software de contabilidade, identificando vulnerabilidades antes de estas evoluírem para ameaças graves. Estas auditorias garantem que as suas medidas de segurança estão atualizadas e são robustas.
Eis por que motivo precisa de o fazer:
- Detetar vulnerabilidades do sistema
- Garantir a conformidade com os regulamentos
- Manter-se à frente das ameaças em evolução
- Orientar melhorias de segurança
Agora, vamos detalhar o que deve abranger uma auditoria de segurança:
- Revisão dos controlos de acesso e das permissões dos utilizadores
- Avaliação das práticas de encriptação de dados
- Avaliação das medidas de segurança da rede
- Verificação da atualização do software e da gestão de correções
- Revisão dos procedimentos de cópia de segurança e recuperação
- Avaliação das medidas de segurança física
Não audite apenas a sua tecnologia. Analise também os seus processos. Os funcionários estão a seguir os protocolos de segurança? Os dados sensíveis estão a ser tratados corretamente?
Contrate ajuda especializada
Não tem de fazer isto sozinho. Considere contratar auditores externos periodicamente. Podem detetar coisas que talvez lhe escapem e trazer novas perspetivas.
A frequência é importante. No mínimo, faça uma auditoria completa anualmente. Mas, para sistemas críticos como o seu software de contabilidade? É aconselhável realizar verificações com maior frequência.
10. Utilize redes privadas virtuais (VPN) para acesso remoto
Vamos falar sobre trabalhar a partir de... bem, qualquer lugar. O trabalho remoto é ótimo, mas pode tornar-se um pesadelo de segurança se não tiver cuidado. Conheça a VPN: o seu túnel seguro pessoal através do Oeste Selvagem das redes Wi-Fi públicas.
Eis por que motivo as VPN são indispensáveis:
- Encripta a ligação à Internet
- Oculta o endereço IP
- Impede a interceção em redes públicas
- Permite o acesso seguro à rede da sua empresa a partir de qualquer lugar
Mas nem todas as VPN são iguais. Eis o que deve procurar:
- Encriptação forte (pelo menos AES-256)
- Política de não registo de dados
- Funcionalidade de interrupção automática
- Autenticação multifator
Por vezes, poupar dinheiro sai mais caro
Evite VPN gratuitas. Se não está a pagar pelo produto, pode ser você o produto. Os seus dados podem estar em risco.
Agora, eis onde as pessoas costumam cometer erros: Utilizam VPN apenas para coisas “importantes”. Não. Utilize-a sempre que trabalhar remotamente. Aquela rede Wi-Fi aparentemente inocente do café? Pode ser o recreio de um hacker.
11. Imponha medidas de segurança do correio eletrónico
O correio eletrónico é a força vital da comunicação empresarial, mas é também o terreno de caça preferido dos hackers. Está na altura de transformar a sua caixa de entrada, potencialmente um pesadelo de segurança, numa fortaleza digital.
Eis por que motivo a segurança do correio eletrónico não é negociável:
- Os ataques de phishing começam frequentemente com um e-mail duvidoso
- Os dados financeiros sensíveis circulam frequentemente por e-mail
- O malware adora apanhar boleia nos anexos de e-mail
Então, como recomendo tornar os seus e-mails totalmente seguros?
- Utilize filtros de spam robustos para detetar ameaças óbvias
- Implemente a encriptação de e-mails para dados sensíveis
- Ative a estrutura de política do remetente (SPF) para impedir a falsificação de e-mails
- Configure a Autenticação, Comunicação e Conformidade de Mensagens Baseadas no Domínio (DMARC)
- Utilize a partilha segura de ficheiros em vez do e-mail para ficheiros grandes ou sensíveis
Lembre-se de que o elo mais fraco na segurança do e-mail é frequentemente o fator humano. A formação regular sobre como identificar tentativas de phishing e lidar com dados sensíveis é crucial. Utilizamos o NINJIO nas nossas sessões de formação regulares e — nunca pensei dizer isto sobre um serviço de informação sobre cibersegurança — adoro-o.
12. Implemente a Proteção dos Dispositivos Terminais
Dispositivos terminais, como computadores, tablets e smartphones, são as portas de entrada através das quais os utilizadores interagem com o seu software de contabilidade. Garantir a segurança destes dispositivos é crucial, uma vez que são frequentemente os primeiros alvos de ciberataques.
Eis por que razão a proteção dos dispositivos terminais é importante:
- Bloqueia o malware antes que este possa infetar a sua rede
- Deteta e responde a atividades suspeitas em tempo real
- Impede a perda de dados resultante de dispositivos comprometidos
- Permite-lhe ter visibilidade sobre todos os dispositivos que acedem ao seu sistema
Para reforçar a segurança dos seus dispositivos terminais, siga este processo:
- Instale software antimalware e antivírus robusto em todos os dispositivos
- Utilize soluções de deteção e resposta para dispositivos terminais (EDR) para obter proteção avançada
- Implemente políticas de controlo de dispositivos (por exemplo, restringindo a utilização de USB)
- Ative a encriptação integral do disco em todos os dispositivos terminais
- Mantenha todo o software dos dispositivos terminais e os sistemas operativos atualizados
Prepare uma estação de combate
Analise as soluções de gestão unificada de dispositivos terminais (UEM). Estas permitem-lhe gerir a segurança de todos os tipos de dispositivos a partir de uma única consola.
13. Implemente Integrações Seguras de API
As integrações seguras de API funcionam como diplomatas bem treinados: garantem que os dados podem viajar em segurança entre o seu software de contabilidade e outros sistemas, mantendo protocolos rigorosos para proteger a integridade e a confidencialidade dos dados trocados.
Eis por que razão a segurança das API é crucial:
- As API podem fornecer acesso direto a dados financeiros sensíveis
- As API inseguras podem ser exploradas para provocar violações de dados
- Muitos fluxos de trabalho de contabilidade modernos dependem fortemente de integrações
- As vulnerabilidades das API podem comprometer vários sistemas ligados
Para proteger as suas API:
- Utilize uma autenticação forte para todo o acesso às API (o OAuth 2.0 é um bom ponto de partida)
- Implemente a limitação da frequência de pedidos para impedir abusos
- Encripte todos os dados transmitidos através de API
- Audite e atualize regularmente os tokens de acesso às API
- Monitorize a utilização das API para identificar padrões invulgares
É frequente as pessoas cometerem erros por se esquecerem das API de terceiros que estão a utilizar. Estas também precisam de atenção!
Como a Xero se Destaca na Segurança das API
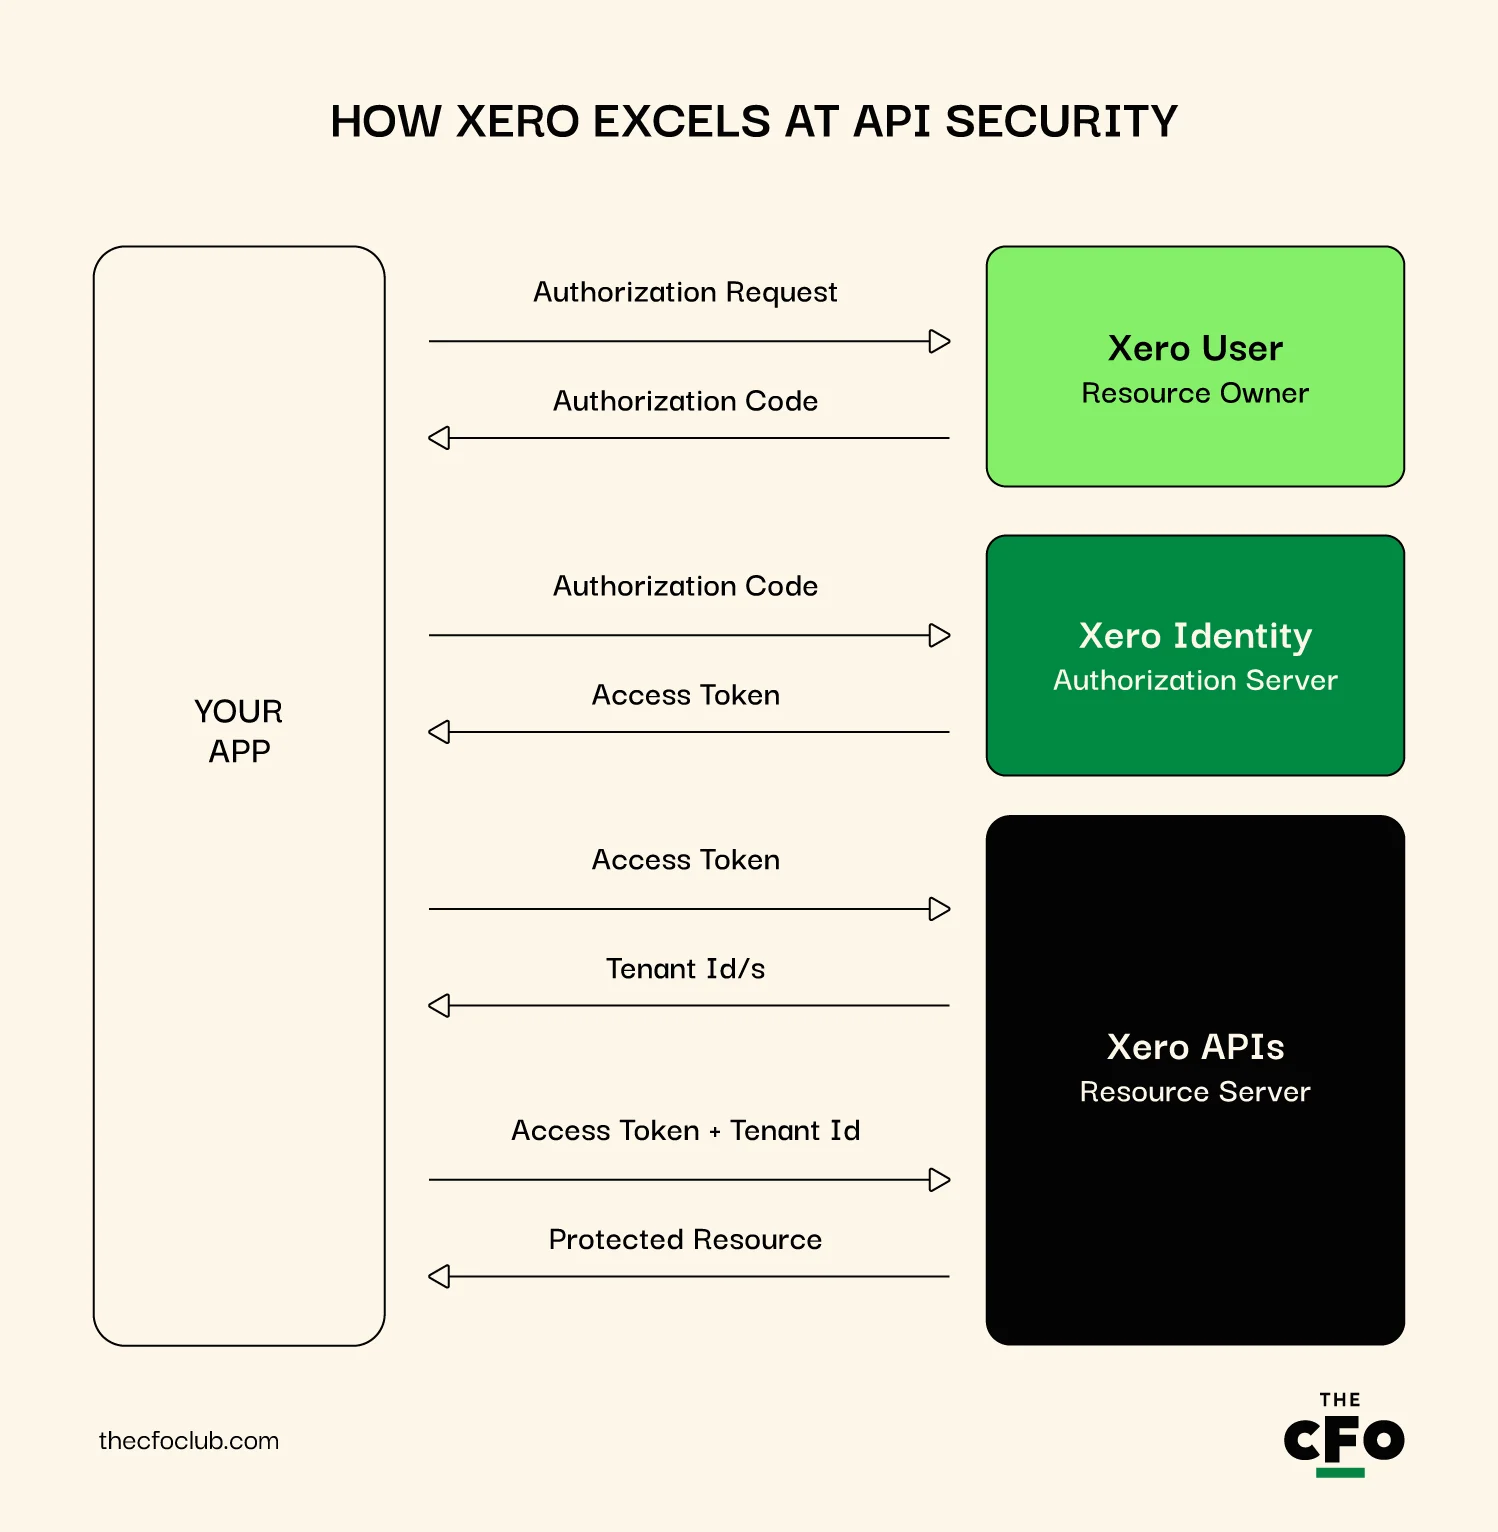
O que é impressionante na estratégia de API da Xero é a utilização de acesso com âmbito restrito. Isto significa que, quando liga uma aplicação à Xero, pode especificar exatamente a que dados essa aplicação pode aceder. Quer que uma aplicação leia faturas, mas não interfira com a sua reconciliação bancária? Não há problema.
A Xero também utiliza o OAuth 2.0 para a autenticação de API, que é considerado o padrão do setor. Fornece documentação detalhada aos programadores sobre como implementar esta solução de forma segura.
14. Forme os Colaboradores sobre as Melhores Práticas de Cibersegurança
Está bem, vamos falar da sua arma secreta na luta contra as ameaças cibernéticas: a sua equipa. Toda a tecnologia sofisticada do mundo não o salvará se alguém cair num esquema de phishing ou utilizar "password123" para iniciar sessão.
Eis por que razão a formação dos colaboradores é crucial:
- O erro humano está envolvido na maioria das violações de dados
- As ameaças cibernéticas estão constantemente a evoluir
- Os colaboradores são a sua primeira linha de defesa
- Uma cultura consciente em matéria de segurança reforça a sua defesa geral
Se não quiser aderir ao NINJIO, eis o que pode fazer em alternativa:
- Sessões de formação regulares (pelo menos trimestrais)
- Ataques de phishing simulados para testar a sensibilização
- Políticas de segurança claras e fáceis de seguir
- Recompensas por detetar e comunicar potenciais ameaças
- Incluir a segurança no processo de integração de novos colaboradores
Tratar a formação em cibersegurança como uma tarefa única é um erro. Esta deve ser contínua e evoluir, tal como as ameaças que enfrenta.
Lembre-se de que o objetivo não é tornar a sua equipa paranoica, mas sim cautelosa e informada. Incentive as perguntas e crie um ambiente onde as pessoas se sintam à vontade para comunicar potenciais problemas.
Como a Wave capacita os utilizadores
A Wave, o software de contabilidade gratuito, adota uma abordagem interessante à educação dos utilizadores. Criou um abrangente "Centro de Segurança" na sua plataforma. Não se trata apenas de uma página estática com sugestões; é um recurso interativo que orienta os utilizadores pelas melhores práticas de segurança.
A Wave também gamificou a segurança até certo ponto. Dispõe de uma funcionalidade de "pontuação de segurança" que avalia o nível de proteção da conta dos utilizadores, apresentando sugestões de melhoria. Isto transforma a segurança numa tarefa positiva e proativa, em vez de numa obrigação.
15. Adote uma Arquitetura de Confiança Zero
Adotar uma Arquitetura de Confiança Zero é como verificar a identidade de todas as pessoas que entram em sua casa, independentemente da frequência com que a tenham visitado anteriormente. Funciona segundo o princípio de "nunca confiar, verificar sempre", garantindo que todos os pedidos de acesso à sua rede ou aos seus dados são autenticados e autorizados, mesmo que sejam provenientes do interior da organização.
Ameaça: Os modelos de segurança tradicionais pressupõem frequentemente a existência de confiança nos utilizadores internos, o que pode conduzir a violações se um elemento interno ficar comprometido ou agir de forma maliciosa.
Impacto:
- Maior exposição a ameaças internas e violações de dados.
- Maior risco de ataques externos que explorem relações de confiança internas.
- Dificuldade em conter as violações depois de ocorrerem devido ao acesso generalizado.
Prevenção:
- Verifique todos os pedidos de acesso: Implemente medidas de segurança que autentiquem e autorizem todos os pedidos de acesso, independentemente da sua origem.
- Utilize a autenticação multifator (MFA): Garanta que a MFA é obrigatória para todos os utilizadores que acedam a sistemas e dados sensíveis.
- Implemente o acesso com o menor privilégio: Conceda aos utilizadores o nível mínimo de acesso necessário para as suas funções.
- Monitorização e registo contínuos: Mantenha registos detalhados de toda a atividade da rede e reveja-os regularmente para detetar potenciais ameaças à segurança.
More Articles
O modelo BeyondCorp da Google
A Google implementou um modelo de segurança de Confiança Zero conhecido como BeyondCorp, que permite aos colaboradores trabalhar de forma mais segura a partir de praticamente qualquer localização, sem necessidade de uma VPN tradicional.
Este modelo baseia-se nas credenciais do dispositivo e do utilizador, em vez de num perímetro de rede, para conceder acesso, reforçando significativamente a capacidade da Google para proteger os seus dados e sistemas contra ameaças externas e internas.
Outras ameaças a que deve estar atento
Eis algumas ameaças adicionais que vale a pena acompanhar.
- Integridade das transações e auditorias: Alteração de transações financeiras, cálculos fiscais ou registos de auditoria para desviar fundos, fugir aos impostos ou encobrir atividades fraudulentas.
- Esquemas fraudulentos: Inserção de faturas falsas e alterações não autorizadas na folha de pagamentos, incluindo a adição de funcionários fictícios, para desviar pagamentos ou inflacionar despesas.
- Exploração tecnológica: Exploração de vulnerabilidades no armazenamento na nuvem, abuso de API e falhas de segurança em dispositivos IoT para aceder ou manipular dados sensíveis.
- Técnicas avançadas de manipulação: Utilização de falsificações profundas para phishing sofisticado, recolha de credenciais e engenharia social com o objetivo de roubar informações de início de sessão ou dados sensíveis.
- Riscos de segurança internos: Ameaças internas provenientes de funcionários com acesso a informações sensíveis, que podem resultar em fugas de dados ou sabotagem.
E Se Eu Não Conseguir Pôr Estas Dicas em Prática?
Sente-se sobrecarregado? Não se preocupe, não está sozinho. Implementar medidas de segurança robustas pode ser um desafio, especialmente para pequenas empresas ou para aquelas que não têm pessoal de TI dedicado. Eis o que pode fazer:
- Fale com o seu fornecedor: Agende uma chamada sobre segurança e pergunte sobre as funcionalidades integradas e medidas adicionais.
- Estabeleça um ponto de contacto: Solicite um responsável de ligação dedicado à segurança, que compreenda as suas necessidades para permitir uma comunicação rápida em caso de emergência.
- Crie um plano: Desenvolva um roteiro de segurança personalizado, com prioridades e prazos. Clarifique as responsabilidades: o que é tratado pelo seu fornecedor e o que fica sob a sua gestão.
- Considere serviços geridos: Explore os serviços de segurança oferecidos pelo fornecedor ou por terceiros. Avalie o custo em comparação com o risco de uma potencial violação de segurança.
- Mantenha-se informado: Subscreva atualizações de segurança, participe em seminários online e junte-se a fóruns de utilizadores para aprender com colegas que enfrentam desafios semelhantes.
Comece pelo que consegue gerir e melhore gradualmente. O seu fornecedor deve ser o seu parceiro nesta jornada.
Em Conclusão: A Segurança dos Seus Dados Financeiros Não é Negociável
À medida que a tecnologia avança, as ciberameaças também se tornam mais sofisticadas, especialmente com o aumento dos riscos do ChatGPT. Proteger o seu software de contabilidade não é negociável para a saúde e a integridade da sua empresa.
A segurança é um processo contínuo, não uma solução pontual. Quer seja proprietário de uma pequena empresa e trate da sua própria contabilidade, quer seja um CFO responsável por um grande departamento financeiro, os princípios são os mesmos: vigilância, formação e implementação são os seus escudos contra as ciberameaças.
Lembre-se de que o custo da implementação destas medidas de segurança é uma fração do que uma violação de dados lhe poderia custar — não apenas em dinheiro, mas também em reputação e confiança.
Está preparado para reforçar as suas defesas contabilísticas e manter-se à frente das ciberameaças? Subscreva o nosso boletim informativo gratuito para obter aconselhamento especializado sobre segurança, guias aprofundados e informações de líderes financeiros e de cibersegurança que estão a moldar o setor do software de contabilidade.