

15 säkerhetstips för bokföringsprogram som håller data säker

Din bokföringsprogramvara är både din största tillgång och din största sårbarhet. Cyberbrottslingar utvecklar ständigt sina metoder för att bryta sig in i säkerheten i din bokföringsprogramvara, vilket utsätter företagets rykte och resultat för risk.
Ett enda dataintrång kan kosta tusentals kronor, störa verksamheten och rasera kundernas förtroende och ditt rykte.
Men jag säger det för att informera, inte för att skrämma. Med rätt säkerhetsåtgärder kan du skydda dina data mot hot. I den här artikeln går jag igenom 15 praktiska och effektiva tips som gör dina ekonomiska data motståndskraftiga och hjälper dig att överlista cyberbrottslingarna.

1. Inför starka lösenordspolicyer
”Password123” räcker helt enkelt inte längre. Svaga lösenord är som att lämna ytterdörren vidöppen. Cyberbrottslingar kan snabbt utnyttja dessa för att komma åt och skada dina ekonomiska data.
Så hur löser vi detta? Genom att införa en bergfast lösenordspolicy. Här är vad du behöver göra:
- Kräv att lösenord är minst 12 tecken långa
- Blanda versaler, gemener, siffror och symboler
- Förbjud vanliga ord och lättgissad information, till exempel namn och födelsedatum
- Kräv att lösenord ändras var 90:e dag
- Använd en lösenordshanterare för att skapa och lagra komplexa lösenord

Så bekämpar Dropbox svaga lösenord
Dropbox tar lösenordssäkerhet på allvar. De:
- Kräver minst 8 tecken, men uppmuntrar starkt till längre lösenord.
- Använder zxcvbn, en lösenordsstyrkemätare med öppen källkod, för att hjälpa användare att skapa robusta lösenord.
- Erbjuder tvåfaktorsautentisering för ett extra säkerhetslager.
Om Dropbox, med sina miljontals användare, prioriterar lösenordsstyrka, borde inte du göra det?
2. Använd multifaktorautentisering (MFA)
Att ha starka lösenord är en bra början … Men det är inte idiotsäkert. Här kommer multifaktorautentisering (MFA) in, som en personlig dörrvakt för ditt lösenord. Även om en hackare knäcker ditt lösenord kan de inte komma åt ditt konto utan detta andra verifieringssteg.
Så fungerar MFA:
- Ange ditt användarnamn och lösenord.
- Genomför ett sekundärt verifieringssteg:
- En kod via SMS eller en autentiseringsapp.
- Biometriska uppgifter, till exempel ett fingeravtryck eller ansiktsigenkänning.
- En fysisk säkerhetsnyckel.
Även om det kan verka besvärligt att konfigurera MFA ökar det kontosäkerheten med 99,9 %. Många plattformar för bokföringsprogramvara erbjuder MFA utan kostnad, så att hoppa över det är som att lämna dina data — och pengar — sårbara.
3. Kryptera data i vila och under överföring
Tänk på kryptering som dina datas osynliga mantel, som förvandlar din ekonomiska information till ett förvrängt hemligt meddelande som endast behöriga personer kan läsa. För datasäkerheten är det viktigt att kryptera data både när de ligger stilla (i vila) och när de färdas över internet (under överföring).
Hot: Okrypterade data är ett lätt mål för cybertjuvar. Oavsett om de avlyssnas under överföringen eller nås där de lagras kan de enkelt användas eller säljas.
Konsekvenser:
- Exponering av känslig ekonomisk information.
- Ökad risk för identitetsstöld och bedrägerier.
- Rättsliga konsekvenser om klienters eller kunders data inte skyddas.
Data i vila: Det här är din information som ligger på datorn eller i molnet. Kryptera den med:
- Fullständig diskkryptering på alla enheter
- Krypterade molnlagringstjänster
- Inbyggda krypteringsfunktioner i ditt bokföringsprogram
Data under överföring: Det här är dina data när de är på väg någonstans. Skydda dem genom att:
- Använda HTTPS för all webbaserad bokföringsprogramvara
- Använda säkra protokoll för filöverföring (SFTP eller FTPS) när data flyttas
- Konfigurera ett VPN för fjärråtkomst
Kontrollera om ditt bokföringsprogram erbjuder end-to-end-kryptering. Det innebär att dina data krypteras från det ögonblick de lämnar din enhet tills de når sin destination. Det är den högsta standarden för dataskydd.
QuickBooks Onlines krypteringsstrategi
Intuit, företaget bakom QuickBooks Online, tar kryptering på största allvar.
- De använder 128-bitars SSL-kryptering för alla data under överföring.
- För data i vila använder de flera skyddslager, inklusive AES 256-bitars kryptering för lagrade data.
- De krypterar till och med data mellan sina egna datacenter.
Det är som Fort Knox, fast för din ekonomi.
4. Regelbundna programuppdateringar och hantering av programfixar
Nu ska vi prata om de där irriterande programuppdateringarna som du fortsätter att skjuta upp. Du vet, de som alltid verkar dyka upp när du håller på med något viktigt?
De uppdateringarna handlar inte bara om nya, glänsande funktioner. Ofta täpper de till säkerhetshål som hackare längtar efter att utnyttja.
Så hur håller du koll på detta?
- Ställ om möjligt in ditt bokföringsprogram så att det uppdateras automatiskt
- Om det inte går, sök efter uppdateringar varje vecka och installera dem så snart som möjligt
- Glöm inte operativsystemet och annan relaterad programvara
- Håll utkik efter säkerhetsbulletiner från din programvaruleverantör
Men var försiktig: uppdateringar kan ibland orsaka problem. Därför behöver du en strategi för hantering av programfixar:
- Testa uppdateringar i en icke-produktionsmiljö först
- Säkerhetskopiera dina data innan du installerar uppdateringar
- Schemalägg uppdateringar utanför arbetstid för att minimera störningar
- Ha en plan för återställning om något går fel
Microsofts och WannaCrys attack med utpressningsprogram
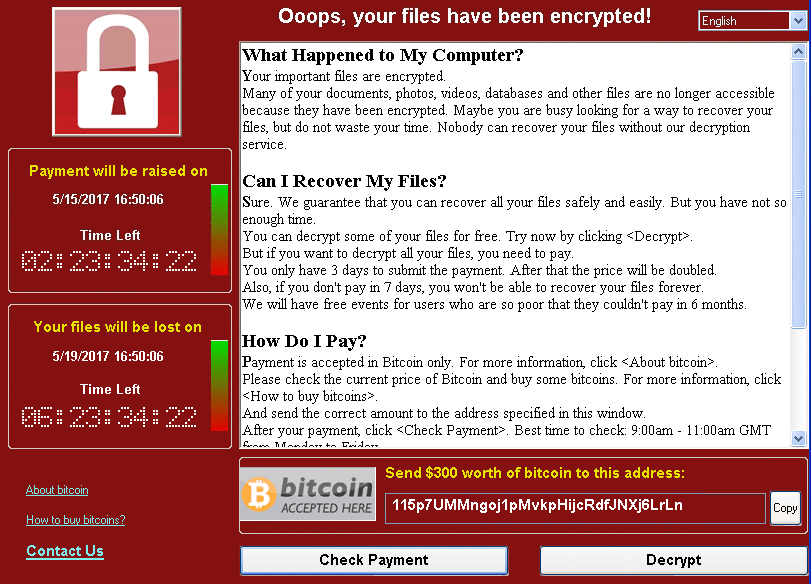
År 2017 utnyttjade WannaCry (även kallat WannaCrypt… och WannaDecryptor) en utpressningsattack sårbarheter i föråldrade Windows-system. Efter att ha infekterat en Windows-dator krypterade det filer på hårddisken, vilket gjorde dem otillgängliga för användarna. Därefter krävde det en lösensumma i Bitcoin för dekryptering.
Microsoft hade redan släppt en Server Message Block (SMB)-uppdatering för sårbarheten ungefär två månader före denna attack, och de som hade uppdaterat sina system var skyddade mot attacken. Det här exemplet understryker hur viktigt det är att hålla sig uppdaterad med programvaruuppdateringar för att skydda data.
5. Medarbetares åtkomstkontroll och behörigheter
Låt oss prata om vem som får se vad i ditt bokföringsprogram. Det handlar inte om förtroende, utan om smart säkerhet.
Tänk på dina ekonomiska data som en byggnad med hög säkerhet. Du skulle väl inte ge varje medarbetare en huvudnyckel? Detsamma gäller ditt bokföringsprogram.
Så här låser du ner det:
- Tillämpa principen om minsta möjliga behörighet: Ge medarbetare åtkomst endast till det de absolut behöver för sitt arbete
- Konfigurera rollbaserad åtkomstkontroll (RBAC)
- Granska och uppdatera dessa behörigheter regelbundet
- Implementera stark användarautentisering för varje konto
- Använd enkel inloggning (SSO) om möjligt för att hantera åtkomst i flera system
Men det handlar inte bara om att konfigurera allt en gång och sedan glömma bort det. Du måste hålla koll på saker och ting:
- Ta omedelbart bort åtkomsten när en medarbetare slutar
- Ändra behörigheter när någon byter roll
- Genomför regelbundna granskningar av vem som har åtkomst till vad
Här är ett verkligt scenario: Ditt säljteam behöver förmodligen mata in kunddata, men behöver de se löneinformation? Nej. Din HR-avdelning behöver medarbetardata, men fullständig åtkomst till ekonomiska rapporter? Förmodligen inte.
6. Regelbundna säkerhetskopior
Att regelbundet säkerhetskopiera dina ekonomiska data är som att ha en försäkring för ditt företags digitala tillgångar.
Vid en cyberattack, naturkatastrof eller ett mänskligt misstag kan uppdaterade säkerhetskopior vara skillnaden mellan en snabb återhämtning och ett långvarigt, kostsamt driftstopp.
Så hur undviker vi det här mardrömsscenariot?
- Följ 3-2-1-regeln: 3 kopior av dina data, på 2 olika typer av medier, med 1 kopia på annan plats
- Automatisera dina säkerhetskopior – förlita dig inte på att någon kommer ihåg att göra det
- Kryptera dina säkerhetskopior (japp, jag tjatar om kryptering igen)
- Testa regelbundet dina säkerhetskopior för att säkerställa att de faktiskt fungerar
Dataförlust hos GitLab
GitLab drabbades av en betydande dataförlust 2017 på grund av en oavsiktlig radering under en databasreplikering. Det orsakade ett driftstopp på över 36 timmar – illa, men det kunde ha varit värre. Lyckligtvis gjorde deras rigorösa säkerhetskopieringspolicy det möjligt att återställa merparten av de förlorade data.
7. Nätverkssegmentering
Låt oss prata om att dela upp och härska… över ditt nätverk, alltså. Nätverkssegmentering är som att bygga säkra rum inne i din datafästning.
Här är varför det spelar roll: Om en hacker tar sig in i en del av ditt nätverk vill du inte att de ska få fria tyglar över allting. Det är som att begränsa en brand till ett rum i stället för att låta den bränna ner hela huset.
Så hur delar du upp ditt nätverk?
- Separera dina redovisningssystem från det allmänna nätverket
- Använd virtuella LAN (VLAN) för att skapa logiska uppdelningar
- Installera brandväggar mellan nätverkssegmenten
- Inför strikta åtkomstkontroller mellan segmenten
Det handlar inte bara om externa hot. Nätverkssegmentering skyddar dig också mot interna risker.
Föreställ dig den här konfigurationen:
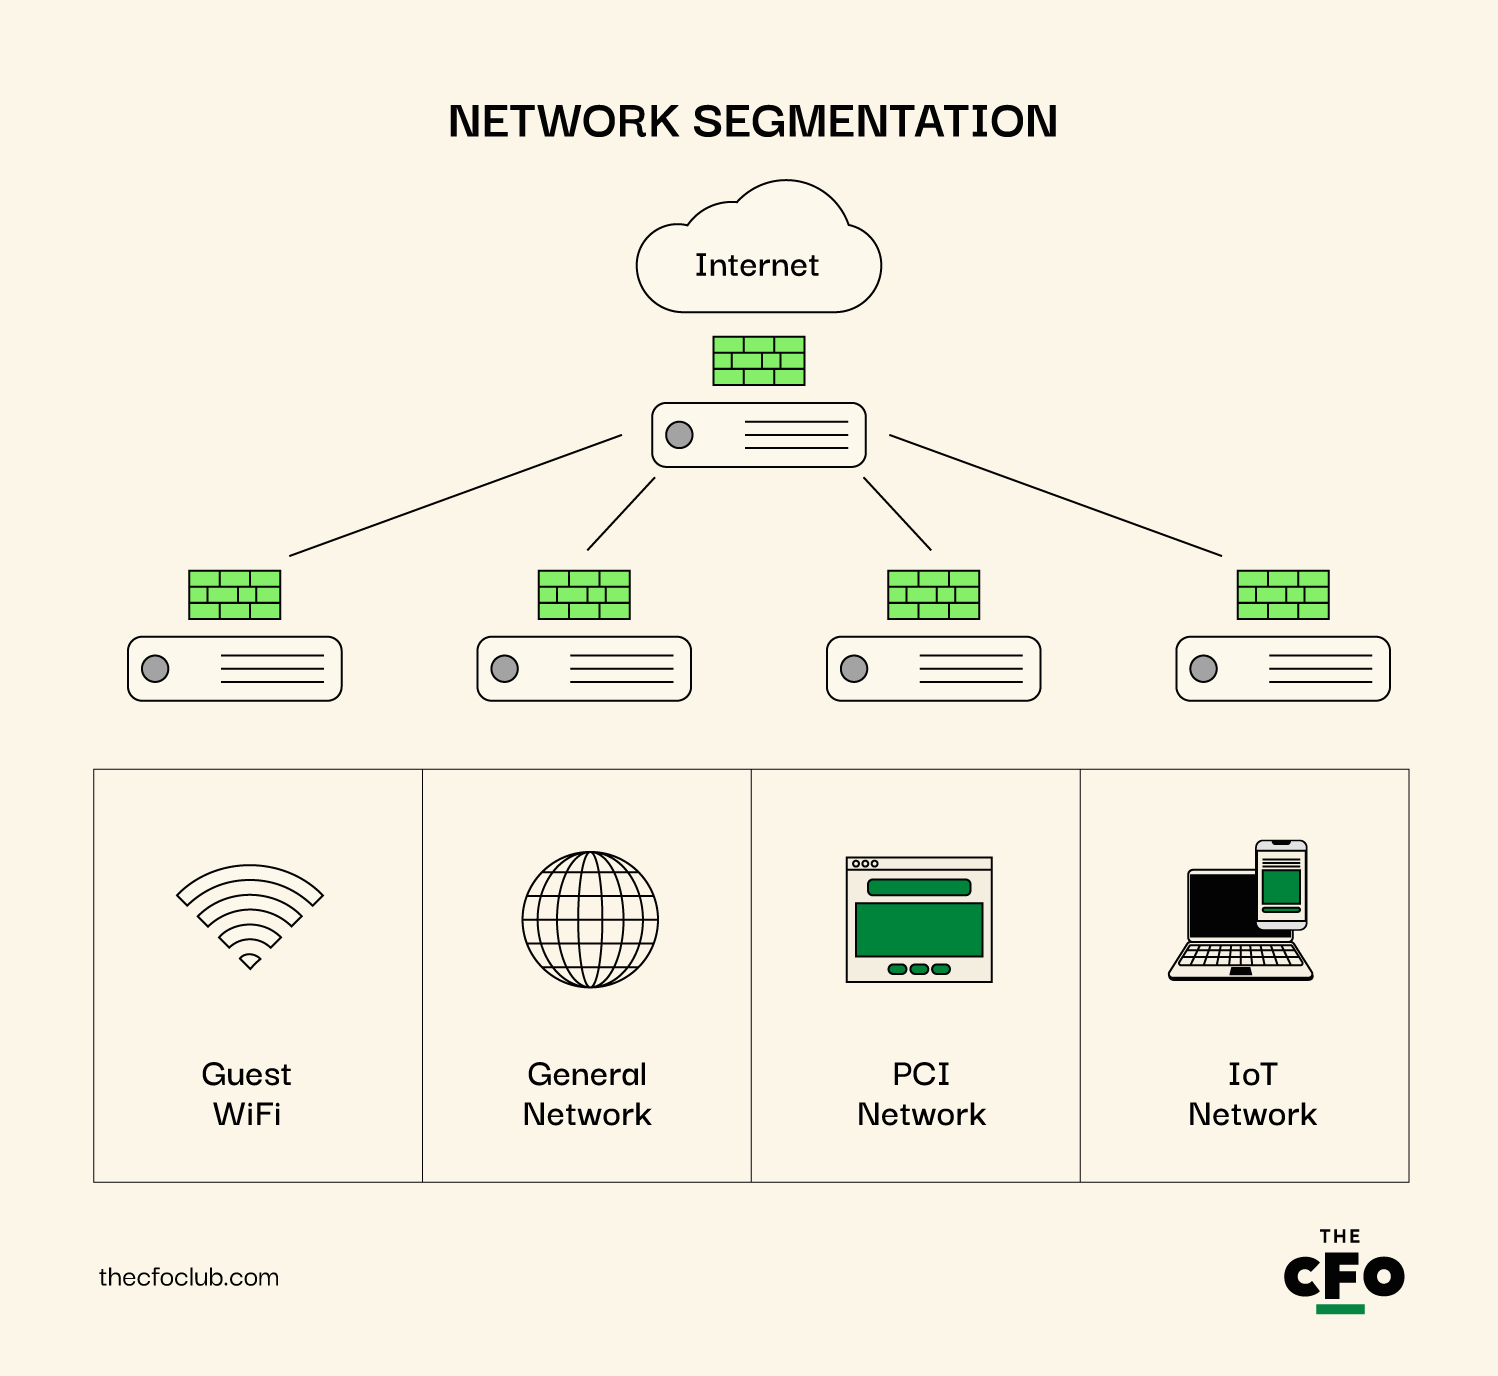
- Redovisningssegment: Endast för ekonomiavdelningens personal och system
- Allmänt affärssegment: För den dagliga verksamheten
- Gästnätverk: För besökare eller personliga enheter
- IoT-segment: För alla dessa smarta enheter som kan utgöra svaga punkter ur säkerhetssynpunkt
Så begränsade MITRE en cyberattack med mikrosegmentering
I april 2024 utsattes MITRE för en cyberattack som lyckades ta sig förbi deras VPN och multifaktorautentisering. Men tack vare deras smarta konfiguration med nätverkssegmentering kunde de snabbt isolera de komprometterade områdena.
De använde något som kallas mikrosegmentering, en del av deras nolltillitsstrategi, vilket verkligen hjälpte genom att blockera all kommunikation mellan de infekterade systemen och de rena systemen. Detta var avgörande för att förhindra att intrånget spreds ytterligare.
Ingen organisation är immun mot den här typen av cyberattack, inte ens en organisation som strävar efter att upprätthålla högsta möjliga cybersäkerhet.
\u0026nbsp;
Hoten och cyberattackerna blir allt mer sofistikerade och kräver ökad vaksamhet samt förbättrade försvarsmetoder.

8. Implementera system för intrångsdetektering (IDS)
System för intrångsdetektering (IDS) fungerar som högteknologiska larmsystem för din bokföringsprogramvara och varnar dig för misstänkt aktivitet eller potentiella intrång. De:
- Identifierar potentiella hot i realtid
- Varna dig för misstänkt aktivitet
- Hjälper dig att snabbt reagera på faktiska intrång
- För en logg över nätverksaktivitet för kriminalteknisk analys
Alla IDS är dock inte likadana. Du har flera alternativ:
- Nätverksbaserat IDS (NIDS): Övervakar trafiken i hela nätverket
- Värdbaserat IDS (HIDS): Håller utkik efter misstänkt aktivitet på specifika enheter
- Signaturbaserad detektering: Söker efter kända mönster av skadlig aktivitet
- Avvikelsebaserad detektering: Markerar ovanligt beteende baserat på normala mönster
Var försiktig så att du inte ser IDS som ett säkerhetsteam: De handlar om detektering, inte förebyggande. Det är larmsystemet, inte låset på dörren. Du behöver båda.
9. Genomför regelbundna säkerhetsrevisioner
Se säkerhetsrevisioner som regelbundna hälsokontroller för din bokföringsprogramvara, där sårbarheter identifieras innan de utvecklas till allvarliga hot. Dessa revisioner säkerställer att dina säkerhetsåtgärder är aktuella och robusta.
Här är varför du behöver göra detta:
- Upptäck sårbarheter i systemet
- Säkerställ efterlevnad av regelverk
- Håll dig steget före nya hot
- Vägled förbättringar av säkerheten
Nu går vi igenom vad en säkerhetsrevision bör omfatta:
- Granskning av åtkomstkontroller och användarbehörigheter
- Bedömning av metoder för datakryptering
- Utvärdering av nätverkssäkerhetsåtgärder
- Kontroll av programuppdateringar och patchhantering
- Granskning av rutiner för säkerhetskopiering och återställning
- Bedömning av fysiska säkerhetsåtgärder
Granska inte bara tekniken. Titta också på dina processer. Följer de anställda säkerhetsprotokollen? Hanteras känsliga uppgifter på rätt sätt?
Frekvensen spelar roll. Genomför åtminstone en fullständig revision varje år. Men för kritiska system som din bokföringsprogramvara är det klokt att göra kontroller oftare.
10. Använd virtuella privata nätverk (VPN) för fjärråtkomst
Vi pratar om att arbeta från ... ja, var som helst. Distansarbete är fantastiskt, men det kan bli en säkerhetsmardröm om du inte är försiktig. Möt VPN: din personliga säkra tunnel genom det vilda västern som offentliga Wi-Fi-nätverk utgör.
Här är varför VPN-tjänster är oumbärliga:
- Krypterar internetanslutningen
- Döljer IP-adressen
- Förhindrar avlyssning i offentliga nätverk
- Möjliggör säker åtkomst till företagets nätverk varifrån som helst
Men alla VPN-tjänster är inte likvärdiga. Här är vad du bör leta efter:
- Stark kryptering (minst AES-256)
- Policy om att inga loggar sparas
- Funktion för automatisk frånkoppling
- Multifaktorautentisering
Här är vad många ofta gör fel: De använder bara VPN-tjänster för "viktiga" saker. Nej. Använd VPN hela tiden när du arbetar på distans. Det där till synes oskyldiga Wi-Fi-nätverket på kaféet? Det kan vara en lekplats för hackare.
11. Inför säkerhetsåtgärder för e-post
E-post är livsnerven i företagskommunikationen, men det är också hackarnas favoritplats att jaga på. Det är dags att förvandla din inkorg från en potentiell säkerhetsmardröm till en digital fästning.
Här är varför e-postsäkerhet inte går att kompromissa med:
- Nätfiskeattacker börjar ofta med ett misstänkt e-postmeddelande
- Känsliga ekonomiska uppgifter skickas ofta via e-post
- Skadlig kod älskar att följa med som bilaga i e-postmeddelanden
Så hur rekommenderar jag att du gör din e-post helt säker?
- Använd starka skräppostfilter för att fånga upp uppenbara hot
- Implementera e-postkryptering för känsliga uppgifter
- Aktivera avsändarpolicy-ramverket (SPF) för att förhindra e-postförfalskning
- Konfigurera domänbaserad meddelandeautentisering, rapportering och överensstämmelse (DMARC)
- Använd säker fildelning i stället för e-post för stora eller känsliga filer
Kom ihåg att den svagaste länken i e-postsäkerheten ofta är den mänskliga faktorn. Regelbunden utbildning i att upptäcka nätfiskeförsök och hantera känsliga uppgifter är avgörande. Vi använder NINJIO för våra regelbundna utbildningstillfällen, och — jag trodde aldrig att jag skulle säga det här om en cybersäkerhetsinformations tjänst — jag älskar den.
12. Implementera slutpunktsskydd
Slutenheter som datorer, surfplattor och smarttelefoner är de vägar genom vilka användare interagerar med ditt bokföringsprogram. Det är avgörande att se till att dessa enheter är säkra, eftersom de ofta är de första måltavlorna vid cyberattacker.
Här är varför slutpunktsskydd är viktigt:
- Blockerar skadlig kod innan den kan infektera ditt nätverk
- Upptäcker och reagerar på misstänkt aktivitet i realtid
- Förhindrar dataförlust från komprometterade enheter
- Ger dig insyn i alla enheter som har åtkomst till ditt system
Följ den här processen för att stärka dina slutpunkter:
- Installera robust programvara mot skadlig kod och antivirusprogram på alla enheter
- Använd lösningar för slutpunktsdetektering och -respons (EDR) för avancerat skydd
- Implementera policyer för enhetskontroll (t.ex. begränsning av USB-användning)
- Aktivera fullständig diskkryptering på alla slutpunkter
- Håll all programvara och alla operativsystem för slutpunkter uppdaterade
13. Implementera säkra API-integrationer
Säkra API-integrationer fungerar som välutbildade diplomater: de ser till att data kan färdas säkert mellan ditt bokföringsprogram och andra system, samtidigt som strikta protokoll upprätthålls för att skydda integriteten och konfidentialiteten hos de data som utbyts.
Här är varför API-säkerhet är avgörande:
- API:er kan ge direkt åtkomst till känsliga ekonomiska uppgifter
- Osäkra API:er kan utnyttjas för dataintrång
- Många moderna bokföringsarbetsflöden är starkt beroende av integrationer
- Sårbarheter i API:er kan äventyra flera anslutna system
Så här låser du ned dina API:er:
- Använd stark autentisering för all API-åtkomst (OAuth 2.0 är en bra början)
- Implementera hastighetsbegränsning för att förhindra missbruk
- Kryptera alla data som överförs via API:er
- Granska och uppdatera API-åtkomsttoken regelbundet
- Övervaka API-användningen för ovanliga mönster
Det är vanligt att människor gör misstag genom att glömma bort de tredjeparts-API:er de använder. Även dessa behöver uppmärksammas!
Så utmärker sig Xero inom API-säkerhet
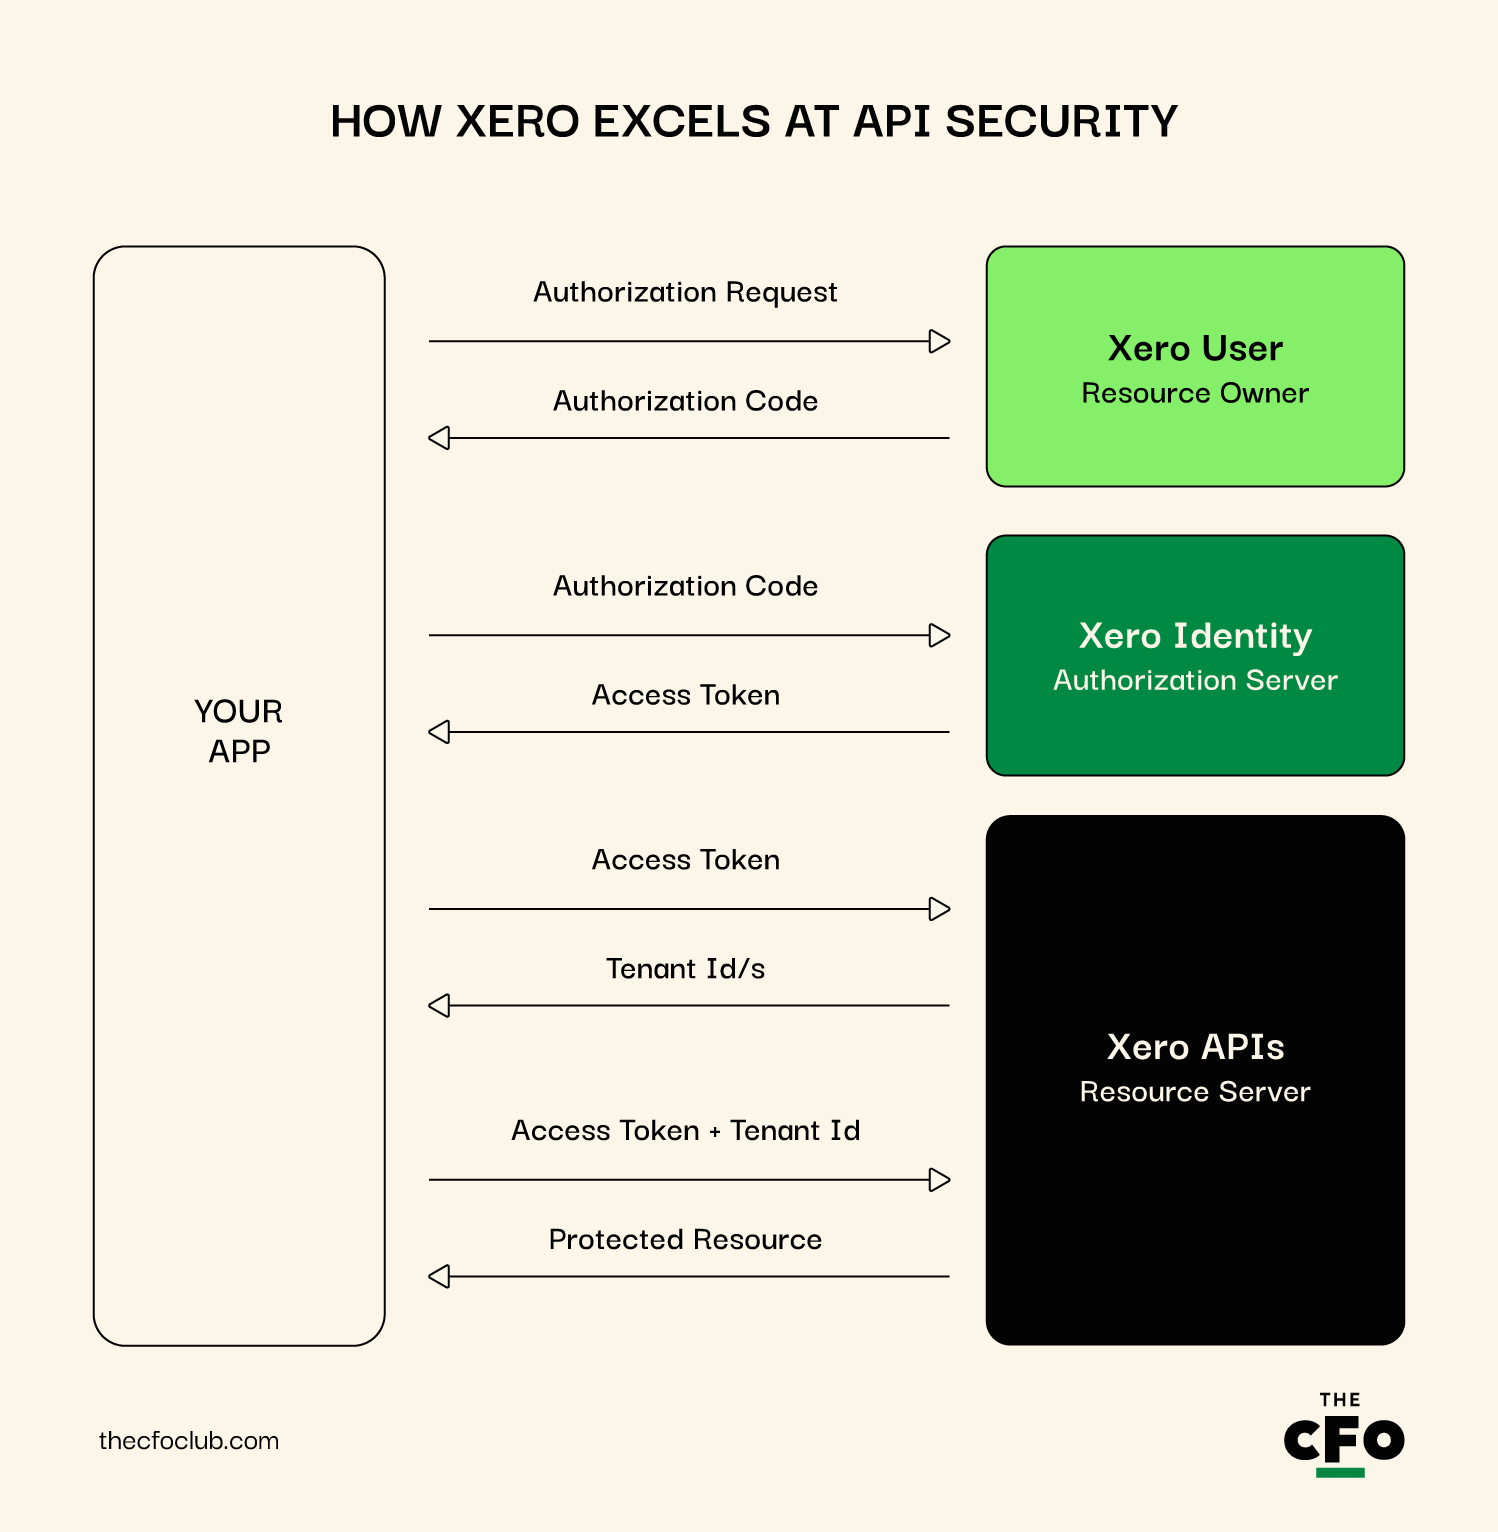
Det imponerande med Xeros API-strategi är användningen av begränsad åtkomst. Det innebär att du kan ange exakt vilka data en app får åtkomst till när du ansluter den till Xero. Vill du att en app ska kunna läsa fakturor men inte ändra din bankavstämning? Inga problem.
Xero använder även OAuth 2.0 för API-autentisering, vilket betraktas som branschstandard. De tillhandahåller detaljerad dokumentation för utvecklare om hur detta implementeras på ett säkert sätt.
14. Utbilda medarbetare i bästa praxis för cybersäkerhet
Okej, låt oss prata om ditt hemliga vapen i kampen mot cyberhot: ditt team. All avancerad teknik i världen kommer inte att rädda dig om någon går på ett nätfiskebedrägeri eller använder "password123" som inloggning.
Här är varför utbildning av medarbetare är avgörande:
- Den mänskliga faktorn är inblandad i de flesta dataintrång
- Cyberhot utvecklas ständigt
- Medarbetarna är din första försvarslinje
- En säkerhetsmedveten kultur stärker ditt övergripande försvar
Om du inte vill registrera dig för NINJIO kan du göra så här i stället:
- Regelbundna utbildningstillfällen (minst varje kvartal)
- Simulerade nätfiskeattacker för att testa medvetenheten
- Tydliga säkerhetspolicyer som är enkla att följa
- Belöningar för att upptäcka och rapportera potentiella hot
- Gör säkerhet till en del av introduktionen för nyanställda
Att behandla utbildning i cybersäkerhet som en engångsinsats är ett misstag. Den måste vara kontinuerlig och utvecklas över tid, precis som de hot du möter.
Kom ihåg att målet inte är att göra ditt team paranoid, utan att göra dem försiktiga och välinformerade. Uppmuntra frågor och skapa en miljö där människor känner sig bekväma med att rapportera potentiella problem.
Så stärker Wave användarna
Wave, den kostnadsfria bokföringsprogramvaran, har ett intressant sätt att utbilda användare. De har skapat ett omfattande "säkerhetscenter" på sin plattform. Det här är inte bara en statisk sida med tips, utan en interaktiv resurs som vägleder användarna genom bästa praxis för säkerhet.
Wave har också gjort säkerhet delvis spelbaserad. De har en funktion för ett "säkerhetspoäng" som bedömer hur väl användarna har säkrat sina konton, med förslag på förbättringar. Det gör säkerhet till en positiv och proaktiv uppgift i stället för ett besvär.
15. Inför en arkitektur utan implicit förtroende
Att införa en arkitektur utan implicit förtroende är som att verifiera identiteten på varje person som går in i ditt hem, oavsett hur ofta de har varit där tidigare. Den bygger på principen ”lita aldrig på någon, verifiera alltid” och säkerställer att varje begäran om åtkomst till ditt nätverk eller dina data autentiseras och auktoriseras, även om den kommer inifrån organisationen.
Hot: Traditionella säkerhetsmodeller utgår ofta från att interna användare är betrodda, vilket kan leda till intrång om en person på insidan får sitt konto komprometterat eller agerar illvilligt.
Påverkan:
- Större exponering för interna hot och dataintrång.
- Ökad risk för externa attacker som utnyttjar interna förtroenderelationer.
- Svårigheter att begränsa intrång när de väl inträffar på grund av omfattande åtkomst.
Förebyggande åtgärder:
- Verifiera alla åtkomstbegäranden: Inför säkerhetsåtgärder som autentiserar och auktoriserar varje åtkomstbegäran, oavsett källa.
- Använd multifaktorautentisering (MFA): Säkerställ att MFA krävs för alla användare som får åtkomst till känsliga system och data.
- Inför åtkomst med minsta möjliga behörighet: Ge användarna den minsta åtkomstnivå som krävs för deras roller.
- Kontinuerlig övervakning och loggning: För detaljerade loggar över all nätverksaktivitet och granska dem regelbundet för att upptäcka potentiella säkerhetshot.
More Articles
Googles BeyondCorp-modell
Google har infört en säkerhetsmodell utan implicit förtroende som kallas BeyondCorp, som gör det möjligt för medarbetare att arbeta säkrare från nästan vilken plats som helst utan behov av ett traditionellt VPN.
Den här modellen förlitar sig på enhetens och användarens autentiseringsuppgifter i stället för en nätverksperimeter för att bevilja åtkomst, vilket avsevärt förbättrar Googles förmåga att skydda sina data och system från både externa och interna hot.
Andra hot att se upp för
Här är några ytterligare hot som det är värt att hålla ögonen på.
- Transaktions- och revisionsintegritet: Ändring av finansiella transaktioner, skatteberäkningar eller revisionsloggar för att förskingra medel, undvika skatt eller dölja bedrägliga aktiviteter.
- Bedrägerier: Infogande av falska fakturor och obehöriga löneändringar, inklusive tillägg av fiktiva anställda, för att omdirigera betalningar eller blåsa upp kostnader.
- Tekniska angrepp: Utnyttjande av sårbarheter i molnlagring, missbruk av API:er och säkerhetsbrister i IoT-enheter för att få åtkomst till eller manipulera känsliga data.
- Avancerade manipulationstekniker: Användning av AI-genererade förfalskningar för sofistikerade nätfiskeförsök, insamling av inloggningsuppgifter och social manipulation för att stjäla inloggningsinformation eller känsliga data.
- Interna säkerhetsrisker: Insiderhot från anställda med åtkomst till känslig information, vilket potentiellt kan leda till dataläckor eller sabotage.
Vad gör jag om jag inte kan genomföra dessa tips?
Känner du dig överväldigad? Oroa dig inte, du är inte ensam. Att införa robusta säkerhetsåtgärder kan vara utmanande, särskilt för små företag eller företag utan dedikerad IT-personal. Så här kan du göra:
- Prata med din leverantör: Boka ett säkerhetssamtal och fråga om inbyggda funktioner och ytterligare åtgärder.
- Utse en kontaktperson: Be om en dedikerad säkerhetskontakt som förstår dina behov och möjliggör snabb kommunikation i nödsituationer.
- Skapa en plan: Utveckla en skräddarsydd säkerhetsplan med prioriteringar och tidsramar. Förtydliga ansvarsområdena: vad din leverantör hanterar och vad du själv ansvarar för.
- Överväg hanterade tjänster: Undersök säkerhetstjänster som erbjuds av leverantören eller av tredje part. Bedöm kostnaden i förhållande till risken för ett potentiellt säkerhetsintrång.
- Håll dig informerad: Prenumerera på säkerhetsuppdateringar, delta i webbseminarier och gå med i användarforum för att lära dig av andra med liknande utmaningar.
Börja med det du kan hantera och förbättra gradvis. Din leverantör bör vara din partner på den här resan.
Slutsatsen: Säkerheten för dina finansiella data är inte förhandlingsbar
I takt med att tekniken utvecklas blir cyberhoten också allt mer sofistikerade, särskilt i och med ökningen av risker med ChatGPT. Att säkra ditt bokföringsprogram är avgörande för företagets hälsa och integritet.
Säkerhet är en pågående process, inte en engångsåtgärd. Oavsett om du är småföretagare och sköter bokföringen själv eller ekonomichef med ansvar för en stor ekonomiavdelning är principerna desamma: vaksamhet, utbildning och implementering är ditt skydd mot cyberhot.
Kom ihåg att kostnaden för att införa dessa säkerhetsåtgärder är en bråkdel av vad ett dataintrång kan kosta dig – inte bara i pengar, utan även i anseende och förtroende.
Är du redo att stärka ditt bokföringsskydd och ligga steget före cyberhoten? Prenumerera på vårt kostnadsfria nyhetsbrev för expertråd om säkerhet, djupgående guider och insikter från ledare inom ekonomi och cybersäkerhet som formar bokföringsprogrambranschen.


