

15 kirjanpito-ohjelmiston tietoturvavinkkiä tietojen pitämiseksi turvassa

Kirjanpito-ohjelmistosi on sekä suurin voimavarasi että suurin haavoittuvuutesi. Kyberrikolliset kehittävät jatkuvasti taktiikoitaan murtautuakseen kirjanpito-ohjelmistosi suojauksiin ja vaarantaakseen yrityksesi maineen ja tuloksen.
Yksi ainoa tietomurto voi maksaa tuhansia, häiritä toimintaa ja romahduttaa asiakkaiden luottamuksen sekä maineesi.
Sanon tämän kuitenkin tiedottaakseni, en pelotellakseni. Oikeilla turvatoimilla voit suojata tietosi uhilta. Tässä artikkelissa käyn läpi 15 käytännöllistä ja tehokasta vinkkiä, joiden avulla voit tehdä taloustiedoistasi murtovarmat ja päihittää kyberrikolliset.

1. Ota käyttöön vahvat salasanakäytännöt
"Password123" ei enää riitä. Heikot salasanat ovat kuin jättäisit kotiovesi sepposen selälleen. Kyberrikolliset voivat nopeasti hyödyntää niitä päästäkseen käsiksi taloustietoihisi ja vahingoittaakseen niitä.
Miten tämä siis korjataan? Ottamalla käyttöön erittäin vankka salasanakäytäntö. Toimi näin:
- Edellytä salasanoilta vähintään 12 merkin pituutta
- Käytä isoja ja pieniä kirjaimia, numeroita sekä symboleja
- Kiellä yleiset sanat ja helposti arvattavat tiedot, kuten nimet ja syntymäajat
- Pakota salasanan vaihtamiseen 90 päivän välein
- Käytä salasananhallintaohjelmaa monimutkaisten salasanojen luomiseen ja tallentamiseen

Miten Dropbox torjuu heikkoja salasanoja
Dropbox suhtautuu salasanojen turvallisuuteen vakavasti. Se:
- Edellyttää vähintään 8 merkin salasanoja, mutta suosittelee vahvasti pidempiä salasanoja.
- Käyttää zxcvbn-työkalua, avoimen lähdekoodin salasanojen vahvuuden arviointityökalua, auttaakseen käyttäjiä luomaan vahvoja salasanoja.
- Tarjoaa kaksivaiheisen todennuksen lisäsuojaksi.
Jos Dropbox, jolla on miljoonia käyttäjiä, asettaa salasanojen vahvuuden etusijalle, eikö sinunkin pitäisi?
2. Käytä monivaiheista tunnistautumista (MFA)
Vahvat salasanat ovat hyvä alku… Mutta ne eivät takaa täydellistä suojaa. Tässä astuu kuvaan monivaiheinen tunnistautuminen (MFA), salasanasi henkilökohtainen portsari. Vaikka hakkeri murtautuisi salasanaasi, hän ei pääse tilillesi ilman tätä toista vahvistusvaihetta.
Miten MFA toimii:
- Anna käyttäjänimesi ja salasanasi.
- Suorita toissijainen vahvistusvaihe:
- Tekstiviestillä tai todennussovelluksella lähetettävä koodi.
- Biometriset tiedot, kuten sormenjälki tai kasvojentunnistus.
- Fyysinen suojausavain.
Vaikka MFA:n käyttöönotto saattaa vaikuttaa hankalalta, se parantaa tilisi turvallisuutta 99,9 %. Monet kirjanpito-ohjelmistot tarjoavat MFA:n maksutta, joten sen käyttämättä jättäminen on kuin jättäisit tietosi — ja rahasi — alttiiksi.
3. Salaa levossa olevat ja siirrettävät tiedot
Ajattele salausta tietojesi näkymättömänä viittana, joka muuttaa taloustietosi salatuksi viestiksi, jonka vain valtuutetut henkilöt voivat lukea. Tietoturvan kannalta on ratkaisevan tärkeää salata tiedot sekä silloin, kun ne ovat käyttämättöminä tallennettuina (levossa), että silloin, kun ne kulkevat internetin kautta (siirrettäessä).
Uhka: Salaamattomat tiedot ovat kybervarkaille helppo kohde. Olipa kyse tiedonsiirron aikana siepatuista tai tallennustilasta käyttöön saaduista tiedoista, niitä voidaan helposti käyttää tai myydä.
Vaikutukset:
- Arkaluonteisten taloustietojen paljastuminen.
- Kasvanut identiteettivarkauksien ja petosten riski.
- Oikeudelliset seuraukset asiakkaiden tietojen suojaamisen laiminlyönnistä.
Dataa lepotilassa: Tämä on tietoa, joka lojuu tietokoneellasi tai pilvessä. Salaa se seuraavilla tavoilla:
- Koko levyn salaus kaikissa laitteissa
- Salatut pilvitallennuspalvelut
- Kirjanpito-ohjelmiston sisäänrakennetut salausominaisuudet
Datan siirron aikana: Tämä tarkoittaa tietoa, joka on liikkeellä. Suojaa se seuraavilla tavoilla:
- Käytä HTTPS-yhteyttä kaikissa verkkopohjaisissa kirjanpito-ohjelmistoissa
- Käytä turvallisia tiedonsiirtoprotokollia (SFTP tai FTPS), kun siirrät tietoja
- Määritä VPN etäkäyttöä varten
Tarkista, tarjoaako kirjanpito-ohjelmistosi päästä päähän -salauksen. Tämä tarkoittaa, että tietosi salataan siitä hetkestä lähtien, kun ne poistuvat laitteeltasi, siihen asti, kun ne saavuttavat määränpäänsä. Se on tietosuojan kultainen standardi.
QuickBooks Onlinen salaustekniikka
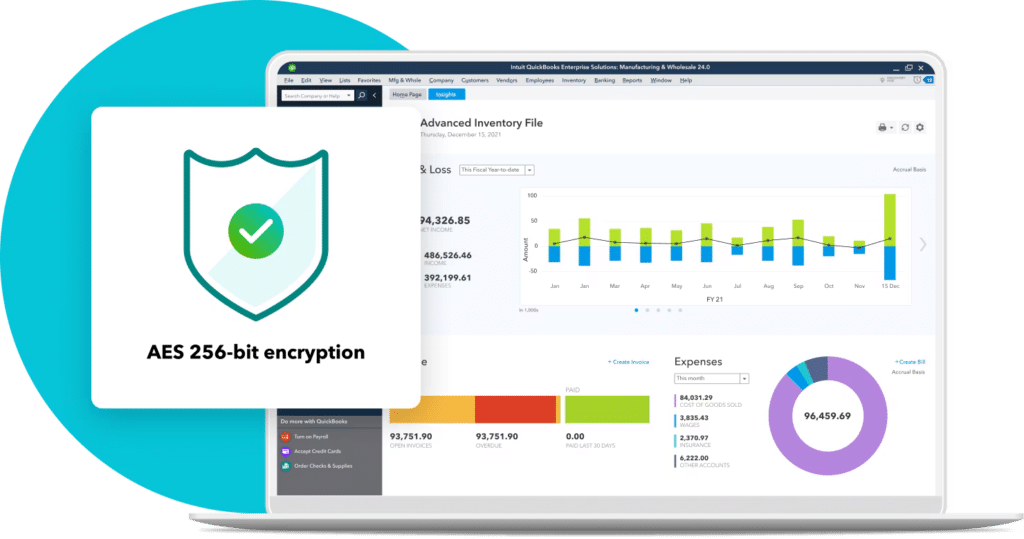
QuickBooks Onlinen taustalla oleva yritys Intuit ei ota salausta kevyesti.
- Se käyttää 128-bittistä SSL-salausta kaikille siirrettäville tiedoille.
- Dataa lepotilassa suojataan useilla suojauskerroksilla, mukaan lukien tallennettujen tietojen 256-bittinen AES-salaus.
- Se salaa jopa omien palvelinkeskustensa välillä siirrettävät tiedot.
Se on kuin Fort Knox, mutta taloustiedoillesi.
4. Säännölliset ohjelmistopäivitykset ja korjaustiedostojen hallinta
Puhutaanpa niistä ärsyttävistä ohjelmistopäivityksistä, joita lykkäät jatkuvasti. Tiedät kyllä, niistä, jotka tuntuvat aina ilmestyvän juuri silloin, kun olet tekemässä jotain tärkeää?
Näissä päivityksissä ei ole kyse vain uusista hienoista ominaisuuksista. Niillä paikataan usein tietoturva-aukkoja, joita hakkerit odottavat pääsevänsä hyödyntämään.
Joten miten pysyt ajan tasalla?
- Jos mahdollista, määritä kirjanpito-ohjelmistosi päivittymään automaattisesti
- Jos tämä ei ole mahdollista, tarkista päivitykset viikoittain ja asenna ne mahdollisimman pian
- Älä unohda käyttöjärjestelmääsi ja muita siihen liittyviä ohjelmistoja
- Seuraa ohjelmistotoimittajasi tietoturvatiedotteita
Varoitus kuitenkin: päivitykset voivat joskus rikkoa asioita. Siksi tarvitset korjaustiedostojen hallintastrategian:
- Testaa päivitykset ensin tuotantoympäristön ulkopuolella
- Varmuuskopioi tietosi ennen päivitysten asentamista
- Ajasta päivitykset työajan ulkopuolelle häiriöiden minimoimiseksi
- Laadi palautussuunnitelma siltä varalta, että jokin menee pieleen
Microsoftin ja WannaCryn kiristyshyökkäys
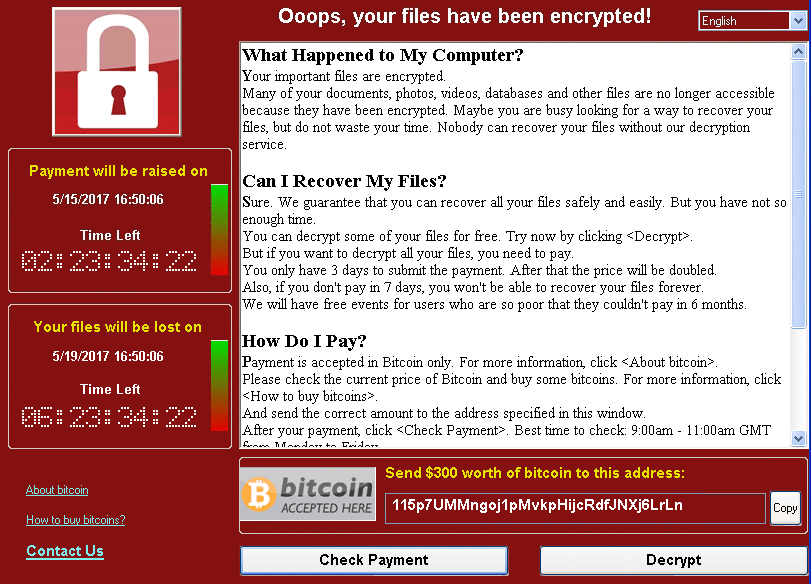
Vuonna 2017 WannaCry (eli WannaCrypt… eli WannaDecryptor) -kiristysohjelmahyökkäys hyödynsi vanhentuneiden Windows-järjestelmien haavoittuvuuksia. Windows-tietokoneen tartuttua haittaohjelma salasi kiintolevyllä olevat tiedostot, jolloin käyttäjät eivät enää päässeet niihin käsiksi. Tämän jälkeen se vaati lunnaiden maksamista bitcoineina tiedostojen salauksen purkamisesta.
Microsoft oli julkaissut haavoittuvuuteen Server Message Block (SMB) -korjaustiedoston jo noin kaksi kuukautta ennen tätä hyökkäystä, ja järjestelmänsä päivittäneet olivat suojassa hyökkäykseltä. Tämä esimerkki korostaa ohjelmistopäivitysten ajan tasalla pitämisen kriittistä merkitystä tietojen suojaamisessa.
5. Työntekijöiden käyttöoikeuksien hallinta ja oikeudet
Puhutaanpa siitä, kuka pääsee näkemään mitäkin kirjanpito-ohjelmistossasi. Kyse ei ole luottamuksesta, vaan järkevästä tietoturvasta.
Ajattele taloustietojasi kuin erittäin turvallista rakennusta. Et antaisi jokaiselle työntekijälle yleisavainta, vai mitä? Sama pätee kirjanpito-ohjelmistoosi.
Näin voit lukita sen:
- Noudata vähimpien oikeuksien periaatetta: Anna työntekijöille käyttöoikeudet vain siihen, mitä he ehdottomasti tarvitsevat työssään
- Määritä roolipohjaiset käyttöoikeudet (RBAC)
- Tarkista ja päivitä nämä oikeudet säännöllisesti
- Ota käyttöön vahva käyttäjätodennus jokaisella tilillä
- Käytä mahdollisuuksien mukaan kertakirjautumista (SSO) käyttöoikeuksien hallintaan useissa järjestelmissä
Kyse ei kuitenkaan ole vain siitä, että käyttöoikeudet määritetään kerran ja unohdetaan. Sinun on pidettävä asiat hallinnassa:
- Poista käyttöoikeudet välittömästi, kun työntekijä lähtee
- Muokkaa oikeuksia, kun henkilön rooli muuttuu
- Tarkista säännöllisesti, kenellä on pääsy mihinkin
Tässä on käytännön esimerkki: Myyntitiimisi tarvitsee todennäköisesti mahdollisuuden syöttää asiakastietoja, mutta tarvitseeko heidän nähdä palkkatietoja? Ei todellakaan. Henkilöstöhallinnon työntekijät tarvitsevat työntekijätietoja, mutta tarvitsevatko he täydet käyttöoikeudet talousraportteihin? Todennäköisesti eivät.
6. Säännölliset tietojen varmuuskopiot
Taloustietojen säännöllinen siistiminen on kuin vakuutus yrityksesi digitaaliselle omaisuudelle.
Kyberhyökkäyksen, luonnonkatastrofin tai inhimillisen virheen sattuessa ajan tasalla olevat varmuuskopiot voivat ratkaista, toivutaanko tilanteesta nopeasti vai seuraako pitkä ja kallis käyttökatko.
Miten siis vältämme tämän painajaismaisen tilanteen?
- Noudata 3–2–1-sääntöä: 3 kopiota tiedoistasi, kahdella erityyppisellä tietovälineellä, joista 1 kopio säilytetään muualla
- Automatisoi varmuuskopiot — älä luota siihen, että joku muistaa tehdä ne
- Salaa varmuuskopiosi (kyllä, palaan taas salaukseen)
- Testaa varmuuskopiosi säännöllisesti varmistaaksesi, että ne todella toimivat
GitLabin tietojen menetys
GitLab kärsi merkittävästä tietojen menetyksestä vuonna 2017 tietokannan replikointiprosessin aikana tapahtuneen vahingossa tehdyn poiston vuoksi. Tämä aiheutti yli 36 tuntia kestäneen käyttökatkon — huono tilanne, mutta se olisi voinut olla pahempikin. Onneksi heidän perusteellisen varmuuskopiointikäytäntönsä ansiosta he pystyivät palauttamaan suurimman osan kadonneista tiedoista.
7. Verkon segmentointi
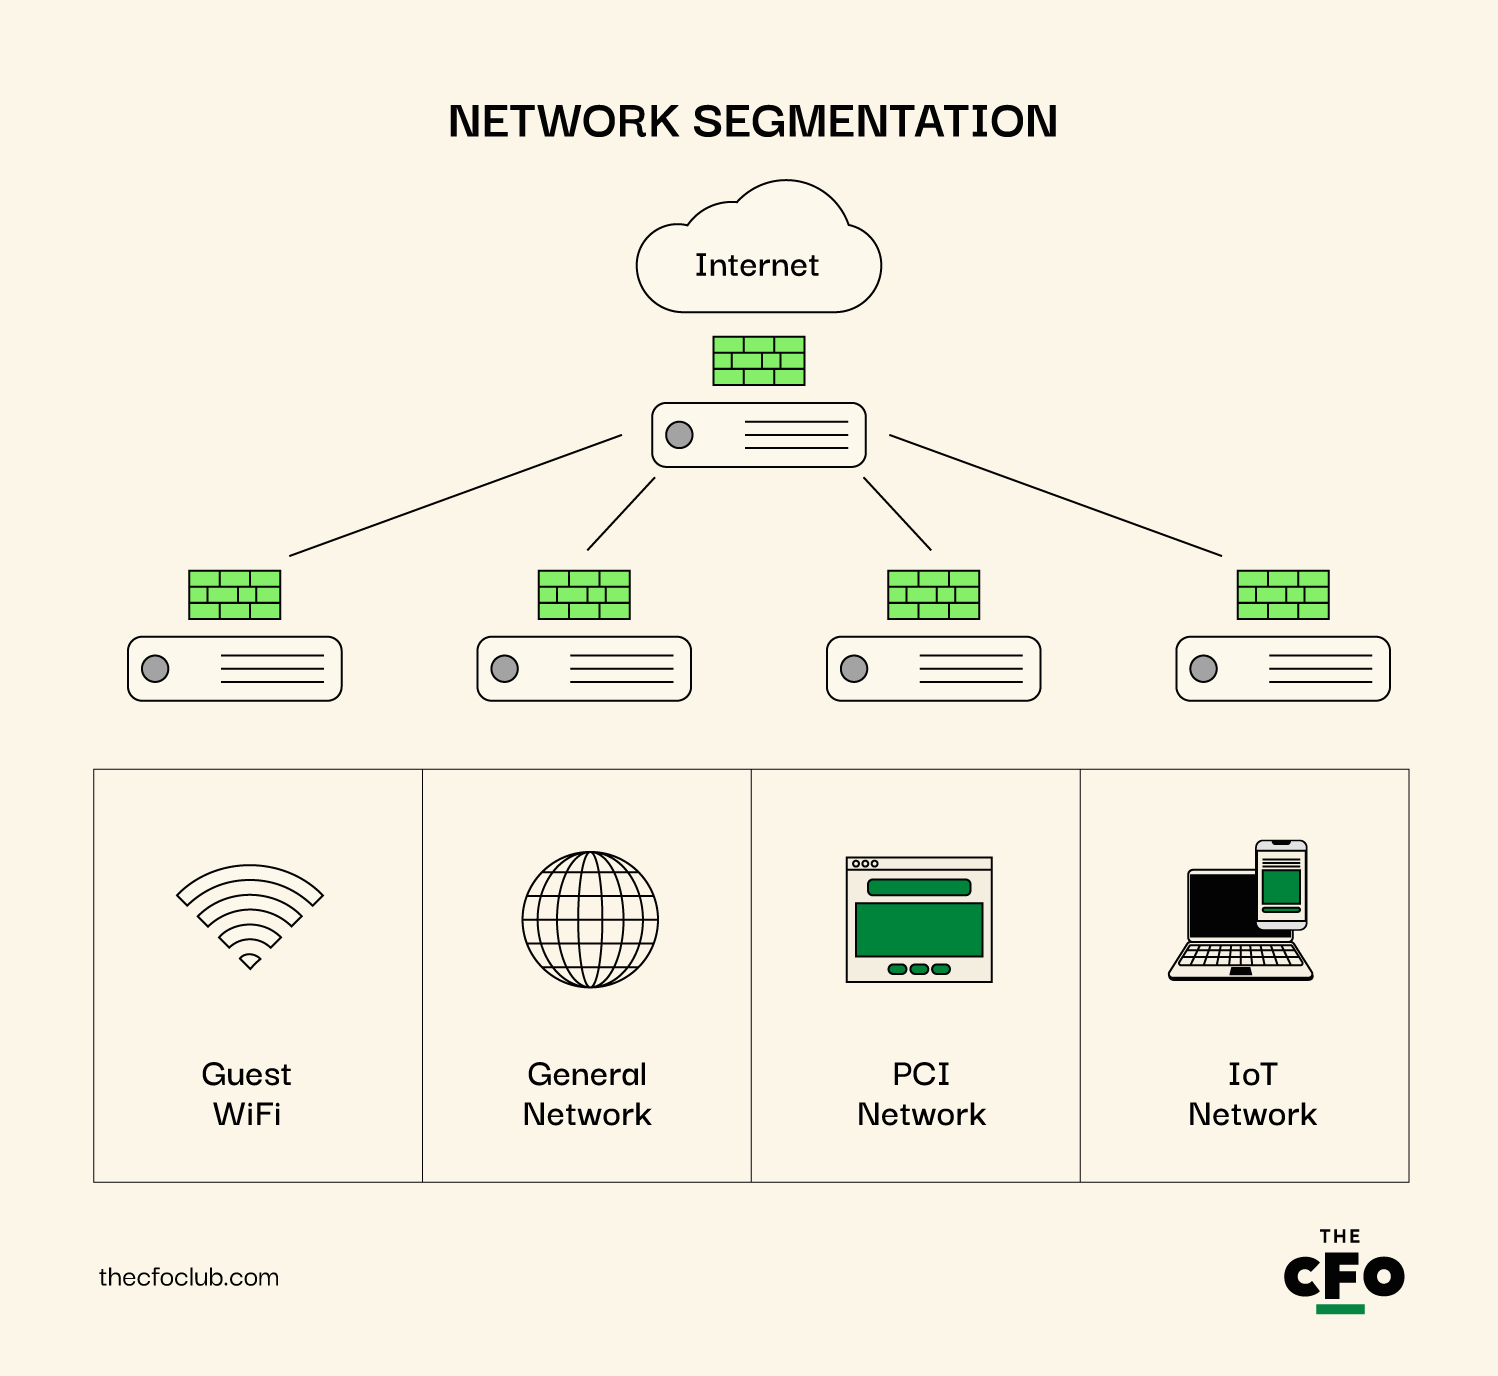
Puhutaanpa jakamisesta ja hallitsemisesta… nimittäin verkostasi. Verkon segmentointi on kuin turvallisten huoneiden rakentamista tietolinnoituksesi sisälle.
Tässä syy, miksi sillä on merkitystä: Jos hakkeri murtautuu verkostosi yhteen osaan, et halua hänen pääsevän vapaasti käsiksi kaikkeen. Se on kuin rajoittaisit tulipalon yhteen huoneeseen sen sijaan, että antaisit sen polttaa koko talon.
Joten miten verkostosi pilkotaan osiin?
- Erota kirjanpitojärjestelmät yleisestä verkostosta
- Käytä virtuaalisia lähiverkkoja (VLAN) loogisten jaottelujen luomiseen
- Määritä palomuurit verkon segmenttien välille
- Ota käyttöön tiukat käyttöoikeuksien hallintatoimet segmenttien välillä
Kyse ei ole vain ulkoisista uhista. Verkon segmentointi suojaa sinua myös organisaation sisäisiltä riskeiltä.
Harkitse seuraavanlaista kokoonpanoa:
- Kirjanpidon segmentti: Vain taloushenkilöstölle ja talousjärjestelmille
- Yleisen liiketoiminnan segmentti: Päivittäisiä toimintoja varten
- Vierailijaverkko: Vierailijoille tai henkilökohtaisille laitteille
- IoT-segmentti: Kaikille älylaitteille, jotka voivat muodostaa tietoturvan heikkoja kohtia
Miten MITRE rajoitti kyberhyökkäyksen mikrosegmentoinnilla
Huhtikuussa 2024 MITRE joutui kyberhyökkäyksen kohteeksi, ja hyökkäys onnistui livahtamaan heidän VPN-verkkojensa ja monivaiheisen tunnistautumisensa ohi. Älykkään verkon segmentointiin perustuvan kokoonpanonsa ansiosta he pystyivät kuitenkin eristämään vaarantuneet alueet nopeasti.
He käyttivät niin sanottua mikrosegmentointia, joka on osa heidän nollaluottamuslähestymistapaansa. Se auttoi merkittävästi katkaisemalla kaiken viestinnän saastuneiden ja puhtaiden järjestelmien välillä. Tämä toimenpide oli ratkaiseva, jotta tietomurto ei päässyt leviämään entisestään.
8. Ota käyttöön tunkeutumisen havaitsemisjärjestelmät (IDS)
Tunkeutumisen havaitsemisjärjestelmät (IDS) ovat kuin kirjanpito-ohjelmistosi huipputeknologiset hälytysjärjestelmät, jotka ilmoittavat epäilyttävästä toiminnasta tai mahdollisista tietomurroista. Ne:
- Havaitsevat mahdolliset uhat reaaliajassa
- Ilmoittavat epäilyttävästä toiminnasta
- Autta vat reagoimaan nopeasti todellisiin tietomurtoihin
- Kirjaavat verkkotoiminnan rikosteknistä analyysiä varten
Kaikki IDS-järjestelmät eivät kuitenkaan ole samanlaisia. Vaihtoehtoja on useita:
- Verkkopohjainen IDS (NIDS): Valvoo koko verkostosi liikennettä
- Isäntäpohjainen IDS (HIDS): Tarkkailee tiettyjen laitteiden epäilyttävää toimintaa
- Allekirjoituspohjainen tunnistus: Etsii tunnettuja haitallisen toiminnan malleja
- Poikkeamapohjainen tunnistus: Ilmoittaa epätavallisesta toiminnasta normaalien mallien perusteella
Varo ajattelemasta IDS-järjestelmiä tietoturvatiiminä: Ne keskittyvät havaitsemiseen, eivät estämiseen. Se on hälytysjärjestelmä, ei oven lukko. Tarvitset molemmat.
9. Suorita säännöllisiä tietoturvatarkastuksia
Ajattele tietoturvatarkastuksia kirjanpito-ohjelmistosi säännöllisinä terveystarkastuksina, jotka auttavat tunnistamaan haavoittuvuudet ennen kuin ne kehittyvät vakaviksi uhkiksi. Näillä tarkastuksilla varmistetaan, että tietoturvatoimesi ovat ajan tasalla ja tehokkaita.
Tässä syitä, miksi tämä on tarpeen:
- Järjestelmän haavoittuvuuksien havaitseminen
- Säännösten noudattamisen varmistaminen
- Muuttuvien uhkien edellä pysyminen
- Tietoturvan parannusten ohjaaminen
Seuraavaksi käydään läpi, mitä tietoturvatarkastuksen tulisi kattaa:
- Käyttöoikeuksien ja käyttäjien oikeuksien tarkastaminen
- Tietojen salaamiskäytäntöjen arviointi
- Verkon tietoturvatoimien arviointi
- Ohjelmistopäivitysten ja korjaustiedostojen hallinnan tarkistaminen
- Varmuuskopiointi- ja palautusmenettelyjen tarkastaminen
- Fyysisten tietoturvatoimien arviointi
Älä tarkasta vain tekniikkaasi. Tarkastele myös prosessejasi. Noudattavatko työntekijät tietoturvakäytäntöjä? Käsitelläänkö arkaluonteisia tietoja asianmukaisesti?
Tiheydellä on merkitystä. Suorita vähintään täydellinen tarkastus kerran vuodessa. Kriittisten järjestelmien, kuten kirjanpito-ohjelmiston, kohdalla tiheämmät tarkastukset ovat kuitenkin järkeviä.
10. Käytä virtuaalisia erillisverkkoja (VPN) etäkäyttöön
Puhutaan työskentelystä... no, missä tahansa. Etätyö on hienoa, mutta siitä voi tulla tietoturvan painajainen, jos et ole varovainen. Tutustu VPN:ään – henkilökohtaiseen suojattuun tunneliisi julkisen Wi-Fi-verkon villissä lännessä.
Tässä syitä, miksi VPN:t ovat välttämättömiä:
- Internet-yhteyden salaaminen
- IP-osoitteen piilottaminen
- Julkisissa verkoissa tapahtuvan salakuuntelun estäminen
- Suojatun pääsyn salliminen yrityksesi verkkoon mistä tahansa
Kaikki VPN:t eivät kuitenkaan ole samanarvoisia. Tässä asioita, joita kannattaa etsiä:
- Vahva salaus (vähintään AES-256)
- Lokitiedotonta käyttöä koskeva käytäntö
- Hätäkatkaisutoiminto
- Monivaiheinen tunnistautuminen
Tässä ihmiset usein tekevät virheen: He käyttävät VPN:iä vain "tärkeisiin" asioihin. Ei näin. Käytä sitä aina etätyöskentelyn aikana. Viattomalta vaikuttava kahvilan Wi-Fi? Se voi olla hakkerin leikkikenttä.
11. Ota käyttöön sähköpostin tietoturvatoimet
Sähköposti on yritysviestinnän elinehto, mutta se on myös hakkereiden suosima metsästysmaasto. On aika muuttaa postilaatikkosi mahdollisesta tietoturvan painajaisesta digitaaliseksi linnoitukseksi.
Tässä syitä, miksi sähköpostin tietoturvasta ei voi tinkiä:
- Kalasteluhyökkäykset alkavat usein epäilyttävästä sähköpostista
- Arkaluonteiset taloustiedot kulkevat usein sähköpostitse
- Haittaohjelmat kulkeutuvat mielellään sähköpostiliitteiden mukana
Kuinka siis suosittelen tekemään sähköposteistasi murtovarmat?
- Käytä tehokkaita roskapostisuodattimia ilmeisten uhkien havaitsemiseen
- Ota sähköpostin salaus käyttöön arkaluonteisia tietoja varten
- Ota käyttöön lähettäjän käytäntökehys (SPF) sähköpostin väärentämisen estämiseksi
- Määritä verkkotunnuspohjainen viestien todennus, raportointi ja vaatimustenmukaisuus (DMARC)
- Käytä suurten tai arkaluonteisten tiedostojen jakamiseen suojattua tiedostonjakopalvelua sähköpostin sijaan
Muista, että sähköpostin tietoturvan heikoin lenkki on usein inhimillinen tekijä. Säännöllinen koulutus tietojenkalasteluyritysten tunnistamisesta ja arkaluonteisten tietojen käsittelystä on ratkaisevan tärkeää. Käytämme NINJIO-palvelua säännöllisissä koulutuksissamme, ja — en olisi koskaan uskonut sanovani tätä kyberturvallisuuden tietopalvelusta — pidän siitä todella paljon.
12. Ota päätelaitteiden suojaus käyttöön
Päätelaitteet, kuten tietokoneet, tabletit ja älypuhelimet, ovat väyliä, joiden kautta käyttäjät ovat vuorovaikutuksessa kirjanpito-ohjelmistosi kanssa. Näiden laitteiden suojaaminen on ratkaisevan tärkeää, koska ne ovat usein kyberhyökkäysten ensimmäisiä kohteita.
Tässä syitä siihen, miksi päätelaitteiden suojaus on tärkeää:
- Estää haittaohjelmat ennen kuin ne voivat tartuttaa verkkosi
- Havaitsee epäilyttävän toiminnan ja reagoi siihen reaaliajassa
- Estää tietojen menetyksen vaarantuneilta laitteilta
- Antaa näkyvyyden kaikkiin järjestelmääsi käyttäviin laitteisiin
Vahvista päätelaitteidesi suojausta noudattamalla tätä prosessia:
- Asenna tehokas haittaohjelmien torjunta- ja virustorjuntaohjelmisto kaikkiin laitteisiin
- Käytä päätelaitteiden havainnointi- ja reagointiratkaisuja (EDR) edistyneeseen suojaukseen
- Ota käyttöön laitehallintakäytännöt (esimerkiksi USB-laitteiden käytön rajoittaminen)
- Ota käyttöön kaikkien päätelaitteiden levyjen täysi salaus
- Pidä kaikki päätelaitteiden ohjelmistot ja käyttöjärjestelmät ajan tasalla
13. Ota käyttöön suojatut API-integraatiot
Suojatut API-integraatiot toimivat kuin hyvin koulutetut diplomaatit: ne varmistavat, että tiedot voivat siirtyä turvallisesti kirjanpito-ohjelmistosi ja muiden järjestelmien välillä ja että vaihdettujen tietojen eheys ja luottamuksellisuus suojataan tiukkojen protokollien avulla.
Tässä syitä siihen, miksi API-tietoturva on ratkaisevan tärkeää:
- APIt voivat tarjota suoran pääsyn arkaluonteisiin taloustietoihin
- Turvattomia API-rajapintoja voidaan käyttää tietomurtoihin
- Monet nykyaikaiset kirjanpitotyönkulut perustuvat vahvasti integraatioihin
- API-haavoittuvuudet voivat vaarantaa useita yhdistettyjä järjestelmiä
Suojaa API-rajapintasi seuraavasti:
- Käytä vahvaa todennusta kaikkeen API-käyttöön (OAuth 2.0 on hyvä lähtökohta)
- Ota käyttöön pyyntömäärien rajoittaminen väärinkäytösten estämiseksi
- Salaa kaikki API-rajapintojen kautta siirrettävät tiedot
- Tarkasta ja päivitä API-käyttöoikeustunnisteet säännöllisesti
- Seuraa API-rajapintojen käyttöä epätavallisten toimintamallien varalta
Ihmiset tekevät usein virheen unohtaessaan käyttämänsä kolmannen osapuolen API-rajapinnat. Myös niihin on kiinnitettävä huomiota!
Miten Xero loistaa API-tietoturvassa
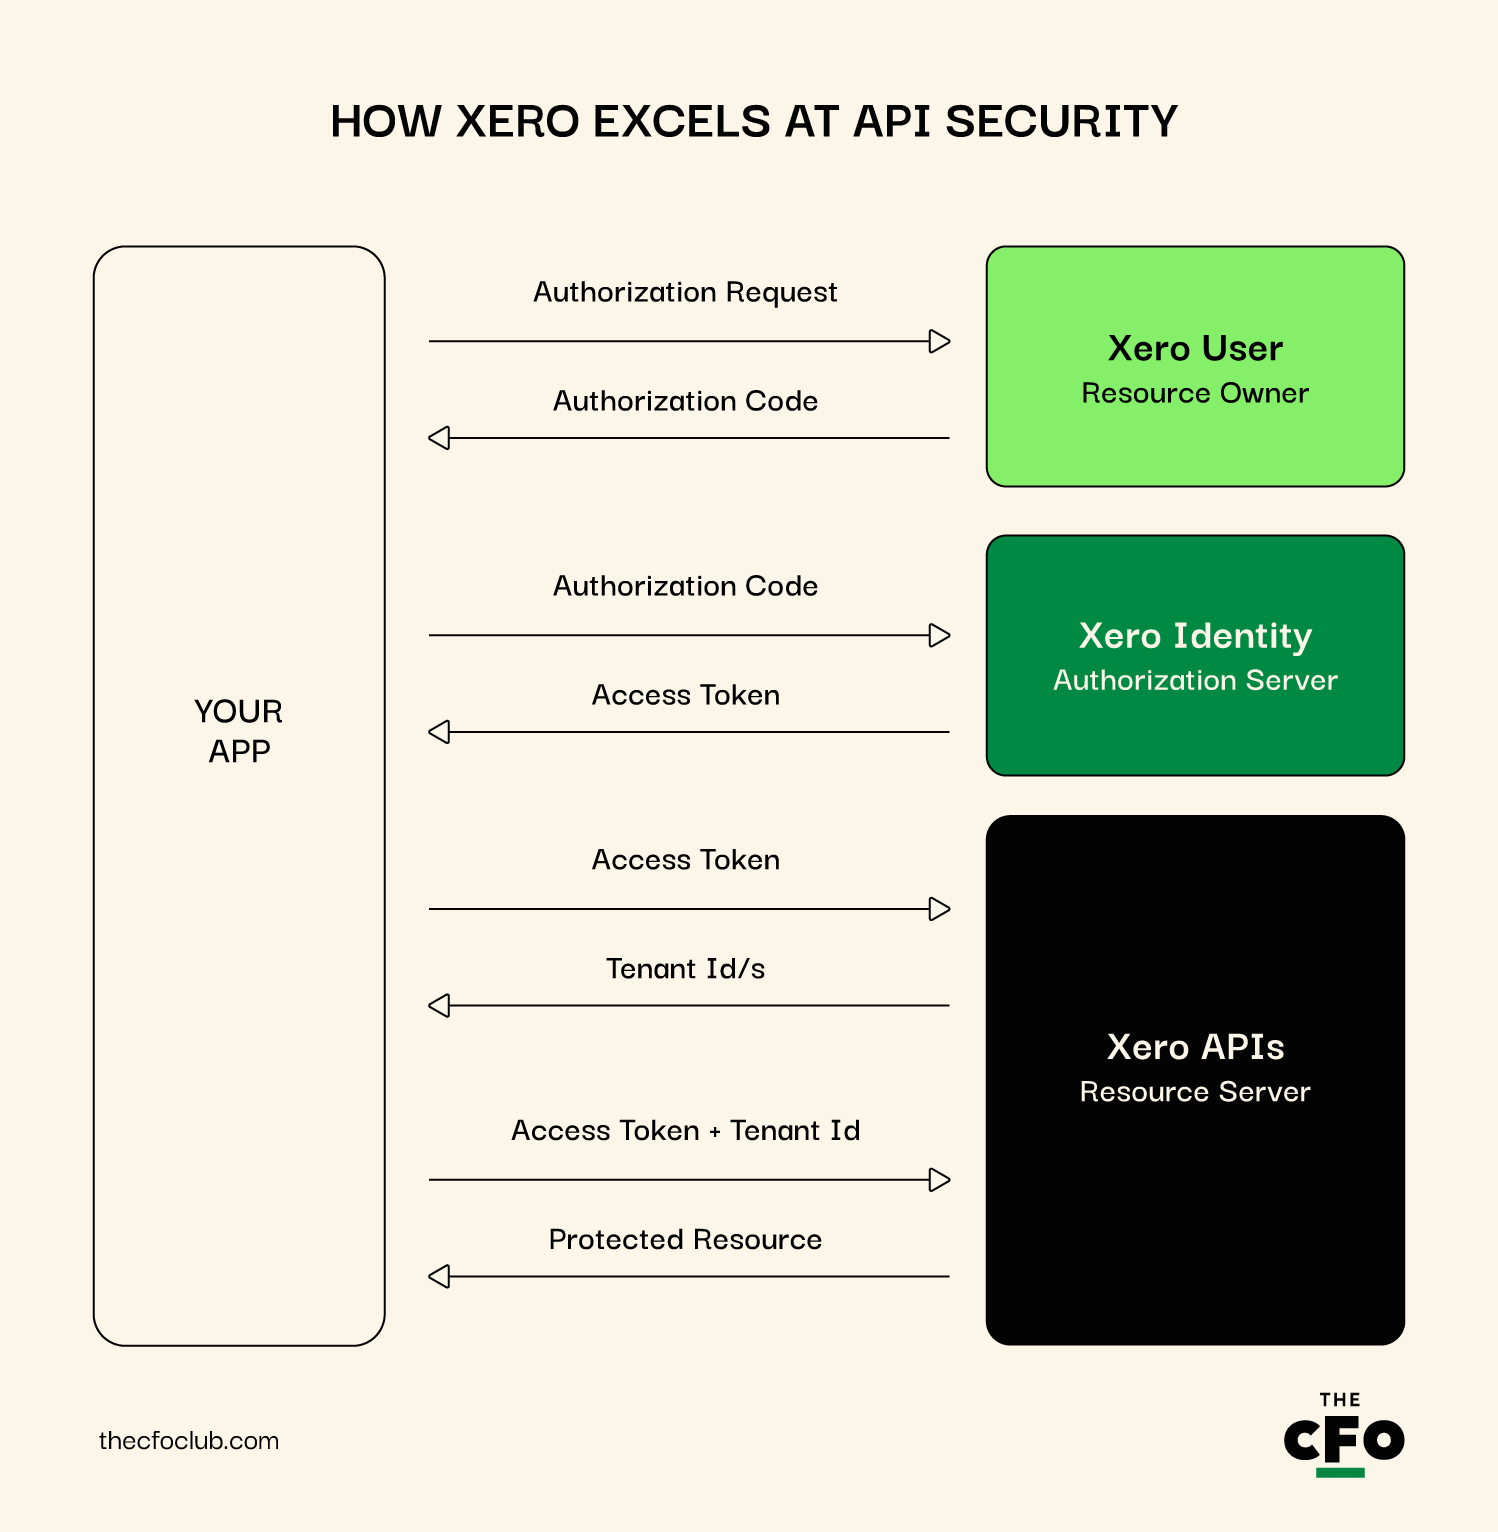
Xeron API-strategiassa vaikuttavaa on rajatun käyttöoikeuden hyödyntäminen. Tämä tarkoittaa, että kun yhdistät sovelluksen Xeroon, voit määrittää tarkasti, mitä tietoja sovellus voi käyttää. Haluatko sovelluksen lukevan laskuja mutta et pääsevän käsiksi pankkitilisi täsmäytykseen? Ei ongelmaa.
Xero käyttää API-todennukseen myös OAuth 2.0:aa, jota pidetään alan standardina. Se tarjoaa kehittäjille yksityiskohtaiset ohjeet tämän toteuttamiseen turvallisesti.
14. Kouluta työntekijöitä kyberturvallisuuden parhaisiin käytäntöihin
Selvä, puhutaan salaisesta aseestasi kyberuhkien torjunnassa: tiimistäsi. Kaikki maailman hienot teknologiat eivät pelasta sinua, jos joku lankeaa tietojenkalasteluhuijaukseen tai käyttää kirjautumiseen salasanaa ”password123”.
Tässä syyt, miksi työntekijöiden koulutus on ratkaisevan tärkeää:
- Inhimillinen erehdys liittyy useimpiin tietomurtoihin
- Kyberuhat kehittyvät jatkuvasti
- Työntekijät ovat ensimmäinen puolustuslinjasi
- Tietoturvatietoinen kulttuuri vahvistaa kokonaispuolustustasi
Jos et halua rekisteröityä NINJIO-palveluun, voit toimia sen sijaan näin:
- Säännölliset koulutustilaisuudet (vähintään neljännesvuosittain)
- Simuloidut tietojenkalasteluhyökkäykset tietoisuuden testaamiseksi
- Selkeät ja helposti seurattavat tietoturvakäytännöt
- Palkinnot mahdollisten uhkien havaitsemisesta ja ilmoittamisesta
- Tee tietoturvasta osa uusien työntekijöiden perehdytystä
Kyberturvallisuuskoulutuksen käsitteleminen kertaluonteisena asiana on virhe. Sen on oltava jatkuvaa ja kehittyvää, aivan kuten kohtaamiesi uhkienkin.
Muista, että tavoitteena ei ole tehdä tiimistäsi vainoharhaista, vaan varovaista ja tietävää. Kannusta kysymään ja luo ympäristö, jossa ihmiset tuntevat olonsa mukavaksi ilmoittaessaan mahdollisista ongelmista.
Miten Wave antaa käyttäjille valmiudet
Wave, ilmainen kirjanpito-ohjelmisto, lähestyy käyttäjien kouluttamista mielenkiintoisella tavalla. Se on luonut alustalleen kattavan ”Tietoturvakeskuksen”. Tämä ei ole vain staattinen vinkkisivu, vaan vuorovaikutteinen resurssi, joka opastaa käyttäjiä tietoturvan parhaissa käytännöissä.
Wave on myös tehnyt tietoturvasta jossain määrin pelillistä. Palvelussa on ”tietoturvapisteet”-ominaisuus, joka arvioi, kuinka hyvin käyttäjät ovat suojanneet tilinsä, ja antaa parannusehdotuksia. Näin tietoturvasta tulee myönteinen ja ennakoiva tehtävä rasittavan velvollisuuden sijaan.
15. Ota käyttöön nollaluottamusarkkitehtuuri
Nollaluottamusarkkitehtuurin käyttöönotto on kuin tarkistaisit jokaisen kotiisi saapuvan henkilön henkilöllisyyden riippumatta siitä, kuinka usein hän on aiemmin käynyt luonasi. Se perustuu periaatteeseen ”älä koskaan luota, varmista aina”, mikä varmistaa, että jokainen verkkoosi tai tietoihisi kohdistuva käyttöpyyntö todennetaan ja valtuutetaan, vaikka se tulisi organisaation sisältä.
Uhka: Perinteiset tietoturvamallit olettavat usein sisäisten käyttäjien olevan luotettavia, mikä voi johtaa tietomurtoihin, jos sisäpiiriläisen tunnukset vaarantuvat tai hän toimii haitallisesti.
Vaikutukset:
- Suurempi altistuminen sisäisille uhille ja tietomurroille.
- Suurempi riski ulkoisille hyökkäyksille, joissa hyödynnetään sisäisiä luottamussuhteita.
- Tietomurtojen rajoittamisen vaikeus niiden tapahduttua laajojen käyttöoikeuksien vuoksi.
Ennaltaehkäisy:
- Varmista kaikki käyttöpyynnöt: Ota käyttöön tietoturvatoimet, jotka todentavat ja valtuuttavat jokaisen käyttöpyynnön sen lähteestä riippumatta.
- Käytä monivaiheista tunnistautumista (MFA): Varmista, että MFA vaaditaan kaikilta arkaluonteisia järjestelmiä ja tietoja käyttäviltä käyttäjiltä.
- Ota käyttöön vähimpien oikeuksien periaate: Myönnä käyttäjille heidän tehtäviensä edellyttämä vähimmäistason käyttöoikeus.
- Jatkuva valvonta ja lokitus: Pidä yksityiskohtaisia lokeja kaikesta verkkotoiminnasta ja tarkista ne säännöllisesti mahdollisten tietoturvauhkien havaitsemiseksi.
Googlen BeyondCorp-malli
Google on ottanut käyttöön BeyondCorp-nimisen nollaluottamukseen perustuvan tietoturvamallin, jonka ansiosta työntekijät voivat työskennellä turvallisemmin lähes mistä tahansa ilman perinteisen VPN:n tarvetta.
Tämä malli perustuu käyttöoikeuksien myöntämisessä laitteen ja käyttäjän tunnistetietoihin verkkokehän sijaan, mikä parantaa merkittävästi Googlen kykyä suojata tietojaan ja järjestelmiään sekä ulkoisilta että sisäisiltä uhilta.
Muita varottavia uhkia
Tässä on vielä joitakin muita uhkia, joita kannattaa pitää silmällä.
- Liiketoimien ja tarkastusketjun eheys: Taloudellisten liiketoimien, verolaskelmien tai tarkastuslokien muuttaminen varojen kavaltamiseksi, verojen välttämiseksi tai petollisen toiminnan peittelemiseksi.
- Petosjärjestelyt: Väärennettyjen laskujen lisääminen ja luvattomat palkanmaksujen muutokset, kuten haamutyöntekijöiden lisääminen, maksujen ohjaamiseksi muualle tai kulujen paisuttamiseksi.
- Teknologian hyödyntäminen hyökkäyksissä: Pilvitallennuksen haavoittuvuuksien hyödyntäminen, rajapintojen väärinkäyttö ja IoT-laitteiden tietoturva-aukkojen hyödyntäminen arkaluonteisten tietojen käyttämiseksi tai manipuloimiseksi.
- Edistyneet manipulointitekniikat: Syväväärennösten käyttäminen kehittyneisiin tietojenkalasteluhyökkäyksiin, tunnistetietojen keräämiseen ja sosiaaliseen manipulointiin kirjautumistietojen tai arkaluonteisten tietojen varastamiseksi.
- Sisäiset tietoturvariskit: Arkaluonteisiin tietoihin pääsevien työntekijöiden aiheuttamat sisäpiiriuhat, jotka voivat johtaa tietovuotoihin tai sabotaasiin.
Mitä jos en pysty toteuttamaan näitä vinkkejä?
Tuntuuko tilanne ylivoimaiselta? Älä huoli, et ole yksin. Vahvojen tietoturvatoimien käyttöönotto voi olla haastavaa erityisesti pienille yrityksille tai yrityksille, joilla ei ole omaa IT-henkilöstöä. Voit toimia näin:
- Keskustele toimittajasi kanssa: Varaa tietoturvapuhelu ja kysy sisäänrakennetuista ominaisuuksista sekä lisätoimenpiteistä.
- Nimeä yhteyshenkilö: Pyydä omaa tietoturvayhteyshenkilöä, joka ymmärtää tarpeesi ja mahdollistaa nopean viestinnän hätätilanteissa.
- Luo suunnitelma: Laadi tarpeisiisi mukautettu tietoturvan etenemissuunnitelma, jossa määritellään prioriteetit ja aikataulut. Selkeytä vastuut: mistä toimittajasi huolehtii ja mitä sinä hallinnoit.
- Harkitse hallinnoituja palveluja: Tutustu toimittajan tarjoamiin tai kolmannen osapuolen tietoturvapalveluihin. Arvioi kustannuksia suhteessa mahdollisen tietoturvaloukkauksen riskiin.
- Pysy ajan tasalla: Tilaa tietoturvapäivitykset, osallistu webinaareihin ja liity käyttäjäfoorumeille oppiaksesi muilta samankaltaisten haasteiden kanssa työskenteleviltä.
Aloita siitä, mitä pystyt hallitsemaan, ja kehitä toimintaasi vähitellen. Toimittajasi pitäisi olla kumppanisi tällä matkalla.
Lopputulos: taloustietojesi tietoturvasta ei voi tinkiä
Teknologian kehittyessä myös kyberuhat muuttuvat yhä kehittyneemmiksi, erityisesti ChatGPT:n riskien yleistyessä. Kirjanpito-ohjelmistosi suojaaminen on yrityksesi terveyden ja eheyden kannalta välttämätöntä.
Tietoturva on jatkuva prosessi, ei kertaluonteinen korjaus. Olitpa sitten omaa kirjanpitoasi hoitava pienyrittäjä tai suurta talousosastoa johtava talousjohtaja, periaatteet pysyvät samoina: valppaus, koulutus ja toimeenpano ovat suojasi kyberuhkia vastaan.
Muista, että näiden tietoturvatoimien käyttöönoton kustannukset ovat vain murto-osa siitä, mitä tietomurto voisi sinulle maksaa – ei ainoastaan rahassa, vaan myös maineessa ja luottamuksessa.
Oletko valmis vahvistamaan kirjanpitosi suojauksia ja pysymään kyberuhkien edellä? Tilaa ilmainen uutiskirjeemme, niin saat asiantuntijoiden tietoturvaneuvoja, perusteellisia oppaita ja näkemyksiä rahoituksen ja kyberturvallisuuden johtajilta, jotka muovaavat kirjanpito-ohjelmistojen toimialaa.



