

Juntamente com o software de resgate, o maior risco de cibersegurança para empresas com menos de 500 milhões de dólares são os burlões, sendo que grande parte desse perigo visa as Contas a Pagar (AP) através de fraude nos pagamentos.
Mas tenho boas notícias. Atualmente, as técnicas de prevenção de fraude que funcionam melhor contra redes criminosas externas e colaboradores internos ardilosos são, na sua maioria, as mesmas. Vou apresentar as melhores formas de o fazer, começando por algum contexto necessário antes de passar às estratégias e táticas que manterão os fundos da sua empresa seguros.
Uma breve história dos controlos financeiros
Desde o início do comércio, as pessoas têm enganado-se umas às outras. A disseminação da contabilidade de partidas dobradas, da contabilidade forense e dos regulamentos comerciais ajudam a contar a mesma história humana: haverá sempre pessoas que roubam tudo o que não estiver preso ao chão.
Ao longo do último século, os livros contabilísticos tornaram-se extremamente complexos, impulsionados pela tecnologia, pela globalização e por um panorama jurídico mais complicado. À medida que a complexidade aumentou, também aumentaram os métodos utilizados por funcionários sem escrúpulos para roubar dinheiro. Os círculos contabilísticos e os organismos reguladores associados responderam desenvolvendo controlos internos, que ganharam força na década de 60 e se tornaram agora um aspeto fundamental de uma empresa bem gerida.
Nos últimos 15 anos, as ameaças externas cresceram dramaticamente. O aumento da sofisticação criminosa, a importância crescente da tecnologia empresarial e a transição para pagamentos eletrónicos rápidos contribuíram para o crescente sucesso global de burlas, resgates e roubos contra empresas.
A chamada veio de dentro de casa
A forma mais eficaz de prevenir estas novas ameaças externas é reforçar a supervisão dos seus funcionários porque, acredite, a sua maior ameaça vem “de dentro de casa”.
“Está a dizer-me que não se pode confiar nos meus funcionários?”
Não — nem sempre e não intencionalmente.
Antes, o risco de fraude nos pagamentos resultava sobretudo de uma combinação de oportunidade, necessidade e acesso por parte dos funcionários. Um funcionário com acesso aos fundos da empresa sente-se tentado a aproveitar-se da situação, especialmente se isso resolver um grande problema para si. Depois, defrauda a empresa e, se não for apanhado, isso torna-se frequentemente um hábito do qual não consegue libertar-se.
O crescimento da fraude externa acrescenta outro fator: a suscetibilidade dos seus funcionários bem-intencionados a serem enganados. “Piratear” não é uma espécie de magia tecnológica que consegue retirar dinheiro de uma conta bancária; apenas dá a um burlão já mal-intencionado acesso, enganando pessoas ou sistemas.
Embora possa formar os funcionários para estarem mais atentos aos ataques, alargar o controlo financeiro ao seu trabalho e aos seus sistemas é uma das melhores formas de combater a fraude, independentemente da sua origem.
Estratégias gerais
À medida que as tendências de fraude evoluem, os controlos tradicionais e internos convergiram em três estratégias principais para combater a fraude nos pagamentos.
Tal como acontece com qualquer investimento, comece sempre por uma sólida gestão de riscos: quais são as ameaças mais prováveis e mais prejudiciais para a sua empresa?
1. Reduza os pontos únicos de falha
Esta é a versão de engenharia do nosso velho conhecido, a Segregação de Funções (SoD), que estende o conceito para além das pessoas, visando também os sistemas e as ferramentas. Considere o caso clássico da SoD: se um único funcionário puder desembolsar fundos e editar lançamentos no razão geral, isso é perigoso; esse funcionário representa um Ponto Único de Falha para a fraude nos pagamentos. Afinal, bastaria que uma única coisa falhasse (essa pessoa e a sua ética) para que a fraude fosse bem-sucedida.
Com as ameaças modernas, tudo o que se fizer passar por essa pessoa também constitui um Ponto Único de Falha: a sua palavra-passe, o computador portátil ou até uma tomada de controlo do seu e-mail.
Elimine os Pontos Únicos de Falha partilhando-os entre uma equipa e acrescentando etapas.
Esta disciplina é profunda. Nas táticas apresentadas mais adiante neste artigo, abordarei alguns dos Pontos de Falha mais comuns e a forma de os resolver.
2. Reduza a exposição
Existem dois componentes principais para reduzir a sua exposição à fraude nos pagamentos: visar as fontes e visar o potencial impacto.
Abordar a origem das ameaças funciona reduzindo a probabilidade de a ameaça ocorrer; minimizar o impacto reduz a potencial perda caso ela ocorra.
Considere dois exemplos clássicos do controlo da fraude: os limites de aprovação reduzem a perda potencial resultante de despesas fraudulentas (impacto) e o princípio do menor privilégio reduz a probabilidade de fraude ao limitar o número de pessoas que poderiam iniciá-la (fontes).
A indústria da cibersegurança tem uma ideia relacionada chamada superfície de ataque, que é normalmente utilizada para descrever sistemas. É uma combinação do grau de vulnerabilidade de um sistema e do número de elementos que se podem ligar a ele e, consequentemente, atacá-lo. As equipas de cibersegurança têm normalmente a melhor perceção de como os sistemas são tipicamente atacados; o desafio costuma estar em relacionar esta ideia com perdas financeiras reais. O progresso nesse domínio acelerou na última década.
Na minha experiência, implementar esta estratégia é frequentemente a oportunidade mais fácil para a maioria das organizações melhorar a sua segurança. A maioria das burlas envolve pelo menos cinco etapas, e os autores da fraude precisam de ser bem-sucedidos em todas para ganhar; para os impedir, só precisa de os travar numa dessas etapas. Para cada etapa de um cenário de fraude potencial, pense em formas de reduzir as fontes e o impacto. Normalmente, existem várias oportunidades ao longo de todas as etapas do processo que são gratuitas (ou quase).
O sucesso desta estratégia exige rigor (na descoberta e documentação dos processos) e criatividade (na conceção de soluções). O exercício presta-se a uma atividade de formação de equipas orientada e, frequentemente, também resulta em ganhos de eficiência.
3. Criar alertas acionáveis
Incluir avisos e indicadores nos processos e sistemas pode travar a fraude antes que seja demasiado tarde. De certa forma, este é o truque mais antigo do manual: a contabilidade de partidas dobradas, a correspondência tripla e a maioria dos sistemas GAAP utilizam mecanismos independentes de manutenção de registos para revelar problemas.
Esta abordagem provocou transformações monumentais em muitas outras indústrias ao longo do último século — desde a revolução industrial da Toyota até à gestão moderna de produtos — com as empresas tecnológicas na vanguarda, a defenderem esta abordagem nos últimos 15 anos. Com base na minha experiência e na confirmação por parte de especialistas de referência em finanças, esta abordagem só agora começou a generalizar-se. Nos últimos 5 anos, muitas empresas mais pequenas adotaram a gestão por métricas e, normalmente, atribuem ao CFO a liderança dessa transformação. Que sorte a sua.
Mas proceda com ponderação: as métricas, os painéis e os alertas também têm um lado obscuro. No mundo empresarial atual, os dados abundam. Os KPI, os SLA e o estado vêm pré-configurados em atraentes painéis, prontos a utilizar. Mas, se a métrica ou o alerta não conduzir a uma ação direta (ou, pior ainda, conduzir à ação errada), é pior do que inútil.
Isto acontece de duas formas. Primeiro, se existirem demasiados falsos alertas, as equipas ficarão dessensibilizadas e irão ignorá-los.
Segundo, algumas pessoas escolhem métricas que não conduzem a uma ação direta. Estas são frequentemente chamadas métricas de vaidade e, no pior dos casos, podem criar uma falsa sensação de segurança, distraindo dos problemas reais. Como dizem os advogados...
Ao criar alertas, escolha eventos que possam indicar um problema real. Uma regra prática consiste em acompanhar métricas e emitir alertas sobre elas apenas se todas as partes interessadas concordarem que o risco justifica o tempo necessário para o analisar.
Have an account? Log In
Táticas para prevenir a fraude em pagamentos
Embora os controlos internos convencionais comprovados continuem a ter um valor enorme, alguns podem ser proibitivos para todas as organizações, exceto as maiores. Verifiquei que os seguintes mecanismos são especialmente eficazes para travar a fraude moderna em organizações mais pequenas, muitas vezes com um esforço surpreendentemente reduzido. Estes controlos estão aproximadamente hierarquizados por prioridade, mas o valor e o esforço variarão bastante entre empresas.
1. Segmentar contas
Estratégia: reduzir a exposição
Esta é uma prática fundamental, mas continua a ser pouco utilizada por empresas em crescimento. Isolar as contas bancárias destinadas a pagamentos pode evitar perdas extremas. Mantenha uma conta dedicada a pagamentos pontuais, outra conta para despesas mensais previsíveis e uma conta de tesouraria para os restantes fundos.
Mantenha um saldo baixo na conta previsível, disponibilize manualmente fundos na conta de pagamentos pontuais e nunca efetue pagamentos a partir da conta de tesouraria. Qualquer fraude que atinja uma das contas de pagamentos resultará em perdas nominais ou falhará completamente.
Este controlo pode ser facilitado com plataformas de automatização de AP.
2. Registo numa agência de crédito empresarial
Estratégia: Reduzir a exposição
Esta é fácil e aborda um tipo diferente de fraude: o roubo de identidade da sua empresa. Pode ser obtido crédito fraudulento em nome da sua empresa e resolver a situação pode ser uma tarefa árdua. Efetuar primeiro o registo junto de agências de crédito empresarial pode dificultar bastante que os criminosos tirem partido de si desta forma.
3. Deixar de usar o e-mail
Estratégia: Reduzir os pontos únicos de falha
O e-mail permite uma enorme quantidade de fraude e crime. Não é de admirar, uma vez que muitas organizações fazem praticamente tudo através dele. Se esta descrição se aplica à sua empresa, o e-mail é provavelmente um ponto único de falha para si: se um fraudador conseguir entrar no seu e-mail, poderá causar muitos danos enquanto encobre os seus rastos.
Resolver isto é fácil: utilize apenas sistemas dedicados para realizar atividades de alto risco.
4. Início de sessão único e autenticação multifator
Estratégia: Reduzir os pontos únicos de falha
Esta é um pouco técnica, mas vale muito a pena. A melhor forma de gerir palavras-passe, a federação, elimina um enorme número de pontos únicos de falha relacionados com a personificação criminosa nos seus sistemas. O que pretende é um sistema central moderno que funcione como fornecedor de identidade para os seus colaboradores; depois, irá indicar a cada sistema que utiliza que deve confiar nesse fornecedor. Os trabalhadores iniciam sessão no fornecedor de identidade e, em seguida, tudo o resto estabelece ligação automaticamente.
Como referi, é uma solução técnica, pelo que a sua equipa de TI terá de criar as ligações.
As palavras-passe são um ponto de falha comum, pelo que exigir uma autenticação multifator forte (MFA) elimina esse risco. Qualquer fornecedor de federação digno desse nome também recomendará vivamente que a exija.
5. Sistemas-isca
Estratégia: Alertas acionáveis
Os sistemas-isca (por vezes chamados tokens canário) são uma abordagem que lhe indica se um cibercriminoso conseguiu ultrapassar todas as suas proteções e aceder a algo que não deveria. Os sistemas-isca são chamarizes que enviam alertas automáticos quando são utilizados. São mais comuns no setor tecnológico, mas também podem ser criados para dados de pagamento. Isto pode funcionar especialmente bem com plataformas financeiras automatizadas, que menciono na tática n.º 10.
Os sistemas-isca tecnológicos são fáceis e gratuitos de configurar.
6. Recorrer a um serviço externo
Estratégia: Reduzir os pontos únicos de falha
Utilizar um fornecedor não só é frequentemente mais barato do que prestar o serviço internamente, como também é mais resiliente. A subcontratação pode eliminar muitos pontos únicos de falha ao distribuir as necessidades da sua empresa por uma equipa e um sistema maiores.
Muitas empresas concluem que um serviço de contas a pagar se torna a opção mais barata quando as contas a pagar ocupam metade do tempo de um colaborador. Uma vez que esta estimativa ignora o custo da fraude, recomendo frequentemente que as empresas considerem esta opção muito antes desse ponto. Algumas plataformas de automatização podem permitir que uma equipa financeira aumente o seu volume 100 vezes sem contratar mais pessoal nem perder o controlo.
Subcontratar os seus sistemas de TI a uma plataforma na Internet pode ser outra excelente forma de eliminar pontos únicos de falha. Estas plataformas farão provavelmente um trabalho muito melhor e mais consistente na encriptação, na identificação de malware e vulnerabilidades, na resistência a violações de dados e na prevenção de phishing do que aquilo que provavelmente teria capacidade para fazer internamente.
Isto só funciona se a solução de subcontratação tiver poucos ou nenhuns pontos únicos de falha. Muitos prestadores externos de serviços financeiros disponibilizam um contabilista dedicado e a tempo parcial, responsável por tudo, que trabalha nos seus sistemas e executa os seus processos — não é uma boa opção se pretende reduzir o risco. Do mesmo modo, um número considerável de plataformas na Internet continua a desenvolver-se com os mesmos designs frágeis utilizados em 2006, acrescenta palavras da moda relacionadas com a nuvem ao seu marketing e espera que ninguém veja o que está por baixo do capô. Escusado será dizer que nenhuma destas opções oferece benefícios de segurança.
7. Cartões virtuais
Estratégia: Reduzir a exposição
Utilizar um fornecedor de cartões virtuais permite um controlo detalhado sobre quem paga e quanto pode pagar a essa pessoa ou entidade. Já abordei os cartões virtuais no meu artigo que explica como proteger os pagamentos B2B. A maioria das plataformas automatizadas de contas a pagar disponibiliza cartões virtuais.
8. Validação de fornecedores e correspondência de 3 vias
Estratégia: reduzir a exposição
Restringir os pagamentos a uma lista de fornecedores autorizados, validar as informações de pagamento e fazer corresponder as faturas às ordens de compra pode ajudar a eliminar grande parte da fraude menos sofisticada. Muitos fornecedores disponibilizam correspondências com uma lista de fornecedores verificados; esta solução pode ser surpreendentemente barata.
9. Pagamento positivo
More Articles
Estratégia: reduzir a exposição
Esta funcionalidade permite-lhe enviar mensalmente ao seu banco uma lista de ordens de compra autorizadas. O banco bloqueia então os pagamentos ACH e por cheque que não correspondam à lista e notifica a empresa quando tal acontece. Há 20 anos, este mecanismo ganhou a reputação de exigir muito trabalho, mas, desde então, muitas soluções eliminaram a maioria das dificuldades.
10. Finanças automatizadas
Estratégia: alertas acionáveis e redução dos pontos únicos de falha
Uma plataforma financeira automatizada pode permitir-lhe controlar, com um nível de detalhe muito elevado, a forma como o dinheiro circula na sua organização, utilizando uma fração da equipa. Pode ser extremamente valiosa, mas a transição é frequentemente dispendiosa. Considere:
- Pagamentos automáticos a fornecedores regulares de longa duração. Normalmente, pode configurar os dados de pagamento no registo do fornecedor.
- Faturação automática e cobrança de valores em atraso
- Transferências automatizadas e contas a receber
- Alertas relativos a transações e saldos inesperados
- Processamento automático de correspondência de faturas com base em 3 vias ou 2 vias
- Deteção de anomalias através de IA (informações abaixo)
Algumas plataformas alertam-no de forma quase mágica para transações de risco, com base nas ameaças atuais do setor e no que é normal na atividade do razão geral da sua empresa. O meu conselho? Se pretende escolher um produto devido à sua funcionalidade de deteção de anomalias, experimente-o primeiro. Os produtos de IA são sempre caixas negras, pelo que não é possível medir objetivamente a sua qualidade. A eficácia dos produtos de caixa negra também tende a diminuir ao longo dos anos, à medida que as ameaças e as condições evoluem.
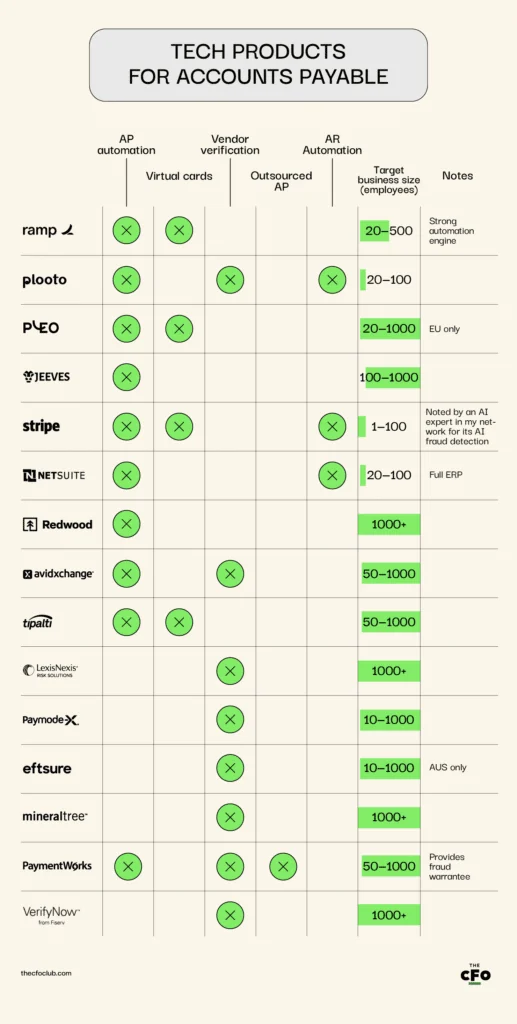
Produtos tecnológicos para contas a pagar
Esta é uma seleção de plataformas de AP novas e consolidadas com funcionalidades que mencionei neste artigo. Os bancos também disponibilizam serviços de AP subcontratados e de AR subcontratados (frequentemente faturados como processamento de remessas), normalmente com a marca branca de um fornecedor especializado.
A fraude pode ser evitada
Pode eliminar grande parte dos danos causados pelo crime na Internet através da implementação de controlos internos sólidos sobre as contas a pagar. Embora as ameaças externas tenham aumentado exponencialmente na última década, as ferramentas para as detetar e prevenir também evoluíram (uma das vantagens das aplicações de pagamento móvel é ajudarem neste aspeto).
Para obter mais dicas para profissionais de finanças, incluindo informações sobre como manter a sua empresa protegida contra ameaças online, subscreva hoje o boletim informativo do The CFO Club.
Gostaria muito de saber a sua opinião: que controlos foram mais eficazes na prevenção da fraude? Já implementou algum destes? Diga-me nos comentários ou nas redes sociais.