

Utan separering av arbetsuppgifter eldar du upp pengar: komplett guide

Separation av arbetsuppgifter innebär att viktiga ansvarsområden delas mellan två eller flera personer för att förhindra misstag, bedrägerier eller missbruk. Du ser detta överallt, från militära operationer till teknikföretag, eftersom krav på att flera personer ska genomföra kritiska åtgärder gör saker säkrare och mer korrekta.
För teknikföretag är detta tillvägagångssätt avgörande för att skydda tillgångar, känsliga data och verksamheten mot både interna och externa hot. Så här fungerar separation av arbetsuppgifter och därför bör du bry dig om det.
Vad är separation av arbetsuppgifter?
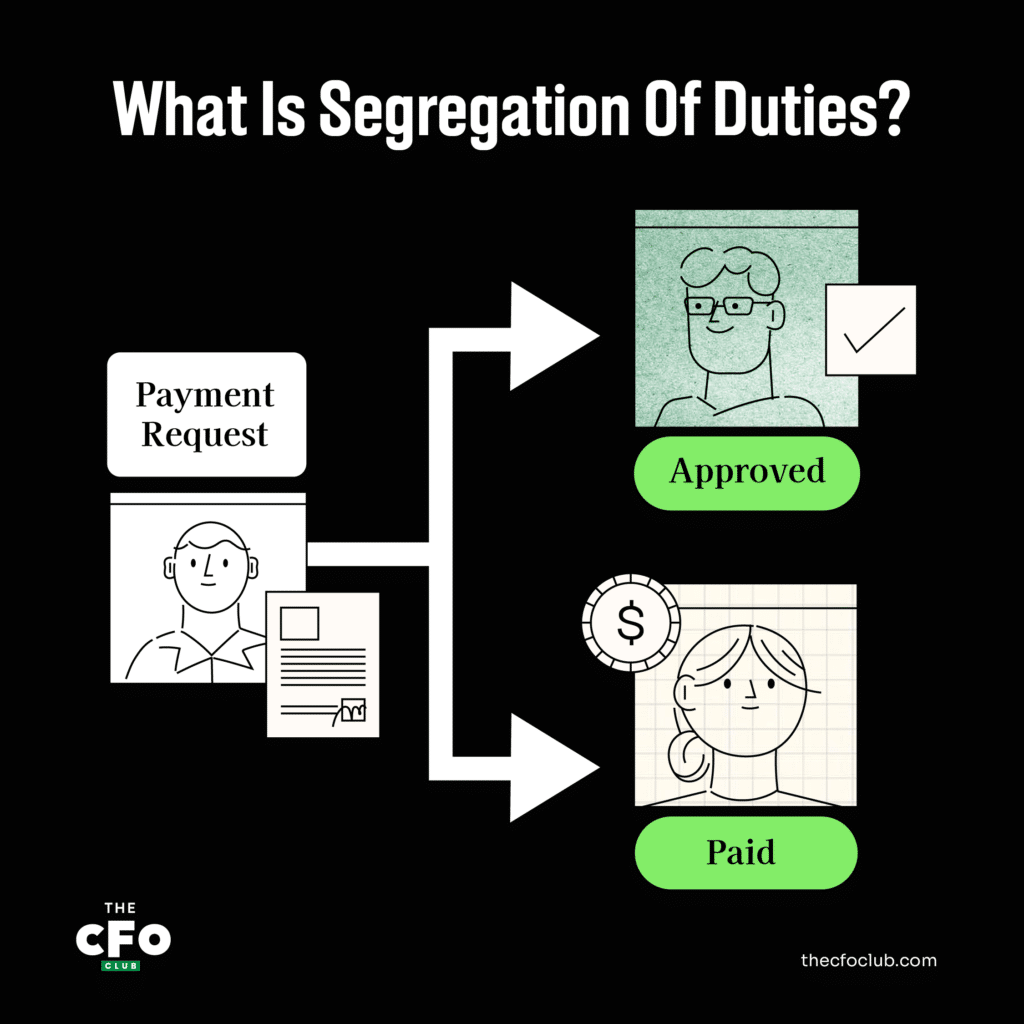
Separation av arbetsuppgifter (SoD) är en intern kontroll som säkerställer att minst 2 personer gemensamt ansvarar för en viss uppgift. Den genomförs vanligtvis genom att tilldela 2 eller fler personer separata delar av en specifik uppgift.

En CFO kan till exempel besluta att delegera löneredovisningen till anställd A, men låta anställd B godkänna själva löneutbetalningen.
Syftet är att minska risken för bedrägerier och mänskliga fel genom att säkerställa att ingen enskild person eller enhet har full kontroll över någon viktig process. Separation av arbetsuppgifter kallas också åtskillnad av arbetsuppgifter – termerna kan användas omväxlande.
Generellt sett finns det 4 huvudsakliga roller eller typer av aktiviteter som helst bör separeras. Det innebär att ingen enskild person eller enhet bör ansvara för alla dessa 4 aktiviteter; i ett idealiskt scenario bör varje aktivitet hanteras självständigt. Dessa kategorier är:
Auktorisering eller godkännande (AUT)
Den person som auktoriserar en transaktion, beställning eller betydande intern åtgärd och/eller den person som godkänner åtgärden.
Förvaltning av tillgångar (CUS)
Den person som ansvarar för att förvalta tillgångar, såsom lager eller en fysisk check från en kund.
Registrering av transaktioner (REC)
Den person som registrerar transaktioner i ett bokföringssystem eller annat internt register.
Avstämning/kontroll/verifiering (VER)
Den person som stämmer av bankkonton, fysiska lagernivåer och liknande.
SoD-protokoll är relevanta i hela organisationen, men de viktigaste tillämpningsområdena är riskhantering och redovisning. Dessa protokoll gäller lika mycket i företag, ideella organisationer och myndigheter.
Nedan följer några exempel på separation av arbetsuppgifter.
Riskhantering
Riskhanteringsteam kan separera arbetsuppgifter genom att:
- Låta flera intressenter godkänna större IT-förändringar, webbplatsuppdateringar och liknande.
- Säkerställa att interna granskningsprocesser (som involverar flera intressenter) genomförs innan finansiella rapporter publiceras (för att säkerställa efterlevnad av SOX-regler)
- Säkerställa att känslig intern kommunikation och företagshemligheter övervakas och begränsas till anställda med lämplig behörighet
- Låta de personer som ansvarar för IT-säkerheten dela ansvaret för att fastställa rollbaserade åtkomstkontroller
Redovisning
Några exempel på hur redovisningsteam separerar arbetsuppgifter är:
- Att låta olika anställda hantera löneredovisning och löneutbetalningar
- Att ge en anställd i uppgift att underhålla lagerregister och en annan att fysiskt inneha och hantera lagret
- Att låta en anställd godkänna mottagandet av fysiska varor och en annan behandla betalningen för dessa varor
Andra funktioner
Separation av arbetsuppgifter kan också tillämpas under rekryteringsprocessen (för att förhindra nepotism), under uppsägnings- eller permitteringsprocessen (för att förhindra sabotage eller annat skadligt beteende) och inom flera andra personalrelaterade områden.
Varför det är värt besväret
Den största nackdelen med SoD — och anledningen till att vissa företag väljer bort det — är att det tenderar att skapa flaskhalsar i vissa processer. Per definition separerar SoD uppgifter som en person teoretiskt sett skulle kunna utföra, vilket kan skapa det som kan uppfattas som ineffektivitet.
Men att spara in på SoD-protokoll kan få förödande konsekvenser.
För det första öppnar det dörren för betalningsbedrägerier, förskingring och stöld. Om en enda person ansvarar för att lägga beställningar, ta emot beställningar, godkänna betalningar och stämma av bokföringen, blir möjligheten till oegentligheter alldeles för lättillgänglig.
Risken för interna bedrägerier kan verka avlägsen, men den är ett mycket verkligt hot mot de flesta företag. En rapport från 2022 av Association of Certified Fraud Examiners visade att organisationer världen över förlorar 5 % av sina intäkter på bedrägerier varje år — och bedrägerier som begicks av anställda var både vanligast och mest kostsamma.
För det andra ökar det sannolikheten för att mänskliga fel påverkar verksamheten. Om viktiga interna processer inte granskas av ytterligare en person ökar risken dramatiskt för att misstag förbises.
För det tredje leder det till mindre effektiva interna kontroller. Genom att tillåta ensidiga beslut och åtgärder ökar sannolikheten för att en enskild person skapar kaos i verksamheten (avsiktligt eller oavsiktligt).
Bästa metoderna för SoD
Bästa metoder för åtskillnad av arbetsuppgifter ser olika ut beroende på företagets storlek. Mindre företag kan behöva avstå från vissa SoD-protokoll helt enkelt på grund av mindre team.
Med det sagt finns det några allmänna riktlinjer för bästa metoder, bland annat:
Implementera SoD på flera nivåer: Beroende på företagets storlek kan organisationer vilja implementera SoD inte bara på individnivå utan även på avdelnings- och företags-/dotterbolagsnivå. Exempelvis kan investeringar som görs av ett dotterbolag kräva godkännande från moderbolaget, eller så kan en försäljningsavdelning kräva ett godkännande från driftavdelningen innan slutligt godkännande.
Använda en SoD-matris: En matris för åtskillnad av arbetsuppgifter är en enkel tabell som placerar användargrupper och tillhörande procedurer/roller på både X- och Y-axeln. Lämpliga roller markeras med en bock, vilket gör det lätt att identifiera oförenliga arbetsuppgifter. Nedan visas ett exempel på en SoD-matris för en lönefunktion.
| Procedur | Användargrupp | Skapa löneutbetalning | Ändra ersättning | Ändra förmåner | Godkänna löneutbetalning |
|---|---|---|---|---|---|
| Skapa löneutbetalning | A | ✓ | |||
| Ändra ersättning | B | ✓ | ✓ | ||
| Ändra förmåner | C | ✓ | ✓ | ||
| Godkänna löneutbetalning | D | ✓ |
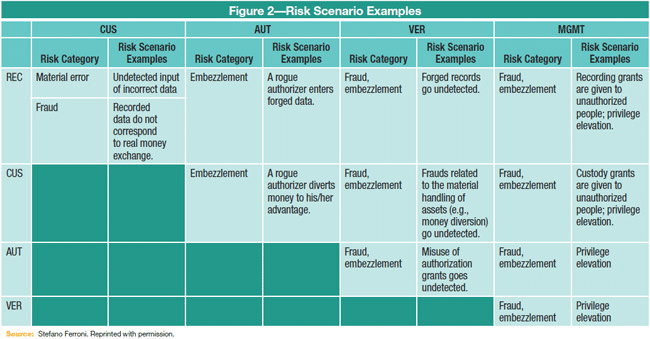
Identifiera riskscenarier: Vissa riskscenarier är uppenbara, medan andra kräver mer noggrann undersökning. Tabellen nedan visar vanliga riskscenarier och överlappningen mellan roller (påminnelse: CUS = förvaring, AUT = auktorisering, VER = verifiering, REC = registrering)
Genomför löpande SoD-granskningar: Åtskillnad av arbetsuppgifter är inte en engångsprocess, utan snarare en fortlöpande operativ riktlinje för hela verksamheten. Att regelbundet granska interna kontroller, inklusive SoD-ramverk, är viktigt för långsiktig framgång.
Dokumentera — och bestraffa — SoD-överträdelser: En SoD-överträdelse inträffar när en person missbrukar sin roll och åtkomstnivå för att kringgå SoD-protokollet (vanligtvis är detta en avsiktlig handling). Det kan vara ett brott mot en intern företagspolicy eller ett externt regulatoriskt krav. Oavsett vilket är det avgörande att SoD-överträdelser identifieras och dokumenteras, och att den ansvariga personen tillrättavisas vid behov.
Fastställ miniminivåer för att undvika byråkrati: Detta är inte nödvändigtvis en bästa metod, utan snarare en lösning som vissa mindre företag väljer att införa. För att hålla den dagliga verksamheten igång smidigt väljer vissa företag att fastställa miniminivåer (vanligtvis i dollarbelopp) för transaktioner som kan behandlas utanför standardiserade SoD-kontroller. Exempelvis kan en chef ge teammedlemmar behörighet att godkänna och betala kvalificerade utgifter under 500 dollar utan externt godkännande. Sådana undantag för mindre belopp gör att teamen kan fokusera mer på helheten.
Använd intern och extern revision: Regelbunden revision är viktig för alla företag. Även om många uppgifter kan hanteras internt med hjälp av programvara för revisionshantering kan det också vara värdefullt att anlita externa revisorer och konsulter. En erfaren konsult kan göra en detaljerad och helt opartisk granskning av hur er organisationsstruktur, era arbetsflöden och era åtkomstnivåer för medarbetare fungerar för att identifiera sårbarheter som ert team kan ha missat (eller ännu värre, dolt).
Verktyg som hjälper till att separera arbetsuppgifter
Rutiner för separering av arbetsuppgifter kan få stöd av olika verktyg, däribland programvara och externa konsulter/revisorer.
More Articles
Programvaruverktyg för SoD
I vissa fall har företagsprogramvara inbyggda ramverk för SoD som hjälper team att skapa en SoD-matris, identifiera potentiella konflikter och till och med övervaka och registrera överträdelser.
Programvara för resursplanering i företag (ERP) från exempelvis Oracle, Sage och SAP har ofta inbyggda funktioner för separering av arbetsuppgifter. Programvara för riskhantering i företag kan också vara till nytta för team. Funktionsuppsättningarna varierar beroende på programvaruleverantören och även vilken tjänstenivå man abonnerar på, men generellt kan dessa verktyg hjälpa team som arbetar för att följa bästa praxis för SoD.
Det finns också programvarulösningar som är särskilt utvecklade för efterlevnad av SoD, interna åtkomstkontroller och intern hantering av SoD-policyer.
Revision/konsulter för separering av arbetsuppgifter
Som jag nämnde kan det också vara klokt att anlita revisorer. Detta kan göras självständigt eller som en del av en större internrevision.
Många revisionsbyråer erbjuder revisionstjänster för SoD. Specialiserade konsulter kan också erbjuda stöd vid det första införandet av ett SoD-ramverk.
SoD: En beprövad metod för organisatoriska kontrollmekanismer
Precis som regeringens olika grenar är separering av arbetsuppgifter avsedd att skapa ett system med kontrollmekanismer. Om SoD-ramverk införs korrekt kan de minska risken för bedrägerier, skadliga handlingar, företagsspionage och enkla mänskliga misstag.
Letar du efter fler värdefulla insikter om företagsfinansiering för teknikföretag? The CFO Club-nyhetsbrevet ger värdefull information varje vecka från finansledare, för finansledare — utan kostnad. Prenumerera i dag.


