Tehtävien eriyttäminen tarkoittaa tärkeiden vastuiden jakamista kahden tai useamman henkilön kesken virheiden, petosten tai väärinkäytösten estämiseksi. Sitä käytetään kaikkialla sotilasoperaatioista teknologiayrityksiin, koska useiden henkilöiden vaatiminen kriittisten toimien suorittamiseen tekee toiminnasta turvallisempaa ja tarkempaa.
Teknologiayrityksissä tämä lähestymistapa on ratkaisevan tärkeä omaisuuden, arkaluonteisten tietojen ja toimintojen suojaamiseksi sekä sisäisiltä että ulkoisilta uhilta. Näin tehtävien eriyttäminen toimii ja siksi sinun kannattaa välittää siitä.
Mitä tehtävien eriyttäminen tarkoittaa?
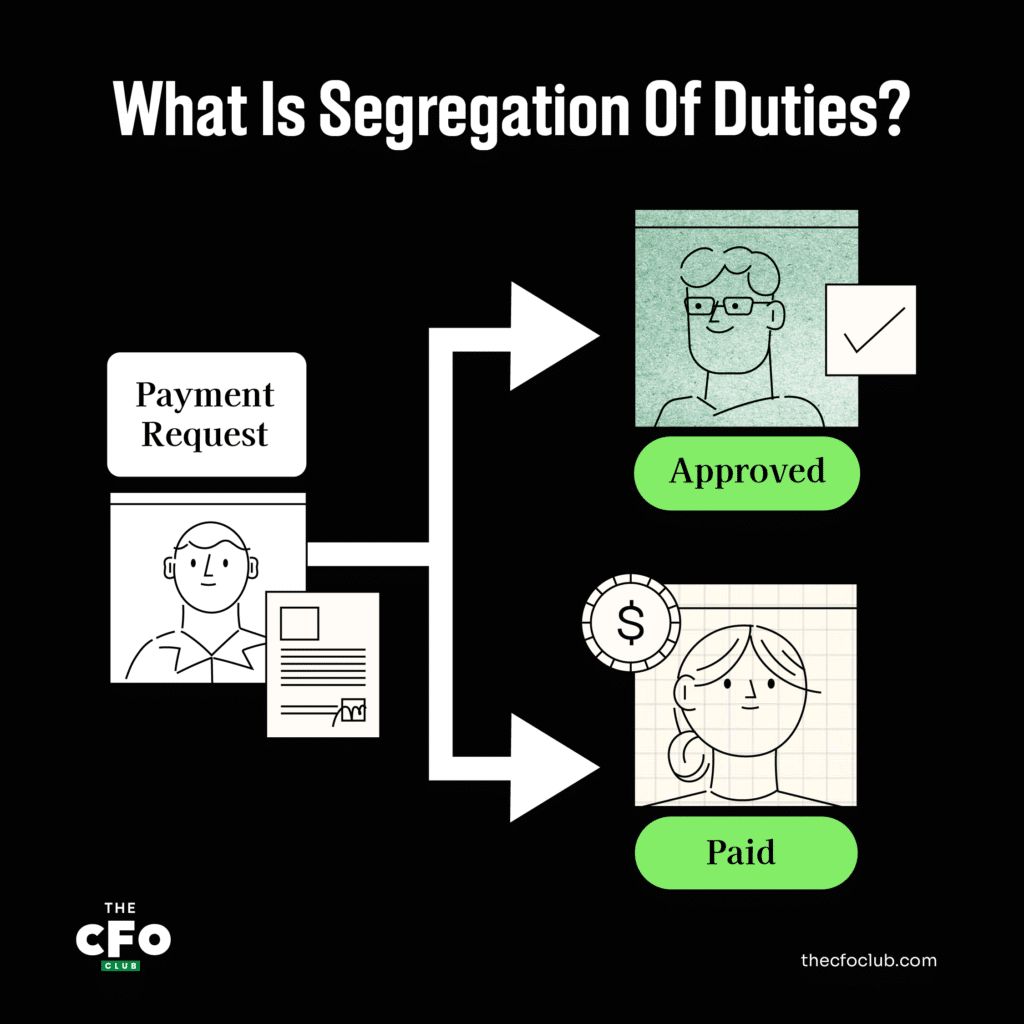
Tehtävien eriyttäminen (SoD) on sisäinen valvontakeino, jolla varmistetaan, että vähintään 2 henkilöä vastaa yhdessä tietystä tehtävästä. Se toteutetaan yleensä osoittamalla vähintään 2 henkilöä hoitamaan tietyn tehtävän erillisiä osa-alueita.
Esimerkiksi talousjohtaja voi päättää siirtää palkanlaskennan kirjanpidon työntekijä A:n vastuulle, mutta pyytää työntekijä B:tä hyväksymään varsinaisen palkanmaksun käsittelyn.
Tavoitteena on vähentää petosten ja inhimillisten virheiden riskiä varmistamalla, ettei yhdelläkään taholla ole täyttä hallintaa mihinkään tärkeään prosessiin. Tehtävien eriyttämisestä käytetään myös nimitystä tehtävien erottaminen — termejä voidaan käyttää toistensa synonyymeina.
Yleisesti ottaen on olemassa 4 pääroolia tai toimintotyyppiä, jotka tulisi ihannetapauksessa eriyttää. Tämä tarkoittaa, ettei yksikään taho saisi vastata kaikista näistä 4 toiminnosta, vaan ihannetilanteessa jokaista niistä hoidetaan itsenäisesti. Nämä kategoriat ovat:
Valtuutus tai hyväksyntä (AUT)
Henkilö, joka valtuuttaa liiketoimen, tilauksen tai merkittävän sisäisen toimenpiteen ja/tai henkilö, joka hyväksyy kyseisen toimenpiteen.
Omaisuuden hallinta (CUS)
Henkilö, joka vastaa omaisuuden, kuten varaston tai asiakkaalta saadun fyysisen shekin, hallussapidosta.
Have an account? Log In
Liiketoimien kirjaaminen (REC)
Henkilö, joka kirjaa liiketoimet kirjanpitojärjestelmään tai muuhun sisäiseen rekisteriin.
Täsmäytys/valvonta/tarkistus (VER)
Henkilö, joka täsmäyttää pankkitilin tiedot, fyysisen varaston määrät ja niin edelleen.
SoD-käytännöt ovat merkityksellisiä koko organisaatiossa, mutta tärkeimmät sovelluskohteet ovat riskienhallinta ja kirjanpito. Näitä käytäntöjä sovelletaan yhtä lailla yrityksissä, voittoa tavoittelemattomissa organisaatioissa ja valtion virastoissa.
Alla on joitakin esimerkkejä tehtävien eriyttämisestä.
Riskienhallinta
Riskienhallintatiimit voivat eriyttää tehtäviä seuraavasti:
- Vaaditaan useita sidosryhmiä hyväksymään kaikki merkittävät IT-muutokset, verkkosivustopäivitykset ja vastaavat toimet.
- Varmistetaan, että sisäiset tarkastusprosessit, joihin osallistuu useita sidosryhmiä, toteutetaan ennen tilinpäätösten julkaisemista (vaatimustenmukaisuuden varmistamiseksi SOX-säännösten kanssa).
- Varmistetaan, että arkaluonteista sisäistä viestintää ja liikesalaisuuksia valvotaan ja että niiden käyttö rajataan työntekijöihin, joilla on asianmukaiset käyttöoikeudet.
- Vastuutetaan IT-turvallisuudesta vastaavat henkilöt yhdessä roolipohjaisten käyttöoikeuksien hallinnan määrittämisestä.
Kirjanpito
Esimerkkejä tehtävien eriyttämisestä kirjanpitotiimeissä ovat:
- Eri työntekijät vastaavat palkanlaskennan kirjanpidosta ja palkanmaksun käsittelystä.
- Yhden työntekijän tehtävänä on ylläpitää varastotietoja ja toisen hallita fyysisesti kyseistä varastoa ja käsitellä sitä.
- Yksi työntekijä hyväksyy fyysisten tavaroiden vastaanoton ja toinen käsittelee kyseisten tavaroiden maksun.
Muut toiminnot
Tehtävien eriyttämistä voidaan soveltaa myös rekrytointiprosessin aikana (sukulaisten suosimisen estämiseksi), irtisanomis- tai lomautusprosessin aikana (sabotaasin tai muun haitallisen toiminnan estämiseksi) sekä monissa muissa henkilöstöhallinnon tilanteissa.
Miksi vaivannäkö kannattaa?
SoD:n suurin haittapuoli — ja syy siihen, miksi jotkin yritykset jättävät sen toteuttamatta — on se, että sillä on taipumus muodostaa pullonkauloja tiettyihin prosesseihin. Määritelmän mukaan SoD erottaa toisistaan tehtävät, jotka yksi henkilö voisi teoriassa suorittaa, mikä voi aiheuttaa tehottomuuksina pidettäviä tilanteita.
SoD-menettelyistä tinkimisellä voi kuitenkin olla tuhoisat seuraukset.
Ensinnäkin se avaa oven maksupetoksille, kavalluksille ja varkauksille. Jos yhden henkilön vastuulla ovat tilausten tekeminen, tilausten vastaanottaminen, maksujen hyväksyminen ja tietojen täsmäyttäminen, mahdollisuus väärinkäytöksiin on aivan liian helposti hyödynnettävissä.
Sisäisen petoksen uhka saattaa vaikuttaa kaukaiselta, mutta se on useimmille yrityksille hyvin todellinen uhka. Association of Certified Fraud Examiners -järjestön vuonna 2022 julkaisemassa raportissa todettiin, että organisaatiot maailmanlaajuisesti menettävät vuosittain 5 % liikevaihdostaan petosten vuoksi — ja työntekijöiden tekemät petokset olivat sekä yleisimpiä että aiheuttivat suurimmat kustannukset.
Toiseksi se lisää riskiä, että inhimilliset virheet vaikuttavat liiketoimintaasi. Jos tärkeillä sisäisillä prosesseilla ei ole toista tarkastajaa, virheiden huomaamatta jäämisen todennäköisyys kasvaa huomattavasti.
Kolmanneksi se heikentää sisäisen valvonnan tehokkuutta. Kun yksipuoliset päätökset ja toimet sallitaan, kasvaa todennäköisyys, että yksittäinen henkilö aiheuttaa yrityksessäsi kaaosta joko tahallisesti tai tahattomasti.
SoD:n parhaat käytännöt
Tehtävien eriyttämisen parhaat käytännöt vaihtelevat yrityksen koon mukaan. Pienemmät yritykset saattavat joutua tinkimään joistakin SoD-menettelyistä yksinkertaisesti pienempien tiimikokojen vuoksi.
Tästä huolimatta parhaisiin käytäntöihin kuuluu joitakin yleisiä suuntaviivoja, kuten:
SoD:n toteuttaminen useilla tasoilla: Yrityksen koosta riippuen organisaatiot voivat haluta toteuttaa SoD:n yksilötason lisäksi myös osasto- ja yritys-/tytäryhtiötasolla. Esimerkiksi tytäryhtiön tekemät investoinnit voivat edellyttää emoyhtiön hyväksyntää tai myyntiosasto voi tarvita operatiivisen osaston hyväksynnän ennen lopullista hyväksyntää.
SoD-matriisin käyttäminen: Tehtävien eriyttämismatriisi on yksinkertainen taulukko, jossa käyttäjäryhmät ja niitä vastaavat menettelyt/roolit esitetään X- ja Y-akseleilla. Asianmukaiset roolit merkitään valintamerkillä, mikä auttaa tunnistamaan helposti toisensa poissulkevat tehtävät. Alla on esimerkki palkkahallinnon SoD-matriisista.
| Menettely | Käyttäjäryhmä | Palkkatositteen luominen | Korvauksen muuttaminen | Etuuksien muuttaminen | Palkkatositteen hyväksyminen |
|---|---|---|---|---|---|
| MenettelyPalkkatositteen luominen | KäyttäjäryhmäA | Palkkatositteen luominen✓ | Korvauksen muuttaminen | Etuuksien muuttaminen | Palkkatositteen hyväksyminen |
| MenettelyKorvauksen muuttaminen | KäyttäjäryhmäB | Palkkatositteen luominen | Korvauksen muuttaminen✓ | Etuuksien muuttaminen✓ | Palkkatositteen hyväksyminen |
| MenettelyEtuuksien muuttaminen | KäyttäjäryhmäC | Palkkatositteen luominen | Korvauksen muuttaminen✓ | Etuuksien muuttaminen✓ | Palkkatositteen hyväksyminen |
| MenettelyPalkkatositteen hyväksyminen | KäyttäjäryhmäD | Palkkatositteen luominen | Korvauksen muuttaminen | Etuuksien muuttaminen | Palkkatositteen hyväksyminen✓ |
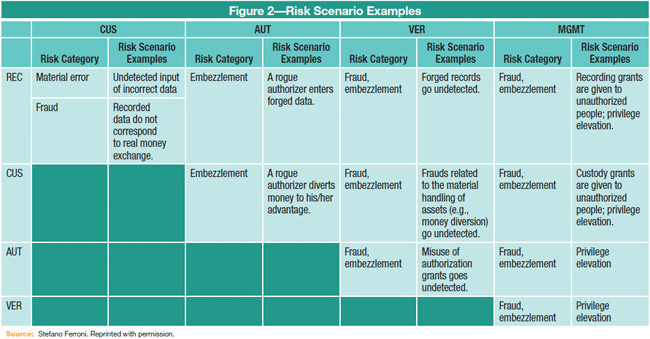
Riskiskenaarioiden tunnistaminen: Jotkin riskiskenaariot ovat ilmeisiä, kun taas toiset edellyttävät huolellisempaa tutkimista. Alla olevassa taulukossa esitetään yleisiä riskiskenaarioita ja roolien päällekkäisyyksiä (muistutus: CUS = hallussapito, AUT = valtuutus, VER = todentaminen, REC = kirjaaminen)
Jatkuvien SoD-auditointien suorittaminen: Tehtävien eriyttäminen ei ole kertaluonteinen prosessi, vaan pikemminkin koko organisaation jatkuva toimintaohje. Sisäisten valvontatoimien, kuten SoD-viitekehysten, säännöllinen auditointi on tärkeää pitkän aikavälin menestyksen kannalta.
SoD-rikkomusten kirjaaminen — ja niistä rankaiseminen: SoD-rikkomus tapahtuu, kun henkilö käyttää väärin rooliaan ja käyttöoikeustasoaan ohittaakseen SoD-menettelyn (tyypillisesti kyseessä on tahallinen teko). Kyseessä voi olla yrityksen sisäisen toimintaperiaatteen tai ulkoisen sääntelyvaatimuksen rikkominen. Joka tapauksessa on olennaista, että SoD-rikkomukset tunnistetaan ja kirjataan ja että vastuussa olevalle henkilölle annetaan tarvittaessa huomautus tai muu seuraamus.
Vähimmäisrajojen asettaminen byrokratian välttämiseksi: Tämä ei välttämättä ole paras käytäntö, vaan pikemminkin kiertotapa, jonka jotkin pienemmät yritykset valitsevat. Jotta päivittäinen toiminta sujuisi ongelmitta, jotkin yritykset asettavat vähimmäisrajat (yleensä rahamääräisinä) liiketoimille, jotka voidaan käsitellä tavanomaisten SoD-valvontatoimien ulkopuolella. Esimerkiksi johtaja voi valtuuttaa tiimin jäsenet hyväksymään ja maksamaan vaatimukset täyttävät kulut, jotka ovat alle 500 dollaria, ilman ulkopuolista hyväksyntää. Tällaiset pieniin summiin liittyvät poikkeukset auttavat tiimejä keskittymään paremmin kokonaisuuteen.
Hyödynnä sisäistä ja ulkoista auditointia: Säännöllinen auditointi on tärkeää kaikille yrityksille. Vaikka monet tehtävät voidaan hoitaa yrityksen sisäisesti auditoinnin hallintaohjelmiston avulla, ulkoisten auditoijien ja konsulttien mukaan ottaminen voi myös olla kannattavaa. Ammattitaitoinen konsultti voi tarkastella yksityiskohtaisesti ja täysin puolueettomasti organisaatiorakenteesi, työnkulkujesi ja työntekijöidesi käyttöoikeustasojen toimintaa tunnistaakseen haavoittuvuudet, joita tiimisi ei ehkä ole huomannut (tai mikä pahempaa, jotka se on piilottanut).
Tehtävien eriyttämistä tukevat työkalut
Tehtävien eriyttämistä voidaan tukea erilaisilla työkaluilla, kuten ohjelmistoilla sekä ulkoisilla konsulteilla ja auditoijilla.
More Articles
Ohjelmistotyökalut tehtävien eriyttämiseen
Joissakin tapauksissa yritysohjelmistoihin on rakennettu SoD-kehyksiä, joiden avulla tiimit voivat luoda SoD-matriisin, tunnistaa mahdolliset ristiriidat sekä jopa seurata ja kirjata rikkomuksia.
Toiminnanohjausjärjestelmät (ERP) esimerkiksi Oraclen, Sagen ja SAP:n kaltaisilta toimittajilta sisältävät usein sisäänrakennettuja tehtävien eriyttämisen ominaisuuksia. Myös yritysriskienhallintaohjelmistot voivat hyödyttää tiimejä. Ominaisuudet vaihtelevat ohjelmistotoimittajan ja jopa tilatun palvelutason mukaan, mutta yleisesti ottaen nämä työkalut voivat auttaa tiimejä, jotka pyrkivät noudattamaan tehtävien eriyttämisen parhaita käytäntöjä.
On myös olemassa ohjelmistoratkaisuja, jotka on suunniteltu erityisesti SoD-vaatimustenmukaisuuteen, sisäisiin käyttöoikeuksien hallintatoimiin ja sisäisten SoD-käytäntöjen hallintaan.
Tehtävien eriyttämisen auditointi ja konsultit
Kuten mainitsin, auditoijien mukaan ottaminen voi myös olla järkevää. Tämä voidaan toteuttaa itsenäisesti tai osana laajempaa sisäistä auditointia.
Monet auditointiyritykset tarjoavat SoD-auditointipalveluja. Asiantuntijakonsultit voivat myös tukea SoD-kehyksen alkuperäisessä käyttöönotossa.
SoD: toimivaksi todettu organisaation valvonnan ja tasapainon menetelmä
Valtionhallinnon useiden haarojen tavoin tehtävien eriyttämisen tarkoituksena on luoda valvonnan ja tasapainon järjestelmä. Oikein toteutettuina SoD-kehykset voivat vähentää petosten, haitallisten tekojen, yritysvakoilun ja yksinkertaisten inhimillisten virheiden riskiä.
Etsitkö lisää arvokkaita näkemyksiä teknologiayritysten yritysrahoituksesta? The CFO Clubin uutiskirje tarjoaa arvokasta tietoa viikoittain rahoitusalan johtajilta rahoitusalan johtajille — maksutta. Tilaa uutiskirje tänään.