

Rozdzielenie obowiązków oznacza podział ważnych odpowiedzialności między co najmniej dwie osoby, aby zapobiegać błędom, oszustwom lub nadużyciom. Można je spotkać wszędzie — od operacji wojskowych po firmy technologiczne — ponieważ wymaganie, aby do wykonania krytycznych działań potrzebnych było kilka osób, zwiększa bezpieczeństwo i dokładność.
W przypadku firm technologicznych takie podejście ma kluczowe znaczenie dla ochrony aktywów, poufnych danych i działalności przed zagrożeniami zarówno wewnętrznymi, jak i zewnętrznymi. Oto, jak działa rozdzielenie obowiązków i dlaczego warto się nim zainteresować.
Czym jest rozdzielenie obowiązków?
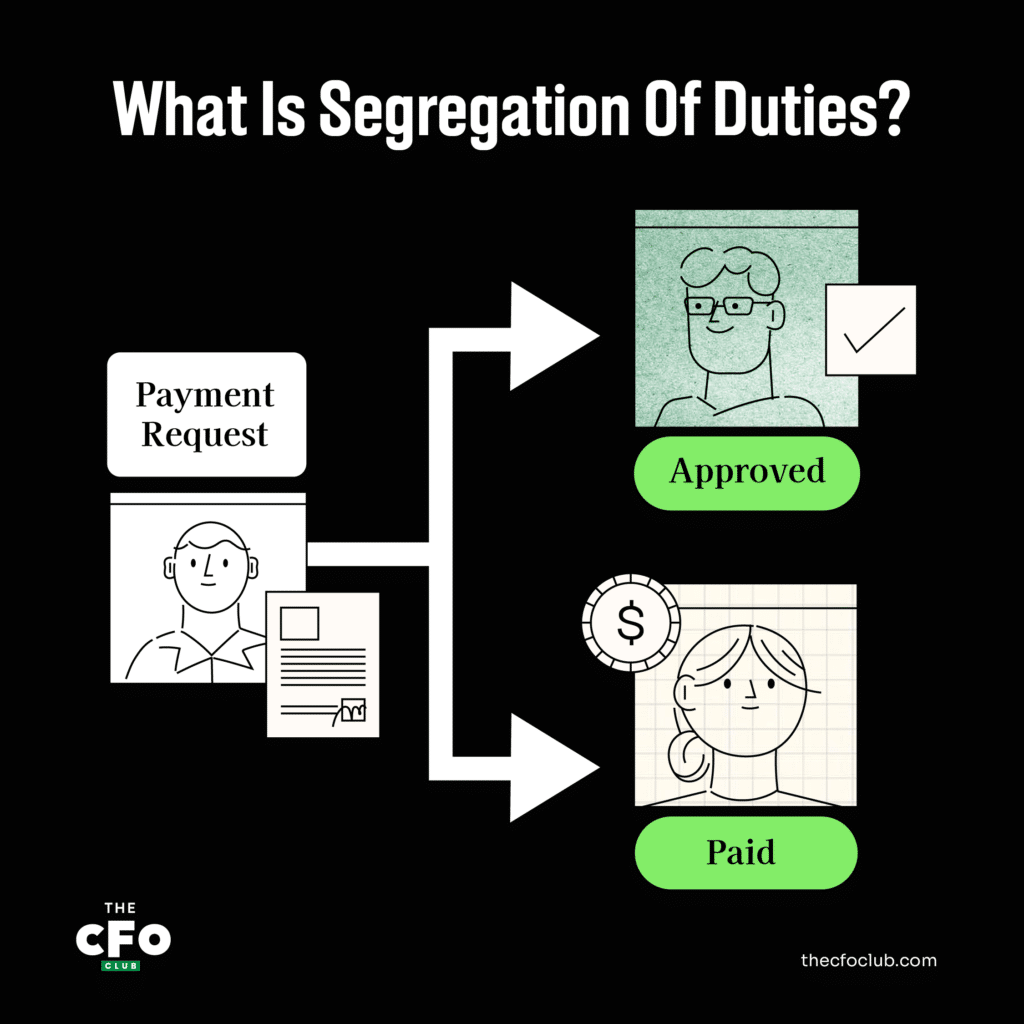
Rozdzielenie obowiązków (SoD) to kontrola wewnętrzna, która zapewnia, że za dane zadanie wspólnie odpowiadają co najmniej 2 osoby. Zwykle wdraża się ją poprzez przydzielenie 2 lub większej liczby osób do obsługi odrębnych elementów konkretnego zadania.
Przykładowo dyrektor finansowy może zdecydować się powierzyć księgowanie wynagrodzeń pracownikowi A, ale zatwierdzenie faktycznego przetwarzania wypłaty zlecić pracownikowi B.
Chodzi o ograniczenie ryzyka oszustw i błędów ludzkich poprzez zapewnienie, że żaden pojedynczy podmiot nie ma pełnej kontroli nad żadnym ważnym procesem. Rozdzielenie obowiązków określa się również jako separację obowiązków — terminy te mogą być stosowane zamiennie.
Ogólnie rzecz biorąc, istnieją 4 główne role lub rodzaje działań, które należy rozdzielić. Oznacza to, że żaden pojedynczy podmiot nie powinien odpowiadać za wszystkie 4 działania, a w idealnym scenariuszu każde z nich powinno być realizowane niezależnie. Kategorie te obejmują:
Autoryzacja lub zatwierdzenie (AUT)
Osoba, która autoryzuje transakcję, zamówienie lub istotne działanie wewnętrzne, i/lub osoba, która zatwierdza takie działanie.
Pieczę nad aktywami (CUS)
Osoba odpowiedzialna za przechowywanie aktywów, takich jak zapasy lub fizyczny czek od klienta.
Have an account? Log In
Rejestrowanie transakcji (REC)
Osoba, która rejestruje transakcje w systemie księgowym lub innym rejestrze wewnętrznym.
Uzgadnianie/kontrola/weryfikacja (VER)
Osoba, która uzgadnia dane rachunku bankowego, fizyczny poziom zapasów itp.
Protokoły SoD mają znaczenie w całym przedsiębiorstwie, ale najważniejsze zastosowania dotyczą zarządzania ryzykiem i księgowości. Protokoły te mają takie samo zastosowanie w firmie, organizacji non-profit lub agencji rządowej.
Poniżej przedstawiono kilka przykładów rozdzielenia obowiązków.
Zarządzanie ryzykiem
Zespoły zarządzania ryzykiem mogą rozdzielać obowiązki poprzez:
- Wymaganie zatwierdzenia wszelkich istotnych zmian w IT, aktualizacji witryny internetowej itp. przez wielu interesariuszy.
- Zapewnienie wdrożenia wewnętrznych procesów przeglądu (z udziałem wielu interesariuszy) przed publikacją jakichkolwiek sprawozdań finansowych (w celu zapewnienia zgodności z przepisami SOX)
- Zapewnienie monitorowania poufnej komunikacji wewnętrznej i tajemnic handlowych oraz ograniczenia do nich dostępu pracownikom posiadającym odpowiednie uprawnienia
- Powierzenie osobom odpowiedzialnym za bezpieczeństwo IT wspólnej odpowiedzialności za ustalanie mechanizmów kontroli dostępu opartych na rolach
Księgowość
Przykłady rozdzielania obowiązków przez zespoły księgowe obejmują:
- Powierzenie księgowania wynagrodzeń i przetwarzania wypłat odrębnym pracownikom
- Powierzenie jednemu pracownikowi prowadzenia ewidencji zapasów, a innemu fizycznego posiadania i przetwarzania tych zapasów
- Powierzenie jednemu pracownikowi zatwierdzania odbioru towarów fizycznych, a innemu przetwarzania płatności za te towary
Inne funkcje
Rozdzielenie obowiązków może mieć również zastosowanie podczas procesu rekrutacji (aby zapobiegać nepotyzmowi), procesu zwalniania lub redukcji zatrudnienia (aby zapobiegać sabotażowi lub innym złośliwym działaniom), a także w różnych innych obszarach zarządzania zasobami ludzkimi.
Dlaczego warto podjąć ten wysiłek?
Główną wadą SoD — i powodem, dla którego niektóre firmy z niej rezygnują — jest tendencja do tworzenia wąskich gardeł w określonych procesach. Z definicji SoD rozdziela zadania, które teoretycznie mogłaby wykonywać jedna osoba, co może prowadzić do postrzeganej nieefektywności.
Jednak oszczędzanie na protokołach SoD może mieć katastrofalne konsekwencje.
Po pierwsze, otwiera drogę do oszustw płatniczych, przywłaszczeń i kradzieży. Jeśli jedna osoba jest odpowiedzialna za składanie zamówień, odbieranie zamówień, zatwierdzanie płatności i uzgadnianie zapisów, możliwość wystąpienia nieuczciwych działań jest zdecydowanie zbyt duża.
Perspektywa oszustwa wewnętrznego może wydawać się odległa, ale stanowi bardzo realne zagrożenie dla większości firm. Z raportu Association of Certified Fraud Examiners z 2022 roku wynika, że na całym świecie organizacje tracą co roku 5% przychodów z powodu oszustw — a oszustwa popełniane przez pracowników były zarówno najczęstsze, jak i najbardziej kosztowne.
Po drugie, zwiększa prawdopodobieństwo, że błąd ludzki wpłynie na działalność firmy. Jeśli ważne procesy wewnętrzne nie są poddawane kontroli drugiej osoby, ryzyko przeoczenia błędów znacznie wzrasta.
Po trzecie, sprawia, że kontrole wewnętrzne są mniej skuteczne. Zezwalając na podejmowanie jednostronnych decyzji i działań, zwiększa się ryzyko, że jedna osoba wywoła chaos w firmie (umyślnie lub nieumyślnie).
Najlepsze praktyki SoD
Najlepsze praktyki dotyczące rozdziału obowiązków będą wyglądać różnie w zależności od wielkości firmy. Mniejsze firmy mogą być zmuszone do rezygnacji z niektórych protokołów SoD ze względu na mniejsze zespoły.
Istnieją jednak pewne ogólne wytyczne dotyczące najlepszych praktyk, w tym:
Wdrażanie SoD na wielu poziomach: W zależności od wielkości firmy organizacje mogą chcieć wdrożyć SoD nie tylko na poziomie indywidualnym, lecz także na poziomie działu oraz firmy lub spółki zależnej. Na przykład inwestycje dokonywane przez spółkę zależną mogą wymagać zatwierdzenia przez spółkę nadrzędną, a dział sprzedaży może wymagać akceptacji działu operacyjnego przed ostatecznym zatwierdzeniem.
Korzystanie z macierzy SoD: Macierz rozdziału obowiązków to prosta tabela, w której grupy użytkowników oraz odpowiadające im procedury lub role są przedstawione na osiach X i Y. Odpowiednie role oznacza się znakiem wyboru, co ułatwia identyfikację niezgodnych obowiązków. Poniżej przedstawiono przykład macierzy SoD dla funkcji płacowej.
| Procedura | Grupa użytkowników | Tworzenie listy płac | Zmiana wynagrodzenia | Zmiana świadczeń | Zatwierdzanie listy płac |
|---|---|---|---|---|---|
| ProceduraTworzenie listy płac | Grupa użytkownikówA | Tworzenie listy płac✓ | Zmiana wynagrodzenia | Zmiana świadczeń | Zatwierdzanie listy płac |
| ProceduraZmiana wynagrodzenia | Grupa użytkownikówB | Tworzenie listy płac | Zmiana wynagrodzenia✓ | Zmiana świadczeń✓ | Zatwierdzanie listy płac |
| ProceduraZmiana świadczeń | Grupa użytkownikówC | Tworzenie listy płac | Zmiana wynagrodzenia✓ | Zmiana świadczeń✓ | Zatwierdzanie listy płac |
| ProceduraZatwierdzanie listy płac | Grupa użytkownikówD | Tworzenie listy płac | Zmiana wynagrodzenia | Zmiana świadczeń | Zatwierdzanie listy płac✓ |
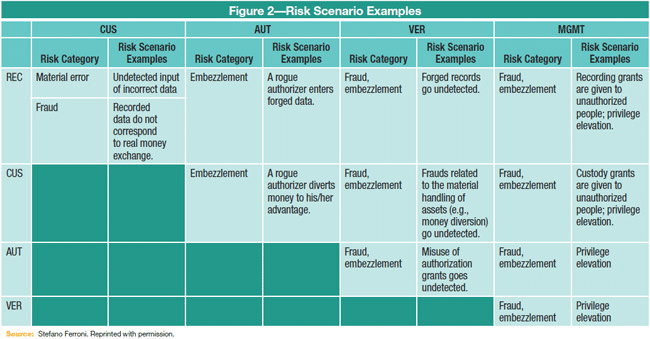
Identyfikowanie scenariuszy ryzyka: Niektóre scenariusze ryzyka są oczywiste, podczas gdy inne wymagają dokładniejszej analizy. Poniższa tabela przedstawia typowe scenariusze ryzyka oraz nakładanie się ról (przypomnienie: CUS = powierzenie, AUT = autoryzacja, VER = weryfikacja, REC = rejestrowanie)
Przeprowadzanie bieżących audytów SoD: Rozdział obowiązków nie jest procesem wykonywanym jednorazowo, lecz stałą wytyczną operacyjną dla całej działalności. Regularne audytowanie kontroli wewnętrznych, w tym struktur SoD, ma znaczenie dla długoterminowego sukcesu.
Rejestrowanie — i karanie — naruszeń SoD: Do naruszenia SoD dochodzi, gdy osoba wykorzystuje swoją rolę i poziom dostępu do obejścia protokołu SoD (zazwyczaj jest to działanie celowe). Może to stanowić naruszenie wewnętrznej polityki firmy lub zewnętrznego wymogu regulacyjnego. W każdym przypadku niezwykle ważne jest identyfikowanie i rejestrowanie naruszeń SoD, a w razie potrzeby także wyciąganie konsekwencji wobec odpowiedzialnej osoby.
Ustalanie minimalnych progów w celu unikania biurokracji: Nie jest to koniecznie najlepsza praktyka, lecz raczej rozwiązanie zastępcze, które decydują się wdrożyć niektóre mniejsze firmy. Aby zapewnić sprawne funkcjonowanie codziennych operacji, niektóre firmy ustalają minimalne progi (zwykle wyrażone w kwotach pieniężnych) dla transakcji, które mogą być przetwarzane poza standardowymi mechanizmami kontroli SoD. Na przykład menedżer może upoważnić członków zespołu do zatwierdzania i opłacania kwalifikujących się wydatków poniżej 500 USD bez zewnętrznej akceptacji. Tego rodzaju wyjątki dotyczące drobnych kwot pozwalają zespołom skupić się na szerszej perspektywie.
Wykorzystuj audyty wewnętrzne i zewnętrzne: Regularne audyty są ważne dla każdej firmy. Chociaż wiele zadań można realizować we własnym zakresie z pomocą oprogramowania do zarządzania audytami, warto również skorzystać z usług zewnętrznych audytorów i konsultantów. Doświadczony konsultant może szczegółowo i całkowicie bezstronnie przeanalizować funkcjonowanie struktury organizacyjnej, przepływów pracy i poziomów dostępu pracowników, aby zidentyfikować luki, które mogły zostać przeoczone przez zespół (lub, co gorsza, ukryte).
Narzędzia pomagające w rozdzielaniu obowiązków
Procedury rozdzielania obowiązków mogą być wspierane przez różne narzędzia, w tym oprogramowanie oraz zewnętrznych konsultantów/audytorów.
More Articles
Narzędzia programowe do SoD
W niektórych przypadkach oprogramowanie dla przedsiębiorstw ma wbudowane struktury SoD, które pomagają zespołom tworzyć macierz SoD, identyfikować potencjalne konflikty, a nawet monitorować i rejestrować naruszenia.
Oprogramowanie do planowania zasobów przedsiębiorstwa (ERP) firm takich jak Oracle, Sage i SAP często ma wbudowane funkcje rozdzielania obowiązków. Oprogramowanie do zarządzania ryzykiem przedsiębiorstwa również może przynieść zespołom korzyści. Zestawy funkcji różnią się w zależności od dostawcy oprogramowania, a nawet poziomu wykupionej usługi, jednak ogólnie rzecz biorąc, narzędzia te mogą pomóc zespołom dążącym do stosowania najlepszych praktyk SoD.
Istnieją również rozwiązania programowe stworzone specjalnie na potrzeby zgodności z SoD, wewnętrznych mechanizmów kontroli dostępu i zarządzania wewnętrznymi zasadami SoD.
Audyt rozdzielania obowiązków i konsultanci
Jak wspomniałem, skorzystanie z usług audytorów również może być rozsądnym rozwiązaniem. Można to zrobić niezależnie lub w ramach większego audytu wewnętrznego.
Wiele firm audytorskich oferuje usługi audytu SoD. Konsultanci specjalistyczni mogą również zapewnić wsparcie przy początkowym wdrażaniu struktury SoD.
SoD: sprawdzona metoda wzajemnych kontroli i równowagi w organizacji
Podobnie jak wiele gałęzi władzy państwowej, rozdzielanie obowiązków ma na celu stworzenie systemu wzajemnych kontroli i równowagi. Prawidłowo wdrożone struktury SoD mogą ograniczyć ryzyko oszustw, złośliwych działań, szpiegostwa korporacyjnego i zwykłych błędów ludzkich.
Szukasz bardziej wartościowych informacji na temat finansów przedsiębiorstw dla firm technologicznych? Biuletyn The CFO Club bezpłatnie dostarcza co tydzień wartościowych informacji od liderów finansowych dla liderów finansowych —. Zapisz się już dziś.