La segregación de funciones consiste en dividir responsabilidades importantes entre dos o más personas para evitar errores, fraudes o abusos. La encontrarás en todas partes, desde operaciones militares hasta empresas tecnológicas, porque exigir que varias personas completen acciones críticas hace que todo sea más seguro y preciso.
Para las empresas tecnológicas, este enfoque es fundamental para proteger los activos, los datos confidenciales y las operaciones frente a amenazas tanto internas como externas. Así es como funciona la segregación de funciones y por qué debería importarte.
¿Qué es la segregación de funciones?
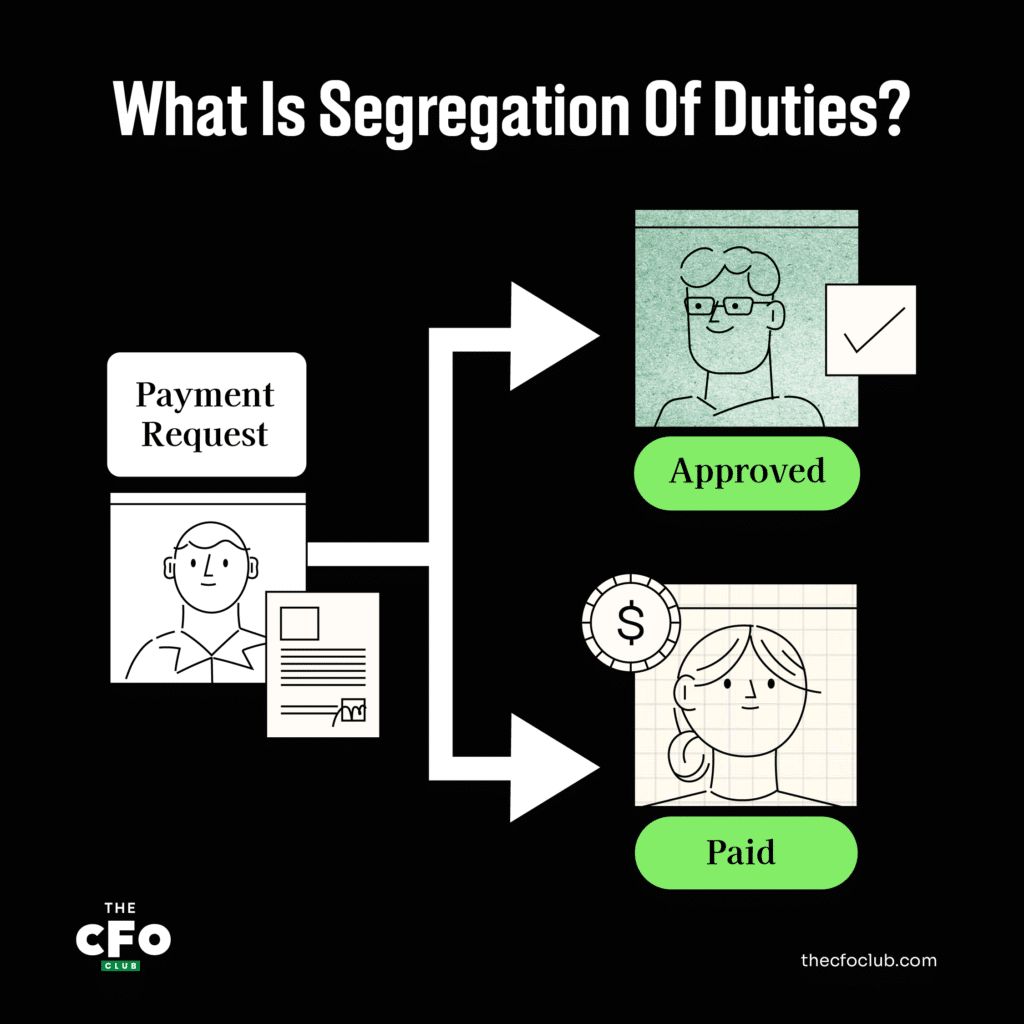
La segregación de funciones (SoD) es un control interno que garantiza que al menos 2 personas sean conjuntamente responsables de una tarea determinada. Normalmente se implementa asignando a 2 o más personas la gestión de componentes separados de una tarea específica.
Por ejemplo, un director financiero podría decidir delegar la contabilidad de nóminas al empleado A, pero hacer que el empleado B dé su aprobación al procesamiento real de las nóminas.
La idea es ayudar a reducir el riesgo de fraude y error humano garantizando que ninguna entidad tenga el control total sobre un proceso importante. La segregación de funciones también se denomina separación de funciones; los términos pueden utilizarse indistintamente.
En términos generales, hay 4 funciones principales o tipos de actividades que idealmente deberían segregarse. Esto significa que ninguna entidad debería ser responsable de las 4 actividades; en un escenario ideal, cada una debería gestionarse de forma independiente. Estas categorías son:
Autorización o aprobación (AUT)
La persona que autoriza una transacción, pedido o acción interna importante, y/o la persona que aprueba dicha acción.
Custodia de activos (CUS)
La persona responsable de custodiar activos, como el inventario o un cheque físico de un cliente.
¿Tienes una cuenta? Inicia sesión
Registro de transacciones (REC)
La persona que registra las transacciones en un sistema contable u otro registro interno.
Conciliación/control/verificación (VER)
La persona que concilia los registros de las cuentas bancarias, los niveles de inventario físico, etc.
Los protocolos de SoD son relevantes en toda la empresa, pero sus aplicaciones más importantes se encuentran en la gestión de riesgos y la contabilidad. Estos protocolos se aplican por igual en un entorno corporativo, una organización sin ánimo de lucro o un organismo gubernamental.
A continuación se muestran algunos ejemplos de segregación de funciones.
Gestión de riesgos
Los equipos de gestión de riesgos pueden segregar funciones de la siguiente manera:
- Hacer que varias partes interesadas den su aprobación a cualquier cambio importante de TI, actualización del sitio web, etc.
- Garantizar que se implementen procesos de revisión interna (en los que participen varias partes interesadas) antes de publicar cualquier estado financiero (para garantizar el cumplimiento de las normativas SOX)
- Garantizar que las comunicaciones internas confidenciales y los secretos comerciales se supervisen y se restrinjan a los empleados con la autorización adecuada
- Hacer que las personas responsables de la seguridad informática compartan la responsabilidad de establecer controles de acceso basados en roles
Contabilidad
Algunos ejemplos de segregación de funciones en los equipos contables son:
- Hacer que empleados diferentes se encarguen de la contabilidad de nóminas y del procesamiento de nóminas
- Asignar a un empleado el mantenimiento de los registros de inventario y a otro la posesión física y el procesamiento de dicho inventario
- Hacer que un empleado apruebe la recepción de bienes físicos y que otro procese el pago de dichos bienes
Otras funciones
La segregación de funciones también puede aplicarse durante el proceso de contratación (para evitar el nepotismo), durante el proceso de despido o reducción de plantilla (para evitar sabotajes u otros comportamientos malintencionados) y en otros contextos relacionados con los recursos humanos.
Por qué merece la pena
El principal inconveniente de la SoD —y la razón por la que algunas empresas prescinden de ella— es que tiende a crear cuellos de botella en determinados procesos. Por definición, la SoD separa tareas que, en teoría, podría realizar una sola persona, lo que puede generar lo que podría considerarse ineficiencias.
Pero escatimar en los protocolos de SoD puede tener consecuencias devastadoras.
En primer lugar, abre la puerta al fraude en los pagos, la malversación y el robo. Si una sola persona se encarga de realizar pedidos, recibirlos, aprobar pagos y conciliar registros, la oportunidad de llevar a cabo actividades malintencionadas resulta demasiado accesible.
La posibilidad de que se produzca un fraude interno puede parecer remota, pero constituye una amenaza muy real para la mayoría de las empresas. Un informe de 2022 de la Asociación de Examinadores de Fraude Certificados reveló que, en todo el mundo, las organizaciones pierden anualmente el 5 % de sus ingresos debido al fraude —y el fraude cometido por empleados era tanto el más común como el más costoso.
En segundo lugar, aumenta las probabilidades de que los errores humanos afecten a la empresa. Si no hay una segunda persona que revise los procesos internos importantes, las probabilidades de pasar por alto errores aumentan considerablemente.
Y, en tercer lugar, hace que los controles internos sean menos eficaces. Al permitir decisiones y acciones unilaterales, aumentan las probabilidades de que una persona cause estragos en la empresa (de forma intencionada o no).
Mejores prácticas de SoD
Las mejores prácticas para la segregación de funciones variarán en función del tamaño de la empresa. Es posible que las empresas más pequeñas tengan que sacrificar algunos protocolos de SoD simplemente debido al menor tamaño de sus equipos.
Dicho esto, existen algunas directrices generales sobre las mejores prácticas, entre ellas:
Implementar la SoD en varios niveles: Dependiendo del tamaño de la empresa, las organizaciones pueden optar por implementar la SoD no solo a nivel individual, sino también a nivel departamental y de empresa/filial. Por ejemplo, las inversiones realizadas por una filial pueden requerir la aprobación de la empresa matriz, o un departamento de ventas puede necesitar la autorización del departamento de operaciones antes de la aprobación final.
Utilizar una matriz de SoD: Una matriz de segregación de funciones es una tabla gráfica sencilla que representa los grupos de usuarios y los procedimientos/roles correspondientes en los ejes X e Y. Los roles apropiados se marcan con una marca de verificación, lo que ayuda a identificar fácilmente las funciones incompatibles. A continuación se muestra un ejemplo de una matriz de SoD para una función de nóminas.
| Procedimiento | Grupo de usuarios | Crear nómina | Cambiar la remuneración | Cambiar las prestaciones | Aprobar la nómina |
|---|---|---|---|---|---|
| ProcedimientoCrear nómina | Grupo de usuariosA | Crear nómina✓ | Cambiar la remuneración | Cambiar las prestaciones | Aprobar la nómina |
| ProcedimientoCambiar la remuneración | Grupo de usuariosB | Crear nómina | Cambiar la remuneración✓ | Cambiar las prestaciones✓ | Aprobar la nómina |
| ProcedimientoCambiar las prestaciones | Grupo de usuariosC | Crear nómina | Cambiar la remuneración✓ | Cambiar las prestaciones✓ | Aprobar la nómina |
| ProcedimientoAprobar la nómina | Grupo de usuariosD | Crear nómina | Cambiar la remuneración | Cambiar las prestaciones | Aprobar la nómina✓ |
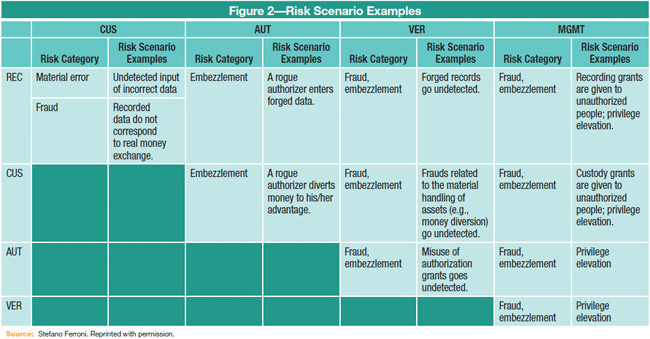
Identificar escenarios de riesgo: Algunos escenarios de riesgo son evidentes, mientras que otros requieren una investigación más minuciosa. La tabla siguiente presenta escenarios de riesgo habituales y la superposición de roles (recordatorio: CUS = custodia, AUT = autorización, VER = verificación, REC = registro)
Realizar auditorías continuas de SoD: La segregación de funciones no es un proceso puntual, sino una directriz operativa continua para toda la organización. Realizar auditorías periódicas de los controles internos, incluidos los marcos de SoD, es importante para el éxito a largo plazo.
Registrar y sancionar las infracciones de SoD: Se produce una infracción de SoD cuando una persona abusa de su función y nivel de acceso para eludir el protocolo de SoD (normalmente, se trata de una acción deliberada). Esto podría constituir una infracción de una política interna de la empresa o de un requisito normativo externo. En cualquier caso, es fundamental identificar y registrar las infracciones de SoD, así como amonestar a la persona responsable si es necesario.
Establecer umbrales mínimos para evitar la burocracia: Esto no es necesariamente una buena práctica, sino una solución alternativa que algunas empresas pequeñas optan por implementar. Para que las operaciones cotidianas funcionen sin problemas, algunas empresas establecen umbrales mínimos (normalmente expresados en términos monetarios) para las transacciones que pueden procesarse fuera de los controles estándar de SoD. Por ejemplo, un gerente puede autorizar a los miembros del equipo a aprobar y pagar gastos que cumplan los requisitos inferiores a 500 $, sin aprobación externa. Este tipo de excepciones menores permite a los equipos centrarse más en la visión general.
Utiliza auditorías internas y externas: Las auditorías rutinarias son importantes para cualquier empresa. Aunque muchas tareas pueden gestionarse internamente con ayuda de software de gestión de auditorías, también puede ser conveniente recurrir a auditores y consultores externos. Un consultor cualificado puede analizar de forma detallada y totalmente imparcial el funcionamiento interno de la estructura organizativa, los flujos de trabajo y los niveles de acceso de los empleados para identificar vulnerabilidades que tu equipo podría haber pasado por alto (o, peor aún, ocultado).
Herramientas que ayudan a separar funciones
Los procedimientos de segregación de funciones pueden contar con la ayuda de diversas herramientas, incluidos programas informáticos y consultores/auditores externos.
More Articles
Herramientas de software para SoD
En algunos casos, el software empresarial incluirá marcos de SoD integrados para ayudar a los equipos a crear una matriz de SoD, identificar posibles conflictos e incluso supervisar y registrar las infracciones.
El software de planificación de recursos empresariales (ERP) de empresas como Oracle, Sage y SAP suele incluir funciones de segregación de funciones. El software de gestión de riesgos empresariales también puede beneficiar a los equipos. Los conjuntos de funciones varían en función del proveedor del software e incluso del nivel de servicio contratado, pero, en términos generales, estas herramientas pueden ayudar a los equipos que trabajan para aplicar las mejores prácticas de SoD.
También existen soluciones de software creadas específicamente para el cumplimiento de SoD, los controles de acceso internos y la gestión de políticas internas de SoD.
Auditoría/consultores de segregación de funciones
Como he mencionado, también puede ser prudente recurrir a auditores. Esto puede hacerse de forma independiente o como parte de una auditoría interna más amplia.
Muchas empresas de auditoría ofrecen servicios de auditoría de SoD. Los consultores especializados también pueden ofrecer asistencia para la implementación inicial de un marco de SoD.
SoD: un método probado de controles y contrapesos organizativos
Al igual que las distintas ramas del Gobierno, la segregación de funciones tiene como objetivo crear un sistema de controles y contrapesos. Si se implementan correctamente, los marcos de SoD pueden reducir el riesgo de fraude, actos maliciosos, espionaje corporativo y simples errores humanos.
¿Buscas más información valiosa sobre finanzas corporativas para empresas tecnológicas? El boletín de The CFO Club ofrece información valiosa semanalmente de parte de líderes financieros para líderes financieros, de forma gratuita. Suscríbete hoy.