La segregazione delle mansioni consiste nel suddividere le responsabilità importanti tra due o più persone per prevenire errori, frodi o abusi. È presente ovunque, dalle operazioni militari alle aziende tecnologiche, perché richiedere più persone per completare azioni critiche rende le attività più sicure e accurate.
Per le aziende tecnologiche, questo approccio è fondamentale per proteggere risorse, dati sensibili e operazioni dalle minacce interne ed esterne. Ecco come funziona la segregazione delle mansioni e perché dovrebbe interessarti.
Che cos'è la segregazione delle mansioni?
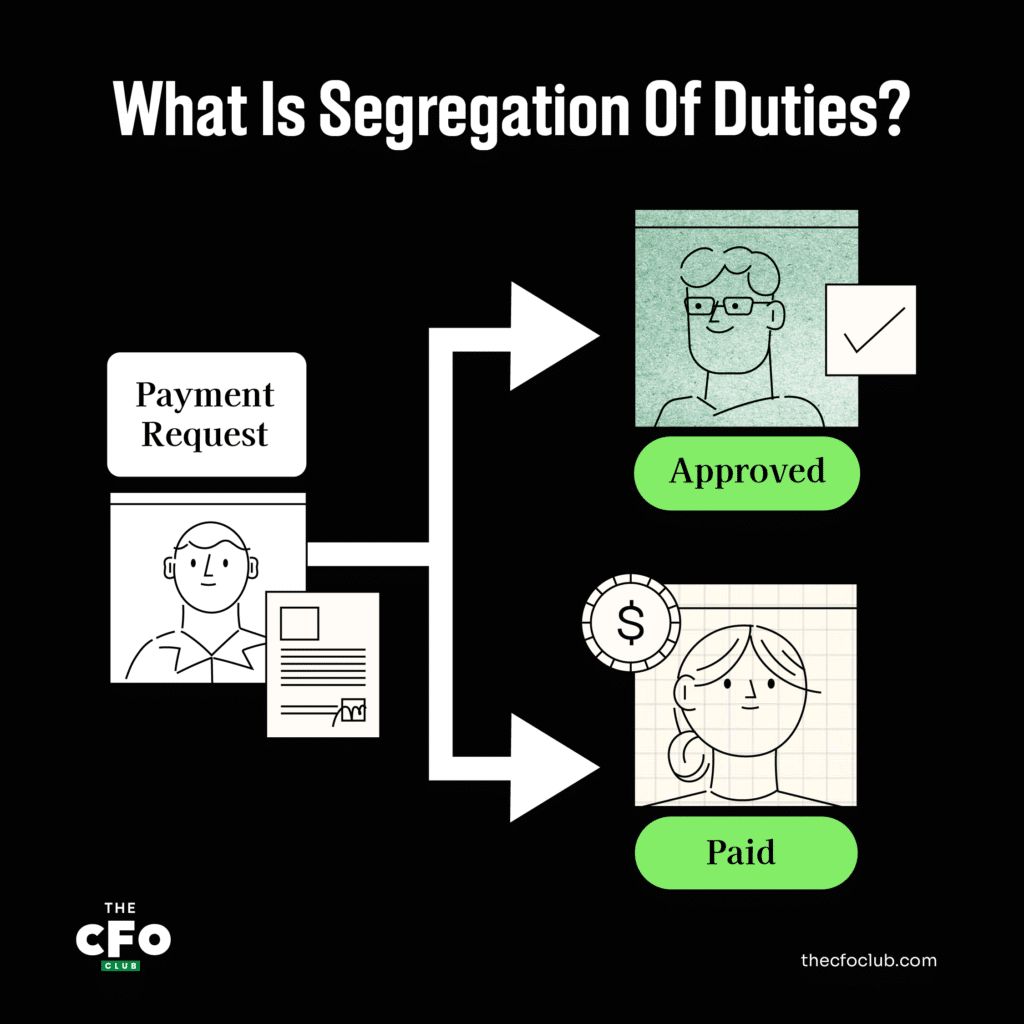
La segregazione delle mansioni (SoD) è un controllo interno che garantisce che almeno 2 persone siano congiuntamente responsabili di una determinata attività. Di solito viene attuata assegnando a 2 o più persone la gestione di componenti separate di un'attività specifica.
Per esempio, un CFO potrebbe decidere di delegare la contabilità delle buste paga al Dipendente A, facendo però approvare al Dipendente B l'elaborazione effettiva delle buste paga.
L'obiettivo è ridurre il rischio di frodi ed errori umani, garantendo che nessuna singola entità abbia il pieno controllo su un processo importante. La segregazione delle mansioni è anche chiamata separazione delle mansioni: i termini possono essere utilizzati in modo intercambiabile.
In generale, esistono 4 ruoli principali o tipi di attività che idealmente dovrebbero essere segregati. Ciò significa che nessuna singola entità dovrebbe essere responsabile di tutte e 4 queste attività; nello scenario ideale, ciascuna dovrebbe essere gestita in modo indipendente. Queste categorie sono:
Autorizzazione o approvazione (AUT)
La persona che autorizza una transazione, un ordine o un'azione interna significativa e/o la persona che approva tale azione.
Custodia delle risorse (CUS)
La persona responsabile della gestione delle risorse, come le scorte o un assegno fisico ricevuto da un cliente.
Hai un account? Accedi
Registrazione delle transazioni (REC)
La persona che registra le transazioni in un sistema di contabilità o in un altro registro interno.
Riconciliazione/controllo/verifica (VER)
La persona che riconcilia i registri dei conti bancari, i livelli delle scorte fisiche, ecc.
I protocolli SoD sono rilevanti a livello aziendale, ma le applicazioni più significative riguardano la gestione del rischio e la contabilità. Questi protocolli si applicano allo stesso modo in un'azienda, in un'organizzazione non profit o in un ente governativo.
Di seguito sono riportati alcuni esempi di segregazione delle mansioni.
Gestione del rischio
I team di gestione del rischio possono segregare le mansioni:
- Facendo approvare da più parti interessate qualsiasi modifica IT importante, aggiornamento del sito web, ecc.
- Garantendo l'implementazione di processi di revisione interna (che coinvolgano più parti interessate) prima della pubblicazione di qualsiasi rendiconto finanziario (per garantire la conformità alle normative SOX)
- Garantendo che le comunicazioni interne sensibili e i segreti commerciali siano monitorati e limitati ai dipendenti con l'adeguato livello di autorizzazione
- Condividendo tra i responsabili della sicurezza IT la responsabilità di impostare i controlli degli accessi basati sui ruoli
Contabilità
Alcuni esempi di segregazione delle mansioni nei team contabili sono:
- Affidare la contabilità e l'elaborazione delle buste paga a dipendenti diversi
- Affidare a un dipendente la gestione dei registri di inventario e a un altro il possesso fisico e la gestione dell'inventario
- Affidare a un dipendente l'approvazione della ricezione delle merci fisiche e a un altro l'elaborazione del pagamento delle suddette merci
Altre funzioni
La segregazione delle mansioni può essere applicata anche durante il processo di assunzione (per prevenire il nepotismo), durante il processo di licenziamento o riduzione del personale (per prevenire sabotaggi o altri comportamenti dolosi) e in vari altri ambiti delle risorse umane.
Perché ne vale la pena
Il principale svantaggio della segregazione dei compiti (SoD) — e il motivo per cui alcune aziende scelgono di non adottarla — è che tende a creare colli di bottiglia in determinati processi. Per definizione, la SoD separa attività che, in teoria, potrebbero essere svolte da una sola persona, creando così quelle che potrebbero essere considerate inefficienze.
Tuttavia, trascurare i protocolli di SoD può avere conseguenze devastanti.
Innanzitutto, apre la porta alle frodi nei pagamenti, all'appropriazione indebita e al furto. Se una sola persona è incaricata di effettuare ordini, riceverli, approvare i pagamenti e riconciliare i registri, l'opportunità di compiere attività illecite è fin troppo accessibile.
La possibilità di frodi interne può sembrare remota, ma rappresenta una minaccia molto concreta per la maggior parte delle aziende. Un rapporto del 2022 dell'Association of Certified Fraud Examiners ha rilevato che, a livello globale, le organizzazioni perdono ogni anno il 5% dei ricavi a causa delle frodi — e le frodi commesse dai dipendenti erano sia le più comuni sia quelle più costose.
In secondo luogo, aumenta la probabilità che gli errori umani incidano sulla tua azienda. Se non hai un secondo paio di occhi sui processi interni importanti, le probabilità di non individuare gli errori aumentano notevolmente.
In terzo luogo, rende meno efficaci i controlli interni. Consentendo decisioni e azioni unilaterali, aumenta la probabilità che una singola persona possa creare scompiglio nella tua azienda, intenzionalmente o meno.
Le migliori pratiche per la SoD
Le migliori pratiche per la segregazione dei compiti variano a seconda delle dimensioni dell'azienda. Le aziende più piccole potrebbero dover rinunciare ad alcuni protocolli di SoD semplicemente a causa delle dimensioni ridotte dei loro team.
Detto questo, esistono alcune linee guida generali per le migliori pratiche, tra cui:
Implementare la SoD a più livelli: A seconda delle dimensioni dell'azienda, le organizzazioni possono scegliere di implementare la SoD non solo a livello individuale, ma anche a livello dipartimentale e aziendale/della controllata. Ad esempio, gli investimenti effettuati da una controllata possono richiedere l'approvazione della società madre, oppure il reparto vendite può richiedere l'approvazione del reparto operativo prima dell'approvazione definitiva.
Utilizzare una matrice SoD: Una matrice di segregazione dei compiti è una semplice tabella che rappresenta i gruppi di utenti e le relative procedure/ruoli sugli assi X e Y. I ruoli appropriati sono contrassegnati da un segno di spunta, il che aiuta a identificare facilmente i compiti incompatibili. Di seguito è riportato un esempio di matrice SoD per una funzione di gestione delle buste paga.
| Procedura | Gruppo di utenti | Creare la busta paga | Modificare la retribuzione | Modificare i benefit | Approvare la busta paga |
|---|---|---|---|---|---|
| ProceduraCreare la busta paga | Gruppo di utentiA | Creare la busta paga✓ | Modificare la retribuzione | Modificare i benefit | Approvare la busta paga |
| ProceduraModificare la retribuzione | Gruppo di utentiB | Creare la busta paga | Modificare la retribuzione✓ | Modificare i benefit✓ | Approvare la busta paga |
| ProceduraModificare i benefit | Gruppo di utentiC | Creare la busta paga | Modificare la retribuzione✓ | Modificare i benefit✓ | Approvare la busta paga |
| ProceduraApprovare la busta paga | Gruppo di utentiD | Creare la busta paga | Modificare la retribuzione | Modificare i benefit | Approvare la busta paga✓ |
Identificare gli scenari di rischio: Alcuni scenari di rischio sono evidenti, mentre altri richiedono una ricerca più approfondita. La tabella seguente illustra gli scenari di rischio comuni e la sovrapposizione dei ruoli (promemoria: CUS = custodia, AUT = autorizzazione, VER = verifica, REC = registrazione)
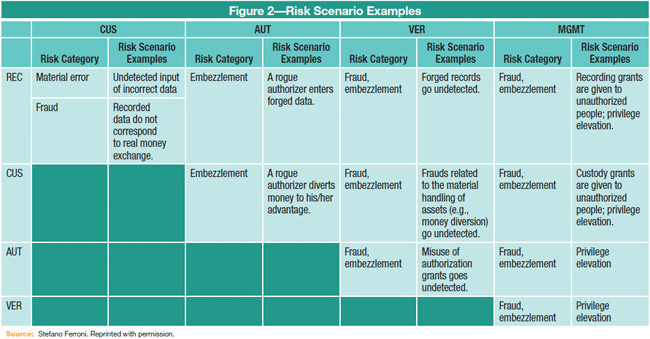
Condurre audit continui sulla SoD: La segregazione dei compiti non è un processo da svolgere una volta sola, bensì una linea guida operativa continua per l'intera organizzazione. Condurre audit regolari sui controlli interni, inclusi i modelli di SoD, è importante per il successo a lungo termine.
Registrare e sanzionare le violazioni della SoD: Una violazione della SoD si verifica quando una persona abusa del proprio ruolo e del proprio livello di accesso per eludere il protocollo di SoD (in genere si tratta di un'azione deliberata). Potrebbe trattarsi di una violazione di una politica aziendale interna o di un requisito normativo esterno. In ogni caso, è fondamentale che le violazioni della SoD vengano identificate e registrate e che la persona responsabile venga richiamata, se necessario.
Stabilire soglie minime per evitare la burocrazia: Questa non è necessariamente una best practice, ma piuttosto una soluzione alternativa che alcune aziende più piccole scelgono di adottare. Per mantenere fluide le operazioni quotidiane, alcune aziende scelgono di stabilire soglie minime (solitamente in termini monetari) per le transazioni che possono essere elaborate al di fuori dei controlli SoD standard. Ad esempio, un responsabile può autorizzare i membri del team ad approvare e pagare le spese idonee inferiori a $500, senza approvazione esterna. Questo tipo di eccezioni di poco conto consente ai team di concentrarsi maggiormente sul quadro generale.
Utilizza audit interni ed esterni: Gli audit periodici sono importanti per qualsiasi azienda. Sebbene molte attività possano essere gestite internamente con l'aiuto di software per la gestione degli audit, può essere utile anche coinvolgere auditor e consulenti esterni. Un consulente esperto può esaminare in modo dettagliato e del tutto imparziale il funzionamento della struttura organizzativa, dei flussi di lavoro e dei livelli di accesso dei dipendenti, per identificare le vulnerabilità che il tuo team potrebbe non aver rilevato o, peggio ancora, aver nascosto.
Strumenti che aiutano a separare le funzioni
Le procedure di segregazione delle funzioni possono essere supportate da diversi strumenti, tra cui software e consulenti o auditor esterni.
More Articles
Strumenti software per la SoD
In alcuni casi, i software aziendali includono framework per la SoD, che aiutano i team a creare una matrice SoD, identificare potenziali conflitti e persino monitorare e registrare le violazioni.
I software di pianificazione delle risorse aziendali (ERP) di aziende come Oracle, Sage e SAP includono spesso funzionalità integrate per la segregazione delle funzioni. Anche i software per la gestione dei rischi aziendali possono essere utili ai team. Le funzionalità variano a seconda del fornitore del software e persino del piano di servizio sottoscritto, ma in generale questi strumenti possono aiutare i team a seguire le migliori pratiche di SoD.
Esistono inoltre soluzioni software progettate specificamente per la conformità alla SoD, i controlli degli accessi interni e la gestione delle policy interne relative alla SoD.
Audit e consulenti per la segregazione delle funzioni
Come ho già detto, può essere saggio coinvolgere degli auditor. Ciò può essere fatto in modo indipendente o come parte di un audit interno più ampio.
Molte società di revisione offrono servizi di audit sulla SoD. I consulenti specializzati possono inoltre fornire supporto per l'implementazione iniziale di un framework per la SoD.
SoD: un metodo collaudato di controlli e contrappesi organizzativi
Come i diversi rami del governo, la segregazione delle funzioni ha lo scopo di creare un sistema di controlli e contrappesi. Se implementati correttamente, i framework per la SoD possono ridurre il rischio di frodi, atti dolosi, spionaggio aziendale e semplici errori umani.
Cerchi altri spunti preziosi sulla finanza aziendale per le aziende tecnologiche? La newsletter di The CFO Club offre gratuitamente ogni settimana informazioni preziose da parte dei leader finanziari per i leader finanziari. Iscriviti oggi.